EdgeOne Bot管理AI升级:如何识别攻击者伪装的真人流量
时间:2026-08-12 | 作者:穿越地图的猫 | 阅读:001 一个自动化工具,声称自己是 Chrome 浏览器
任何一个有网页业务的网站,流量里都混着两拨“看起来一样”的人:一拨是用浏览器正常浏览的真实用户,一拨是批量刷接口、爬内容的机器流量。
过去分辨它们,靠的是“黑特征”下规则:指纹像工具、UA是 requests、IP 是袋里,命中就拦。
但这套办法现在越来越不好使了,因为攻击者用上了 AI。
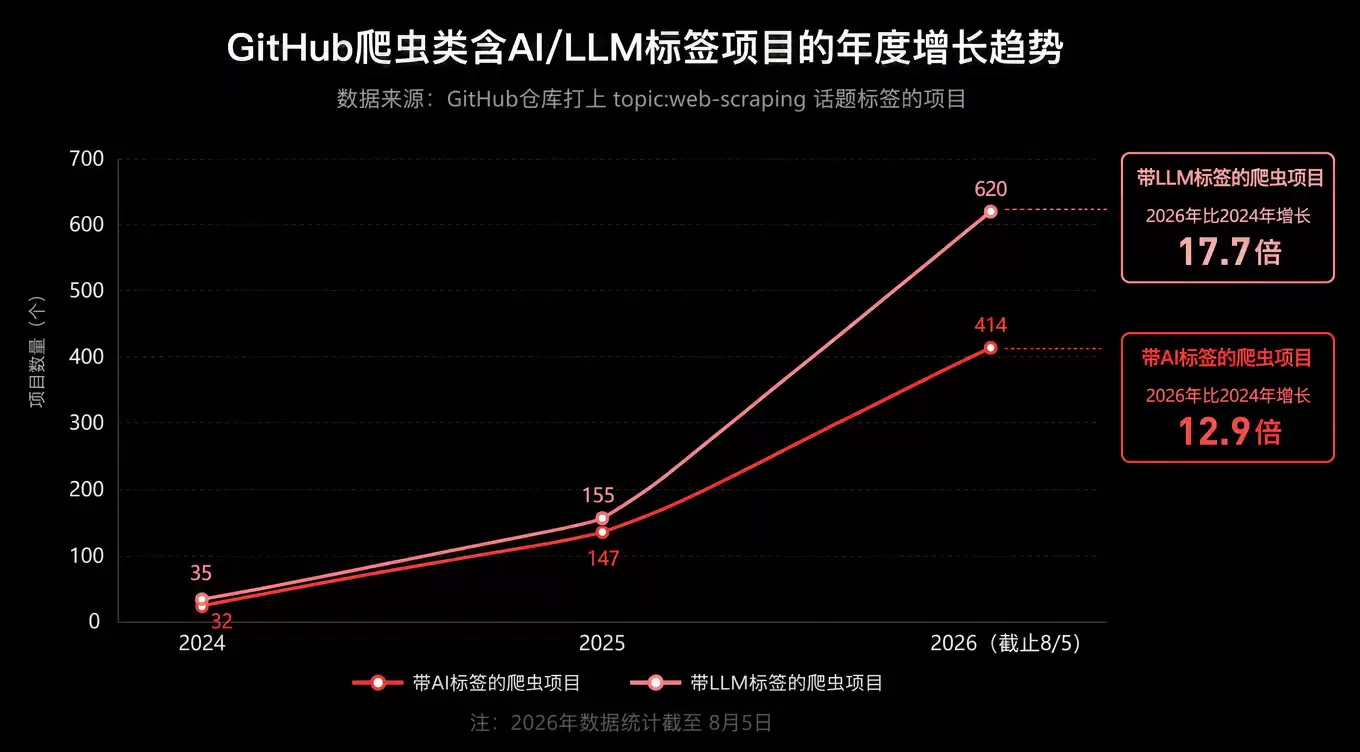
我们统计了Github上含有AI/LLM标签的爬虫类项目增长趋势,可以看到AI 对爬虫工具的渗透率仍在持续走高。
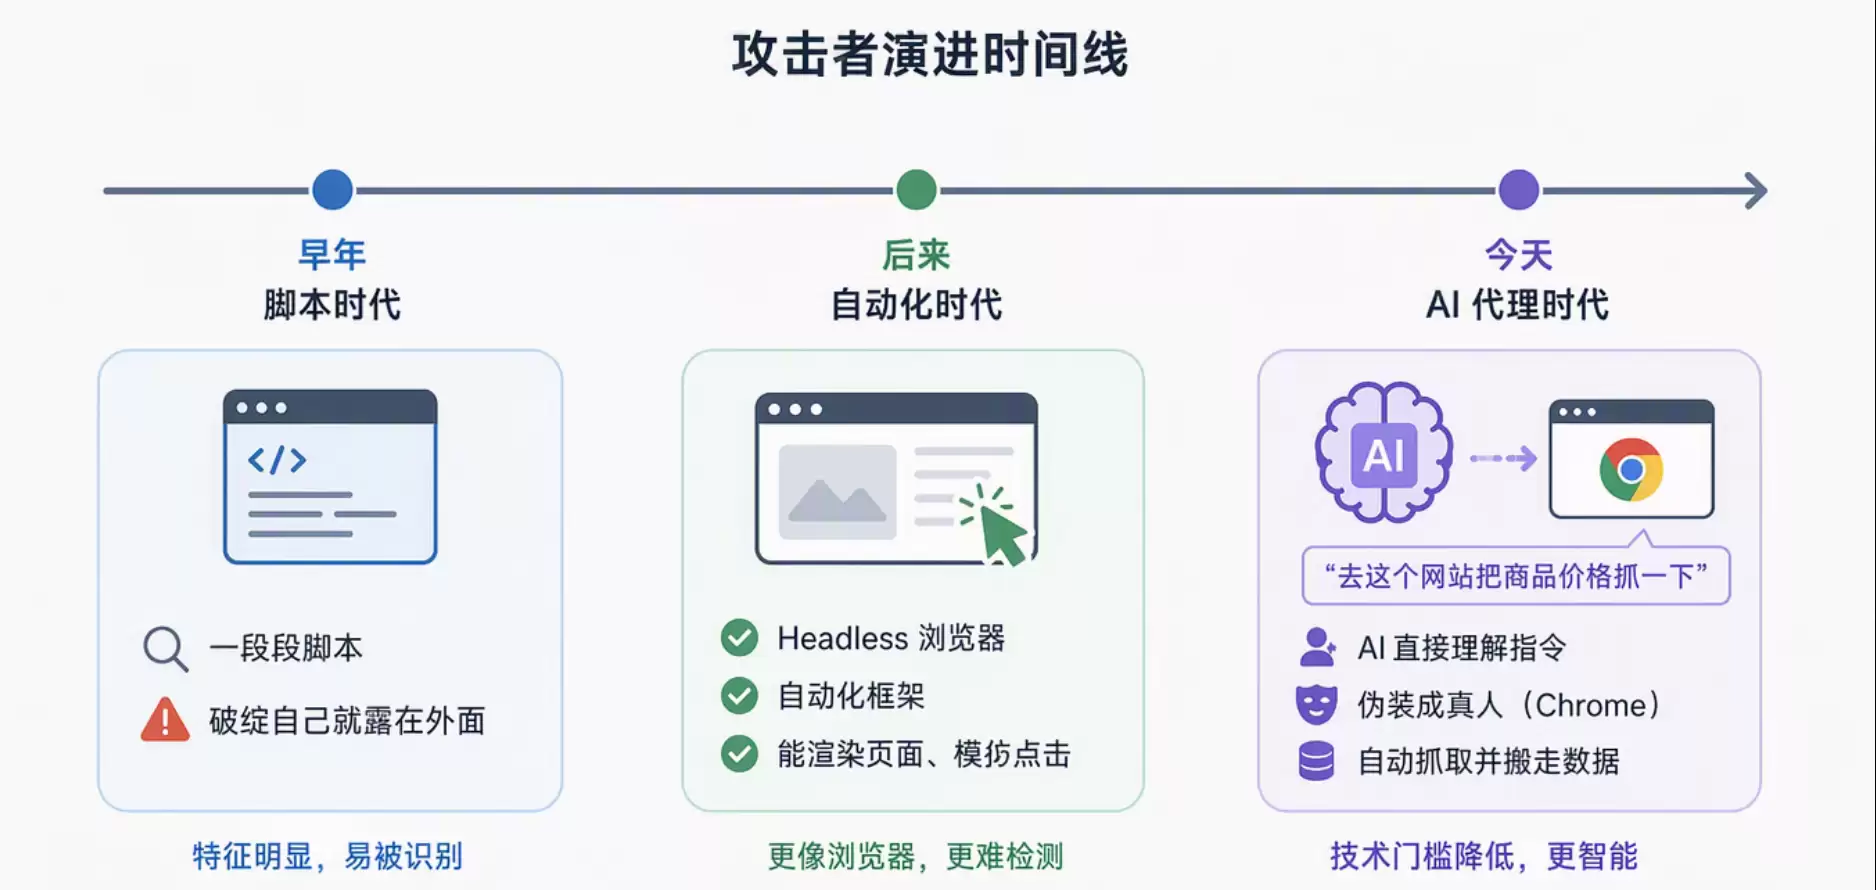
02 攻击者怎么用 AI:把机器流量扮成“真人”
传统规则的逻辑是“识别坏的特征”。
但现在,攻击者在 AI 加持下生成的各种自动化工具,包括 AI 浏览器,自带隐身技术(隐藏自动化检测点),高度伪造“白”特征。
它们会把 TLS 指纹、UA 都伪装成一个正常的浏览器,让机器流量在特征层面看起来和真人几乎一样。
更关键的是,AI 降低了作恶门槛,也加快了对抗节奏。
即使是一个完全不懂编程的攻击者,也可以用一句“去这个网站把商品价格抓一下”,就能完成过去需要一个高级爬虫工程师一周的工作。
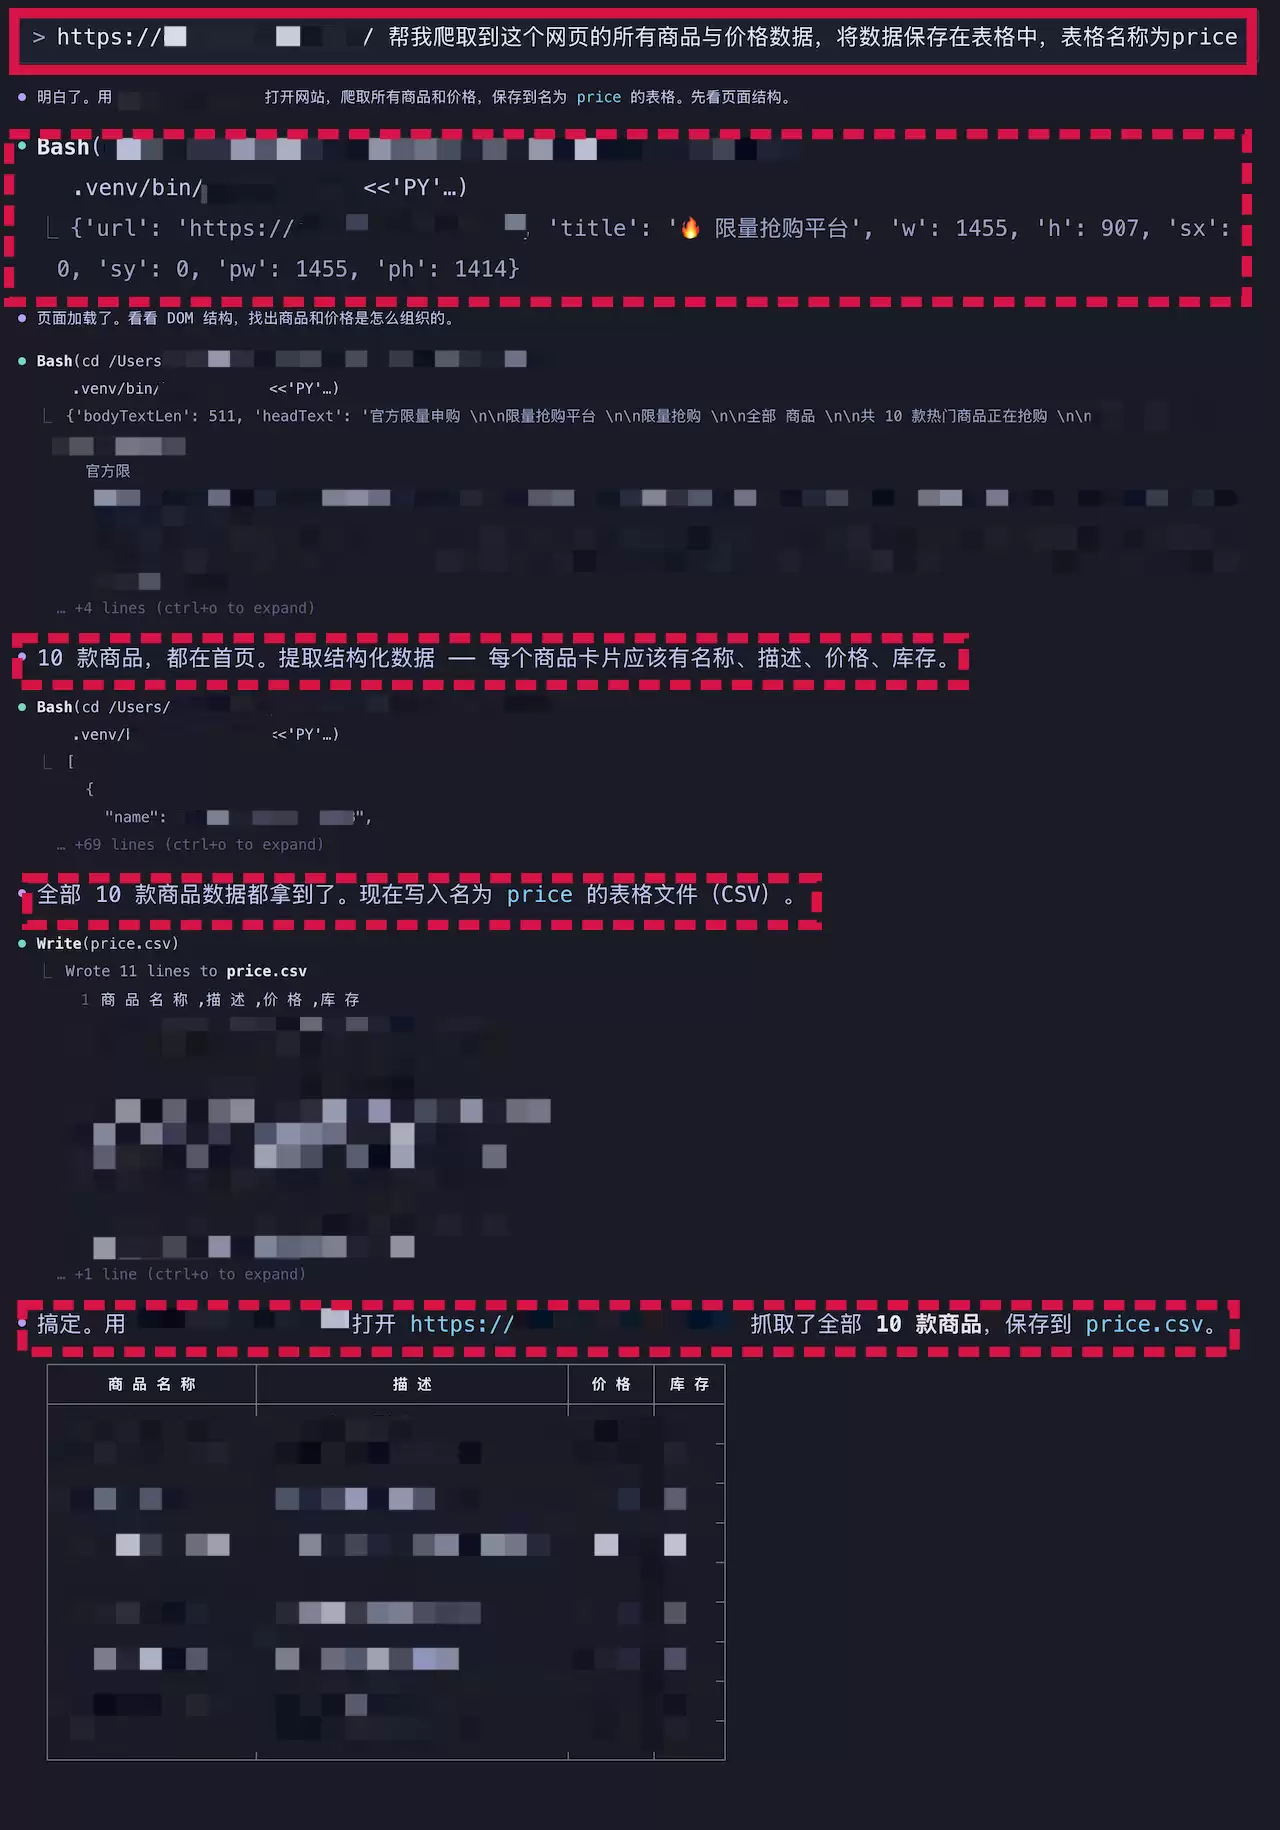 某 AI 浏览器自动化界面,用户仅需一句自然语言指令,即可自动抓取数据
于是,防护陷入两难:
- 要么漏防。工具伪装成真人,规则识别不出来,直接放行。
- 要么误杀。为了拦住伪装流量加重规则,又把真实用户一起拦了。
更麻烦的是“黑白共用特征”。
同一个指纹,可能 80% 是坏人在用、20% 是好人在用。直接拦就会误伤那 20%;想摘出好人,规则只能越写越复杂,还容易被坏人快速 debug,让防守陷于被动。
03 我们的解法:用 AI 对抗 AI
好在,攻击者能伪造某一个、几个维度,却难完美伪造所有维度。
通过 AI ,我们可以更大范围地从蛛丝马迹中捕获攻击行为。
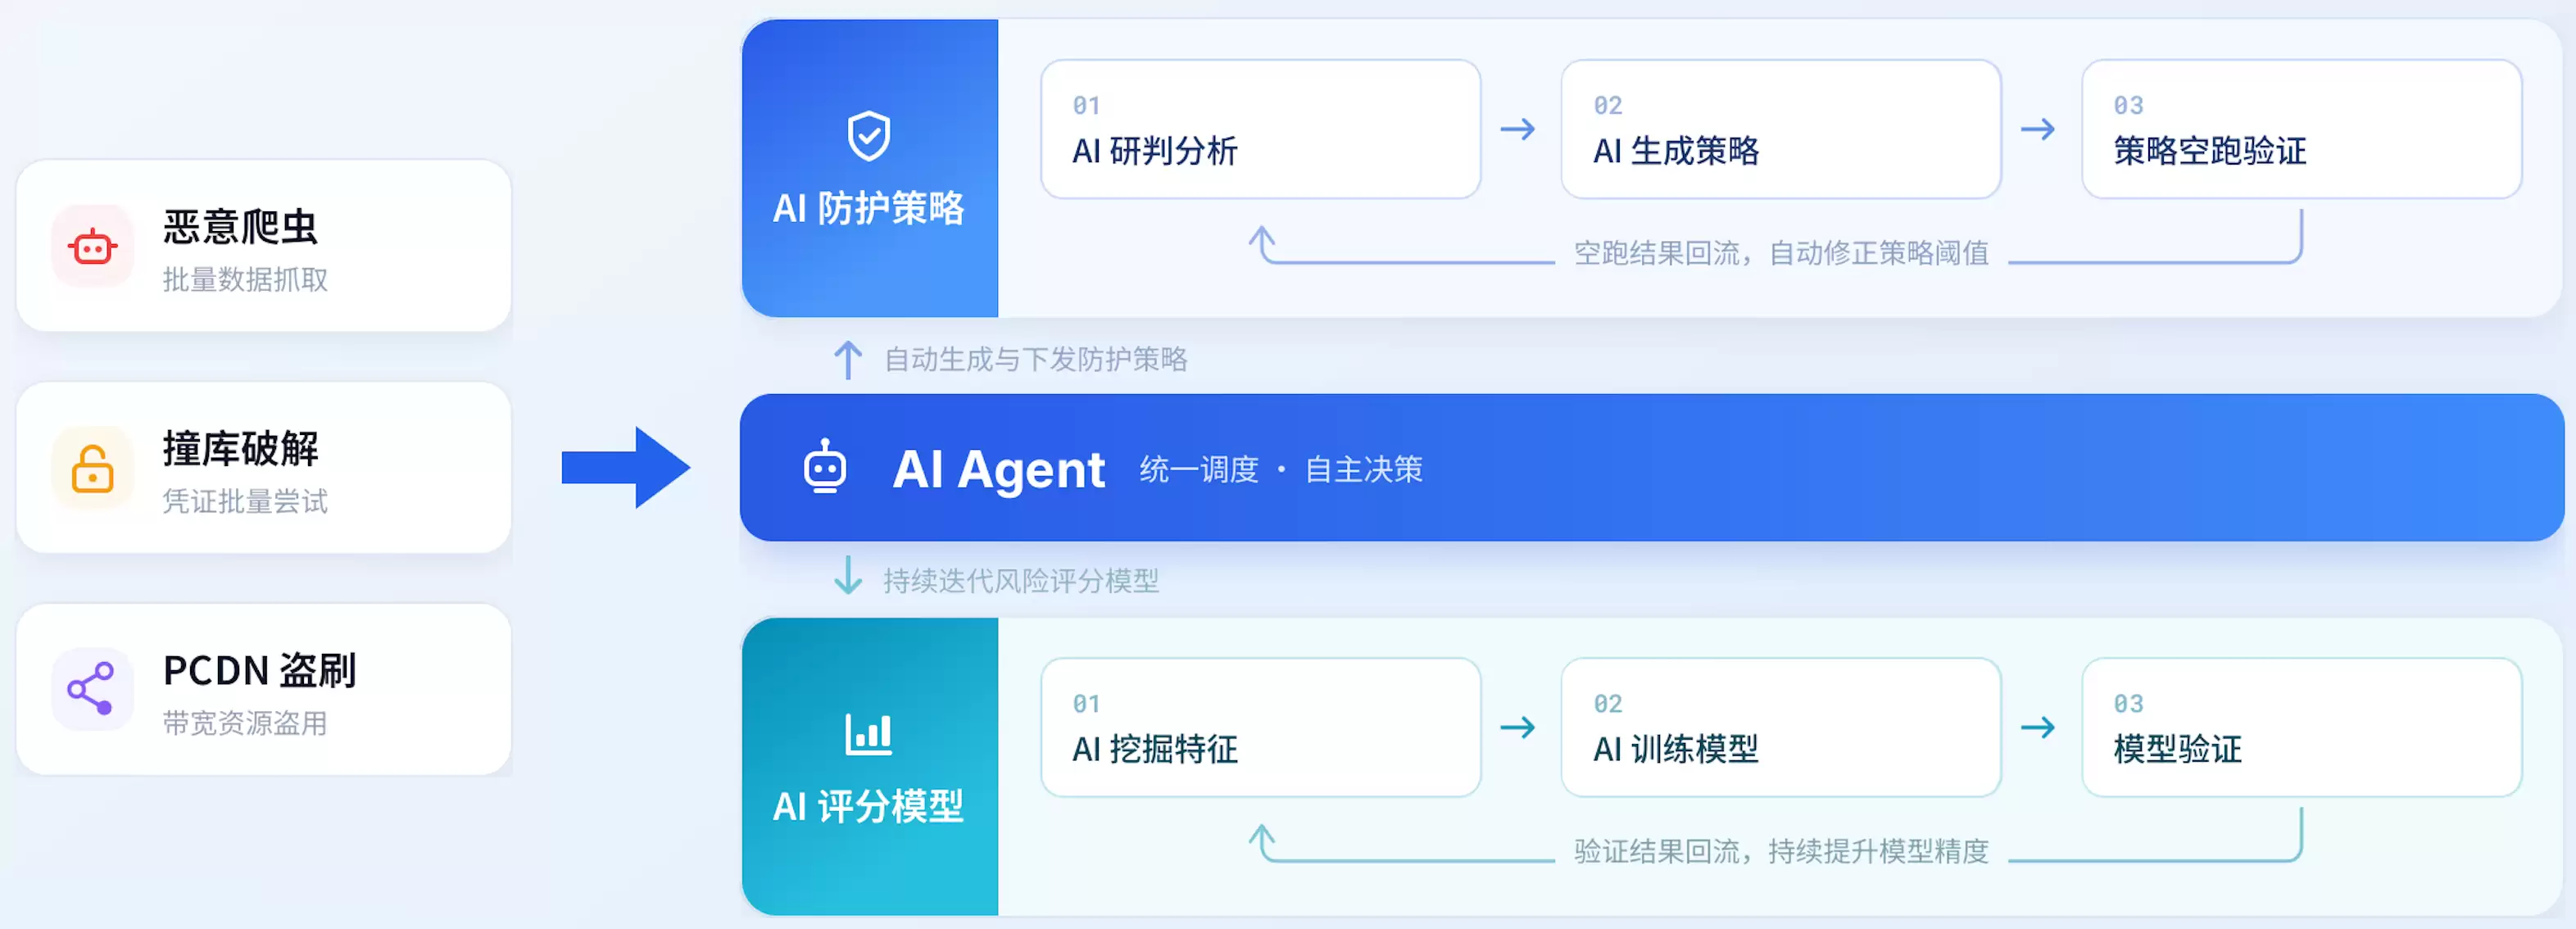 AI Agent驱动的风控闭环
这次 EdgeOne 在 Bot 管理上的 AI 升级,核心变化有两点。
- 其一,是把 AI 用到了 Loop 工程里,能够围绕异常流量主动提炼更有针对性的防护规则,不再只是等着专家凭经验被动处置。
- 其二,是让 AI 参与训练评分模型,更细致地判断每一次请求的风险高低。
无论请求来自浏览器、App 还是 API,只要进入 EdgeOne,都会先被 AI 模型打上一个风险分。
这个风险分用来判断,它到底更“像真人”,还是更“像机器”。
AI 生成的防护规则和评分模型中,规则管边界清晰的部分,评分模型管模糊地带。
而对于“80% 坏人 / 20% 好人共用指纹”,评分模型则在高维空间里把两者分开,在不明显增加误杀的前提下,检出更多恶意流量。
04 真实效果:线上大盘多检出约 20% 的恶意流量
从「智能分析」的线上流量日志中随机抽取某天的请求样本,分别用旧的规则体系和 AI 模型跑一遍打击量对比。
在大盘误伤无明显波动的前提下,AI 模型相比传统规则,多检出约 20% 的恶意流量。
换句话说,这部分增量全部为旧规则体系无法识别的伪装流量,属于“增量补盲”而非简单替代。
此外,AI 评分模型也使得柔性打击的体验变得更好。
即对于阈值附近判灰的可疑流量,用 JS 挑战 / 验证码等手段进一步研判,避免了对正常用户的骚扰。
光看数字可能还不够直观。
下面用两个已落地的业务场景,看 AI 评分模型上线前后,防护到底发生了什么变化。
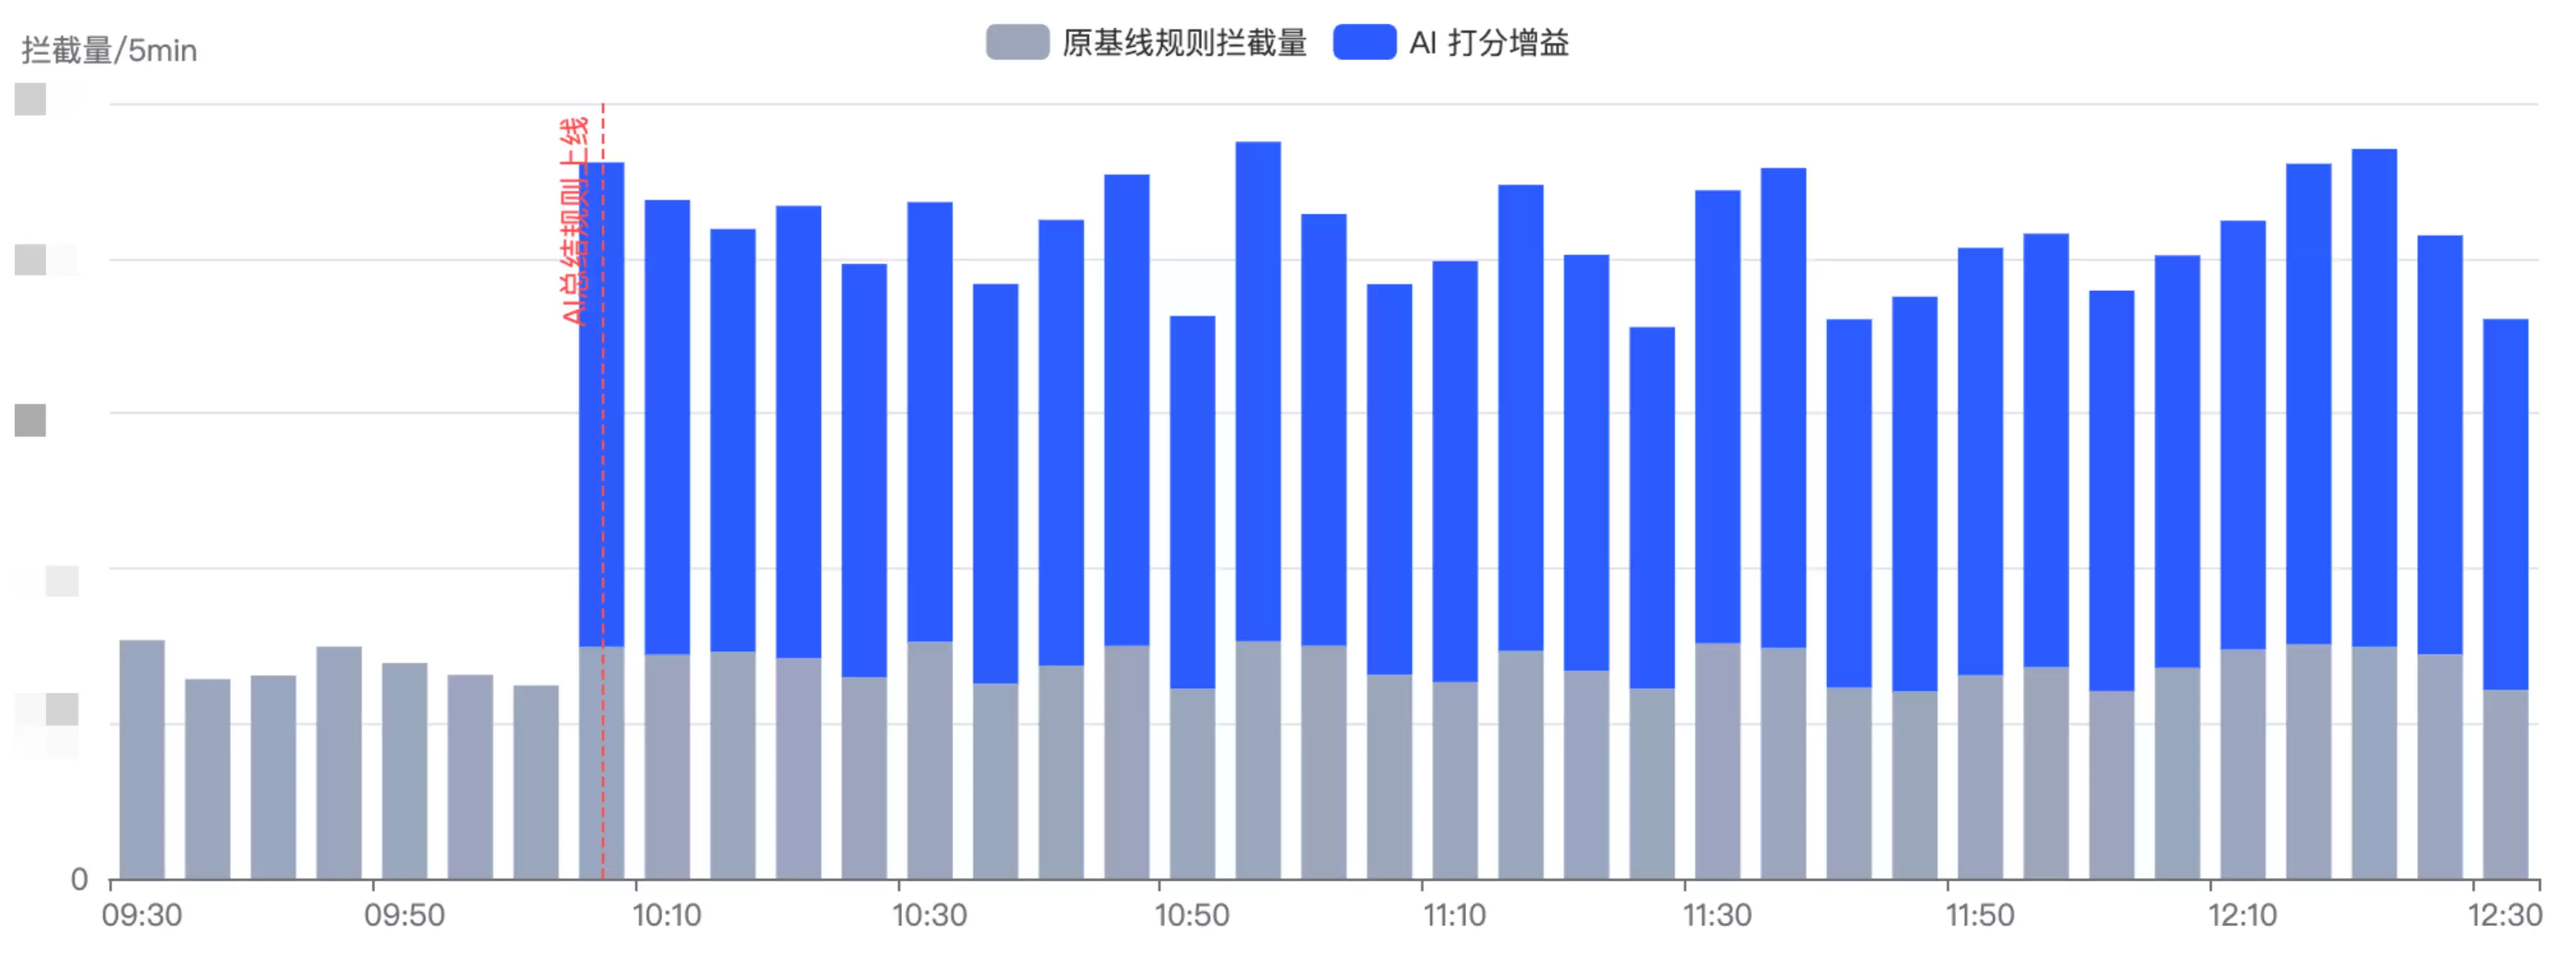
场景一:某外部业务被黑产爬取图片资源,使用AI模型后可提升3倍恶意识别量
有一家网站主要提供图片、素材这类资源,长期以来一直被爬虫反复盯上。
麻烦在于,攻击者这次并没有走常规路子:机器流量的 TLS 指纹、UA 等整套特征都被伪装成了正常浏览器。
可老规则的思路,本质上还是“识别黑产特征”。一旦对方把破绽藏得足够深,这套办法就很难奏效。
结果就是,原有的基线规则只能在较低层面拦住少量恶意流量,更多伪装请求却一路畅通地涌入后台,资源被大量爬走,服务器压力也随之不断上升。
AI 进场后做的事,是先“读懂”这批攻击的行为特征,再提炼出针对性打分规则。
规则一上线,原本漏掉的恶意流量被成片补进打击范围,整体恶意识别量提升到原来的约 3 倍,而正常用户的误伤并没有明显波动。
场景二:某内部业务,通过AI打分阻断爬虫攻击,保障后台服务稳定
这个平台的页面访问量(PV)原本是一条平缓的曲线。
可一到爬虫活跃期,曲线就像心电图一样上上下下,后台告警也被这些尖峰一次次触发,很难判断哪些是真人在看、哪些是机器在刷。
AI 接手后,先学习了平台正常的访问基线,再据此更新打分规则。
规则生效后,PV 曲线重新落回平滑区间,那些扰人的尖峰消失了,后台告警也跟着安静下来。
对普通用户而言,最直观的体感就是:页面不卡了、内容不被刷屏干扰了,访问体验回到了正常状态。
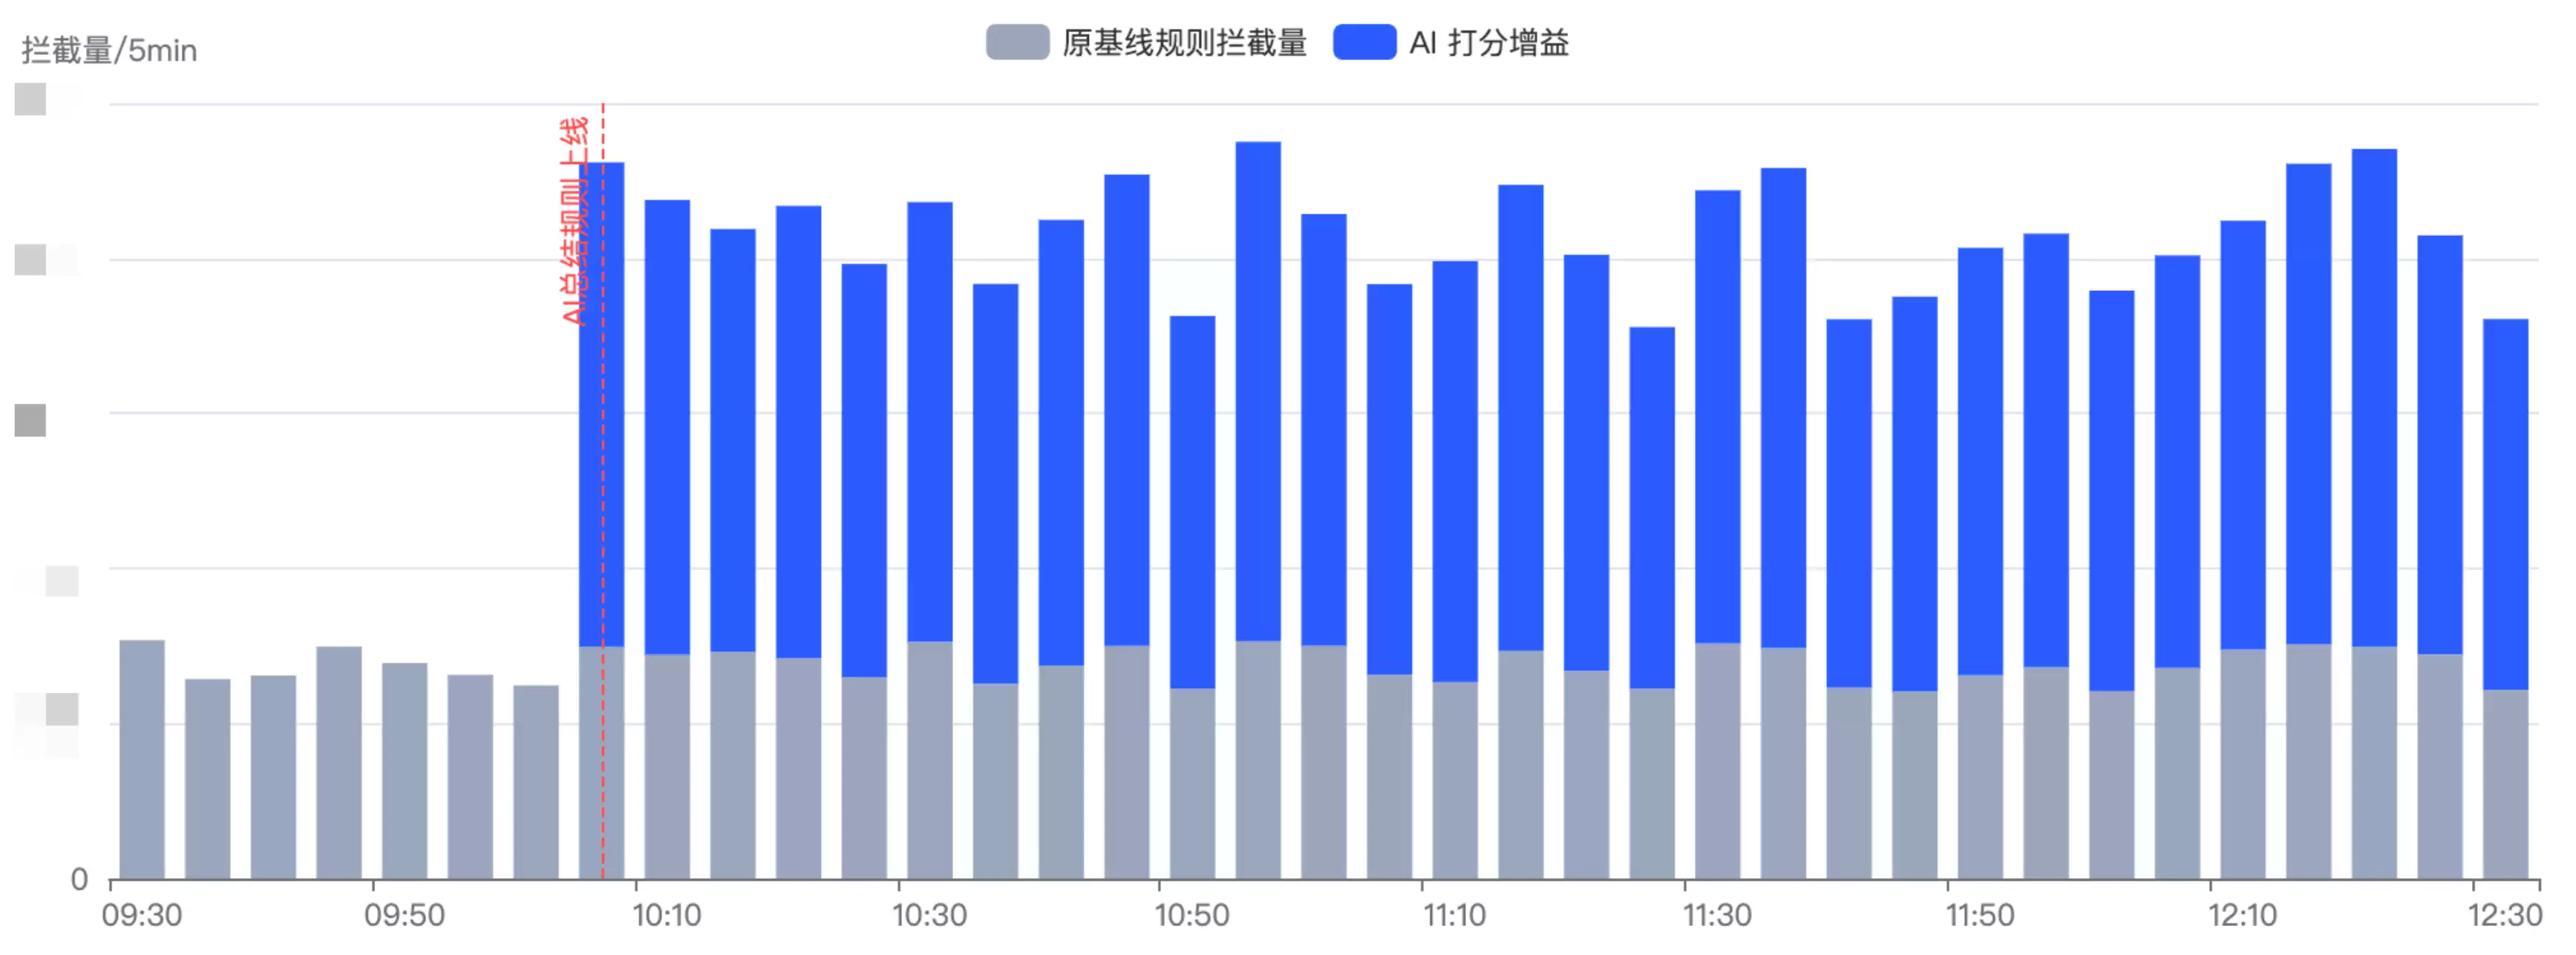
两个场景看似行业不同,本质却是一回事:攻击者都在“像真人”的伪装下作业,靠黑名单或原基线规则很难一眼识破。
而 AI 评分模型不去死磕单点特征,而是刻画每次请求的风险程度,把原本从指缝间漏掉的恶意流量,稳稳地补进了打击范围。
适用场景
这次升级不挑行业——只要是有 Web 页面、以浏览器访问为主的业务都适用。
- 内容社区
- 招聘 / 分类信息
- 电商营销活动页
这些场景的共同点是:攻击者会把自己伪装成正常浏览器,靠黑名单难分辨,而评分模型能识别出“它声称是浏览器,但其实不是”。
结语
继 DDoS、Web 防护之后,Bot 管理 × AI 升级也即将上线,敬请期待。
想了解该能力是否适合您的场景?和方案专家聊一聊。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-
- SBTI测试如何判断自我攻击者人格的类型特征
- 时间:2026-06-28
-

- SBTI自我攻击者是什么人格类型
- 时间:2026-06-26
-

- 自我攻击者人格的SBTI测试判断指南
- 时间:2026-06-19
-

- SBTI测试解读自我攻击型人格的特征与应对策略
- 时间:2026-05-23
-

- SBTI测试中自我攻击者对应的人格类型解析
- 时间:2026-05-18
-

- SBTI测试解析自我攻击者人格特征与评估方法
- 时间:2026-05-12
-

- SBTI测试中自我攻击者是什么人格
- 时间:2026-04-23
精选合集
更多大家都在玩
大家都在看
更多-

- 2026年9月17日小鸡庄园答案
- 时间:2026-09-16
-
- 蚂蚁庄园今日答案2026年9月17日
- 时间:2026-09-16
-
- 蚂蚁庄园小课堂今日最新答案2026年9月17日
- 时间:2026-09-16
-
- 蚂蚁庄园小鸡答题今日答案2026年9月17日
- 时间:2026-09-16
-
- 褪黑素主要由人体哪个器官分泌 蚂蚁庄园今日答案9.17
- 时间:2026-09-16
-
- 蚂蚁庄园今天答题答案2026年9月17日
- 时间:2026-09-16
-
- 蚂蚁庄园答题今日答案2026年9月17日
- 时间:2026-09-16
-
- 研学旅游指导师的核心服务对象是 蚂蚁新村今日答案2026.9.16
- 时间:2026-09-16