OpenAI 开源 Codex Security CLI:让漏洞在 CI 中自动暴露
时间:2026-08-13 | 作者:清风无痕 | 阅读:0OpenAI 在7月29日甩出了一把开向代码仓库的安全放大镜。这款名为 Codex Security CLI 的开源命令行工具,任务很直接——帮开发者扫描代码仓库、揪出并验证安全漏洞,再把这道检查工序直接焊进持续集成与持续交付的流水线里。
有意思的是,这个工具在正式亮相前就已经被人从角落里翻了出来。OpenAI 称它目前仍是个早期版本,后续会顺着开发者的反馈继续打磨功能。它长着一张命令行的脸,同时背后备了一套 TypeScript SDK 接口,开发者既能用它在终端里扫仓库、看代码变更、跨运行周期追踪安全问题,也能顺手验证漏洞到底修没修好。
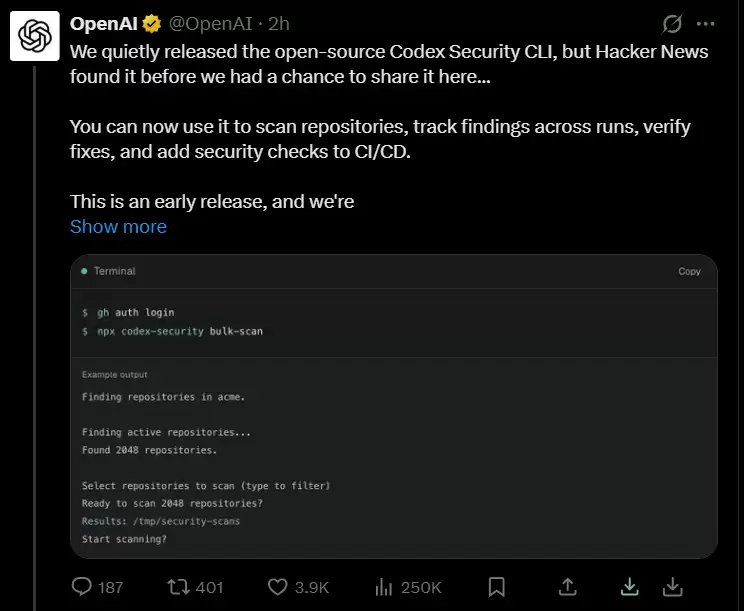
把它接进 CI/CD 流程后,持续开发的软件项目便能在每次构建时自动跑起安全检测,把潜在风险拦在合入之前。上手门槛不高:开发者用 npm 装下 @openai/codex-security 这个包,敲一行 npx 命令调出帮助,再依次 login 登录、scan 扫描当前目录,仓库的安全底细便会浮出水面。
跑起来之前,机器得备齐几样东西——Node.js 22 或更高、Python 3.10 或更高,外加一道 Codex Security 的访问权限。在 CI 环境里无需人工登录,只要把 OPENAI_API_KEY 这个环境变量设好,身份便自动核验通过;工具同时认 ChatGPT 账号登录和 API 密钥两种认证方式,用参数即可指定走哪条路。若是想在 TypeScript 项目里直接调用,官方也留了 SDK 的口子,扫描完还能拿回报告路径。
每一次扫描的痕迹会被存进 Codex Security 的工作目录,万一默认路径写不进去,开发者用 CODEX_SECURITY_STATE_DIR 这个变量另指一个可写目录即可。代码如今已挂在 GitHub 的 openai/codex-security 之下,向所有想给代码做体检的人敞开。当安全检查从人工抽查变成命令行里的一行指令,软件供应链那道最容易被忽略的防线,正被悄悄前移。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-

- 三菱日联金融集团携手OpenAI推动全员AI化转型
- 时间:2026-08-21
-

- OpenAI官宣退役o3与GPT-4.5大模型,老用户如何应对
- 时间:2026-08-21
-

- 哈佛最年轻华人教授尹希入职OpenAI引关注
- 时间:2026-08-21
-

- OpenAI重返机器人赛道:四大核心岗位招聘启动
- 时间:2026-08-21
-

- OpenAI重启机器人团队,奥特曼瞄准人手一台机器人
- 时间:2026-08-21
-

- OpenAI调整ChatGPT功能:支持提前锁定算力档位
- 时间:2026-08-21
-

- 达里奥为何压过OpenAI:这次较量谁更胜一筹
- 时间:2026-08-21
-

- OpenAI模型与Codex登陆AWS,加速企业级AI落地
- 时间:2026-08-21
精选合集
更多大家都在玩
大家都在看
更多-

- 以下哪种食材被称为“地下苹果” 蚂蚁庄园今日答案9.18
- 时间:2026-09-17
-
- 蚂蚁庄园今天答题答案2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园答题今日答案2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园小课堂2026年9月18日最新题目答案
- 时间:2026-09-17
-
- 小鸡答题今天的答案是什么2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园每日答题答案2026年9月18日
- 时间:2026-09-17
-
- 蔬菜洗完掉色,说明是被染色了,是真的吗 蚂蚁庄园今日答案9月18日
- 时间:2026-09-17
-
- 满襟蜡绘花纹巧染就花纹当绣裳说的是哪种传统技艺 蚂蚁新村今日答案2026.9.17
- 时间:2026-09-17