微软开源项目遭黑客入侵 AI开发工具被植入密码窃取软件
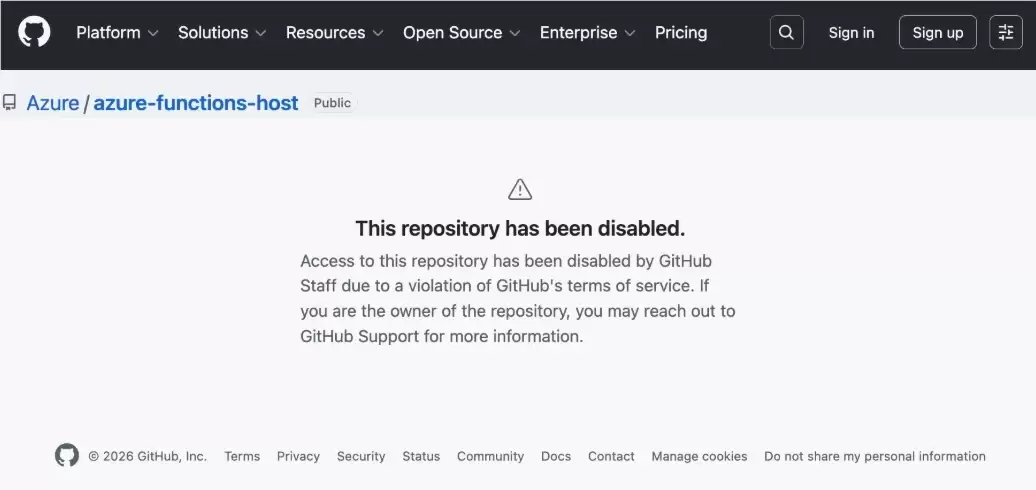
时间:2026-08-18 | 作者:深海捕梦者 | 阅读:0这可不是什么小打小闹。微软在GitHub上的数十个开源项目仓库,最近突然紧急下线。背后原因让人倒吸一口凉气——黑客成功入侵了这些项目,并悄悄注入了专门窃取用户密码的病毒代码。
整个开发者圈瞬间炸了锅。
精准打击AI开发者
最先嗅到异常的是安全公司Cloudsmith和恶意软件分析网站OpenSourceMalware。相关报告指出,受害项目高度集中。
- 主要围绕微软Azure云服务
- 一系列当下最热门的AI开发工具
- 集成Claude Code、Gemini命令行界面、VS Code等AI编码应用的关联组件
这可不是一次随意的攻击。黑客在这些工具里植入恶意代码,打的是“软件供应链攻击”的精准牌。
一旦开发者在本地通过AI编码应用打开这些被篡改的工具,恶意程序就会悄无声息地运行起来。目标只有一个:窃取本地密码和其他敏感凭据。
说白了,这次攻击就是冲着AI开发者这个群体来的。
紧急下线排查隐患
微软发言人随后证实了这一情况。出于安全保护的需要,公司在调查潜在恶意内容的过程中,已暂时移除了至少70个相关代码仓库。
目前,部分仓库在安全复核后重新上线。另一些存在风险的,仍保持禁用状态。
内部调查期间,微软向一小部分可能拉取过受影响内容的客户发出了安全通知。
必须承认,微软的安全资源和防护能力在业内是顶尖的。但即便如此,这已经是近几周内微软第二次被曝出开源项目遭黑客渗透了。
一个残酷的现实摆在眼前:当前的AI开发生态,正面临前所未有的安全拷问。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-
- AI Agent可执行命令后如何管控权限?开源项目用YAML划定边界
- 时间:2026-08-15
-
- luaToEXE工具:将Lua封装为无环境依赖的可执行文件
- 时间:2026-08-15
-
- ESI开源项目实现千年软件兼容,单指令虚拟机仅30行伪代码
- 时间:2026-08-09
-
- 当AI学会遗忘 开源项目让机器人真正记住你
- 时间:2026-07-27
-
- 个人能独立开发的开源项目推荐
- 时间:2026-07-24
-
- 腾讯Hy3免费使用,助力管理开源项目
- 时间:2026-07-19
-
-
- AI产品榜去哪看?AI产品榜国内总榜网站推荐
- 时间:2025-04-23

精选合集
更多大家都在玩
大家都在看
更多-

- 以下哪种食材被称为“地下苹果” 蚂蚁庄园今日答案9.18
- 时间:2026-09-17
-
- 蚂蚁庄园今天答题答案2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园答题今日答案2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园小课堂2026年9月18日最新题目答案
- 时间:2026-09-17
-
- 小鸡答题今天的答案是什么2026年9月18日
- 时间:2026-09-17
-
- 蚂蚁庄园每日答题答案2026年9月18日
- 时间:2026-09-17
-
- 蔬菜洗完掉色,说明是被染色了,是真的吗 蚂蚁庄园今日答案9月18日
- 时间:2026-09-17
-
- 满襟蜡绘花纹巧染就花纹当绣裳说的是哪种传统技艺 蚂蚁新村今日答案2026.9.17
- 时间:2026-09-17