在 Ubuntu 环境里做 JSP 项目,真正拉开差距的往往不是功能做得快不快,而是代码能不能长期维护、多人协作时会不会越改越乱。与其等到项目膨胀后再重构,不如从版本管理、分层设计、测试、构建到安全控制几条主线同时建立习惯;看完后,你可以据此判断团队当前最该先补哪一块。
把基础规范先立住:版本控制与编码风格
JSP 项目要想长期稳定,第一步不是上复杂框架,而是先把最基础的协作规则立住。版本控制和统一编码规范,决定了团队后续能不能顺畅地审查、回溯和接手代码。
Git 是团队开发的最低配置
在 Ubuntu 上安装和使用 Git 很方便,实际价值也远不只是“备份代码”。把项目托管到 GitHub、GitLab 或 Bitbucket 后,历史变更、分支协作、合并审查都会有清晰记录。这样做的好处有两个:一是出了问题能快速回溯,二是多人并行开发时不容易互相覆盖。
更重要的是,Git 还是后续自动化流程的入口。无论是代码审查,还是持续集成(CI)和持续交付(CD),基本都围绕代码仓库触发。也就是说,版本控制不是附属工具,而是工程化开发的起点。
统一风格,先解决“看不懂”和“改不动”
JSP 开发中常见的问题,不是逻辑太复杂,而是风格混乱:命名不统一、缩进和格式随人而变、页面里混入太多 Java 代码。时间一长,视图层和业务逻辑纠缠在一起,维护成本会迅速上升。
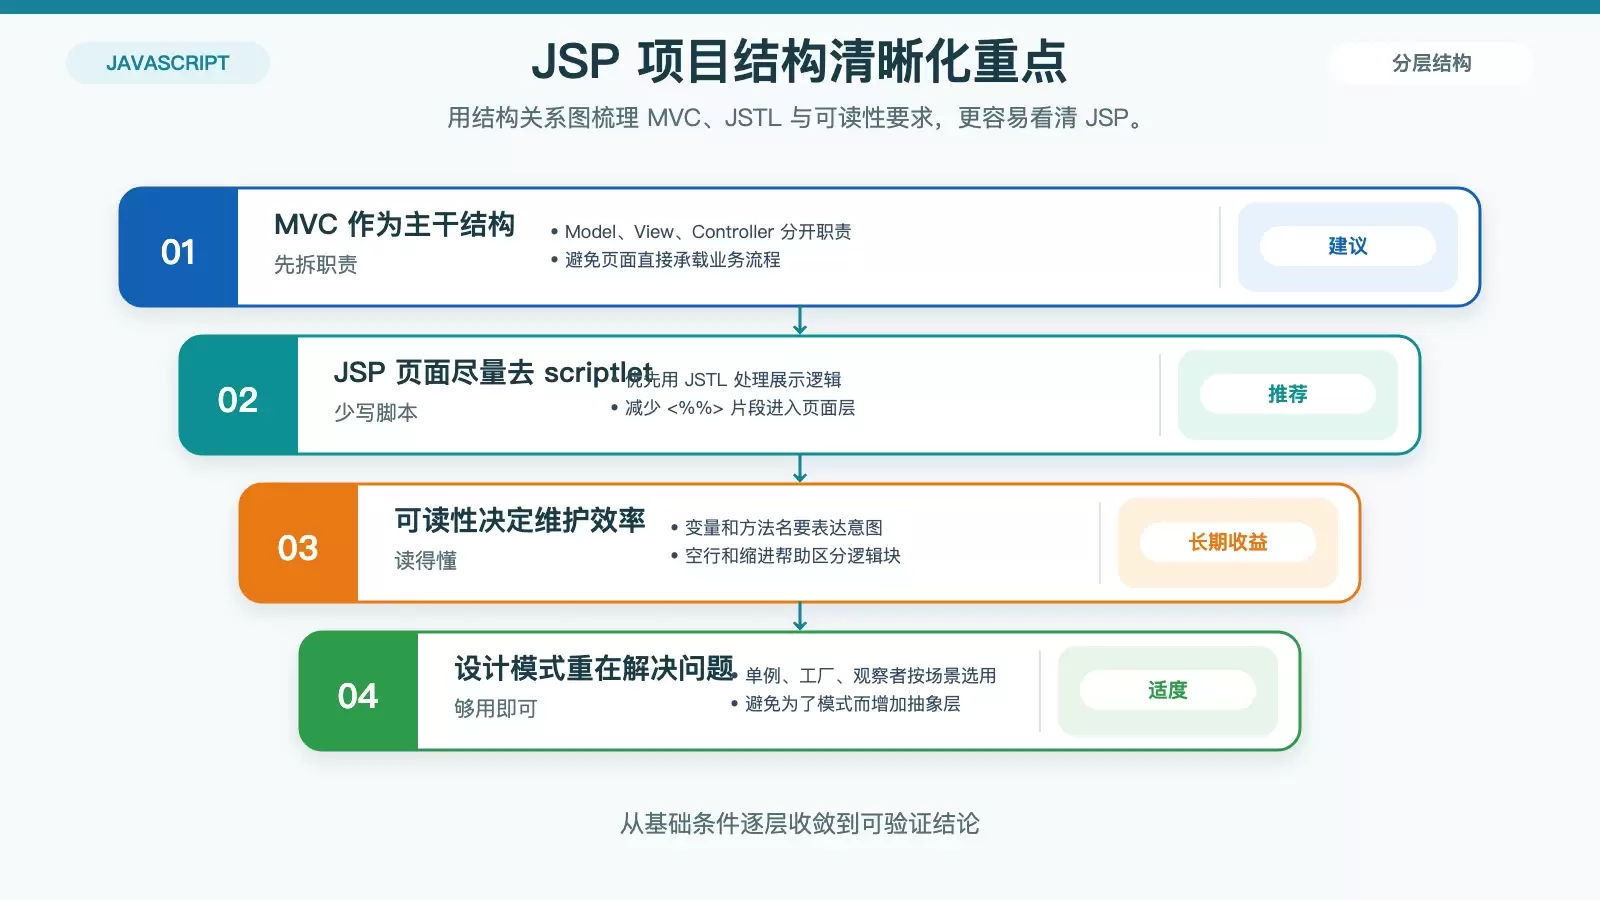
在这类项目里,建议优先遵循 Java 的命名和格式约定,并尽量使用 JSTL 标签库,避免在 JSP 页面中继续堆积 scriptlet,也就是 <% %> 这类 Java 代码片段。这样做能让页面更接近“展示层”,后续定位问题和交接维护都更轻松。
如果只靠口头约定,规范通常坚持不久。更稳妥的做法是直接把规则交给工具执行,例如用 Checkstyle、EditorConfig 统一格式和风格,让规范从“建议”变成“默认执行”。
结构清晰比堆功能更重要:分层、模式与可读性
很多 JSP 项目早期看起来推进很快,问题往往出在代码结构。功能一点点往上加,如果没有明确分层和基本的可读性约束,后面每次改动都会牵一发而动全身。
MVC 仍然是 JSP 项目的主干结构
在 JSP 开发里,MVC 依旧是最经典、也最实用的分层方式:Model 负责数据与业务对象,View 负责页面展示,Controller 负责协调请求和业务逻辑。它的价值不在于“理论正确”,而在于能把职责拆开,避免页面、数据、流程控制全都写进同一层。
除了 MVC,根据实际场景合理使用单例、工厂、观察者等设计模式,也能提高复用性和扩展性。例如对象创建逻辑集中后,后续替换实现会更容易;事件通知和状态变化解耦后,模块之间的依赖也会更清晰。
但这里有一个边界必须把握:模式是为了解决问题,不是为了显得设计完整。如果业务本身很直接,却硬套一层层抽象,最后只会把简单问题复杂化。对 JSP 项目来说,清晰、够用、便于接手,通常比模式数量更重要。
可读性本身就是交付效率
代码质量很大一部分体现在“别人能不能快速读懂”。变量名、方法名是否有明确含义,逻辑块是否分段清楚,注释是否解释了关键意图,这些看似细节的内容,直接影响排错速度和协作效率。
例如,使用有意义的命名,而不是 a、b、tmp 这类临时缩写,能够减少大量无谓的上下文推断。适当加入空行、缩进和必要注释,也能让一段逻辑更像一篇层次清楚的文章,而不是一团挤在一起的实现细节。
很多团队只有在系统出问题时才意识到可读性的重要性。实际上,平时多花一分钟整理结构、补充说明,往往能在未来节省成倍的排查时间。
别把质量检查放到最后:测试、审查与静态分析
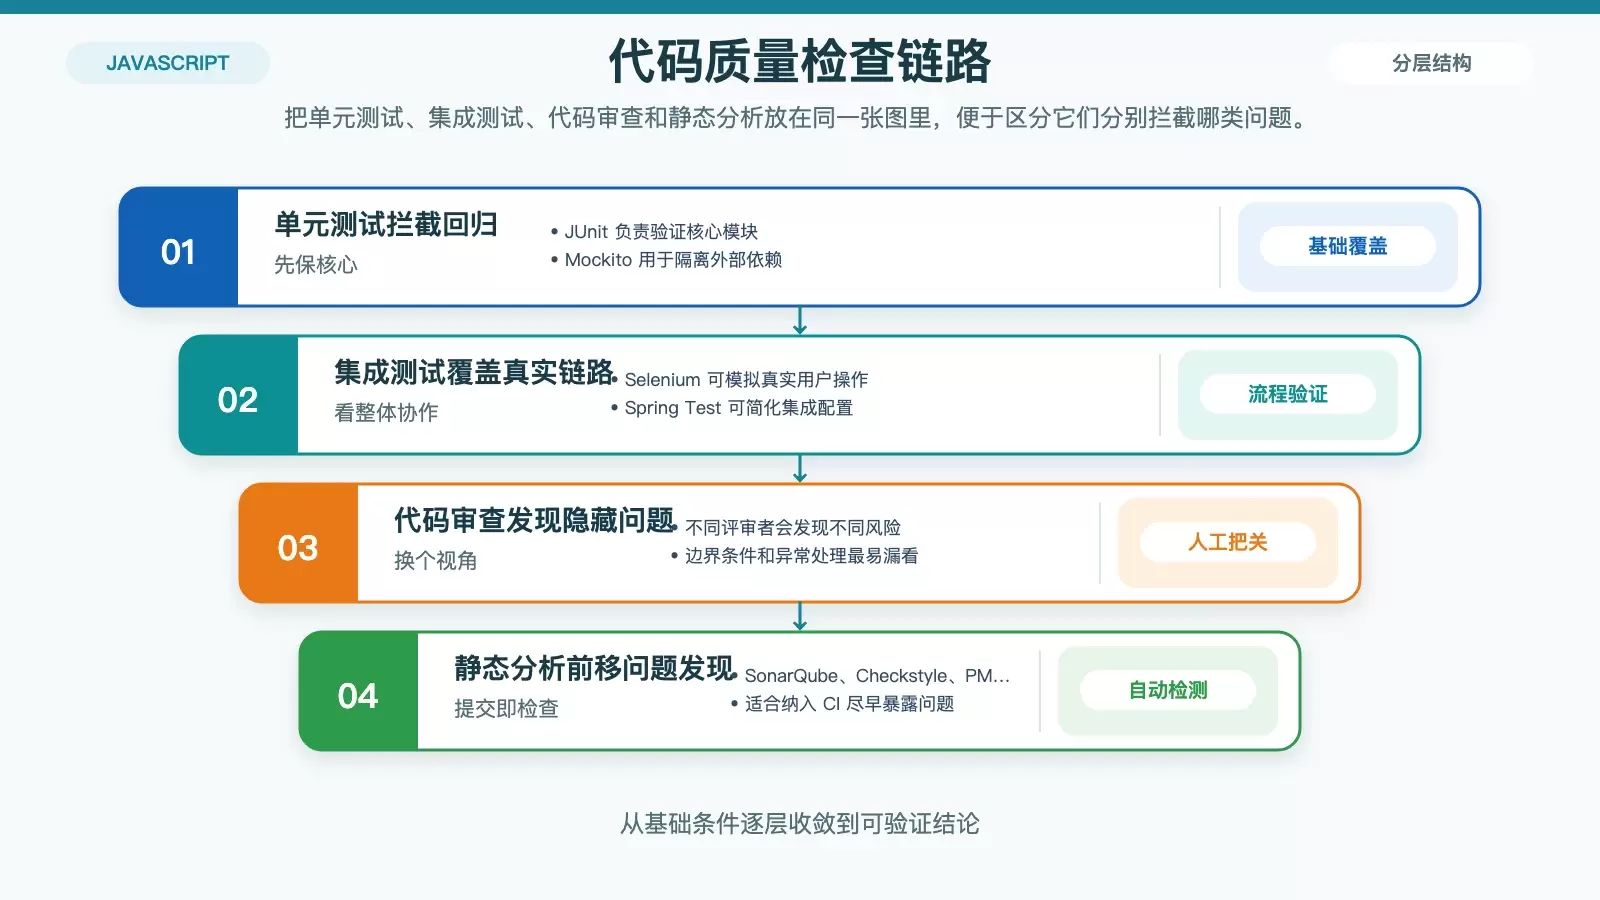
只要项目开始持续迭代,质量保障就不能靠人工记忆。单元测试、集成测试、同行评审和静态分析工具,分别解决不同层面的风险,缺一项都容易留下盲区。
单元测试负责拦住回归问题
对 Java 项目来说,JUnit 是最常见的单元测试工具,配合 Mockito 可以模拟外部依赖,让测试聚焦在当前模块本身。这样做的意义很直接:当你修改核心逻辑时,可以第一时间知道是不是引入了回归问题。
每个核心模块至少应该有对应的单元测试,这不是形式要求,而是控制修改风险的基本手段。很多开发者在赶进度时容易跳过测试,但从长期看,后期排查和修复 bug 的成本,通常远高于一开始补测试的投入。
集成测试要覆盖真实协作链路
单元测试验证的是模块内部,真正的线上问题却常常发生在模块之间的衔接处。所以,集成测试要覆盖前后端配合、接口调用、配置加载和运行流程这些更贴近真实环境的环节。
Selenium 适合做 Web 自动化测试,可以模拟用户操作来验证页面和流程;如果项目使用了 Spring,Spring Test 也能帮助简化集成测试配置。把这些测试补齐,才能知道系统整体是否真的可用,而不只是“某个类的函数能通过”。
代码审查和静态分析要形成常规动作
代码审查不该只是走个流程。同行评审最大的价值,在于不同开发者会从不同角度看到问题,比如边界条件、异常处理、命名歧义或潜在安全隐患。这些问题作者本人未必容易察觉。
同时,静态分析工具可以承担自动化筛查的工作。SonarQube、Checkstyle、PMD 能帮助发现坏味道、风格问题以及部分安全风险。最有效的方式,是把这些检查放进 CI 流程,让问题在提交后尽早暴露,而不是等到联调或上线前才集中处理。
让流程可重复:构建、CI/CD 与性能优化
当项目从个人开发走向团队协作,靠手工编译、手工打包、手工部署很快会成为瓶颈。构建工具和自动化流水线的目标,就是把这些重复动作变成稳定、可验证的标准过程。

用构建工具把工程流程固定下来
Maven 和 Gradle 仍然是 Java 项目中最主流的构建工具,依赖管理、编译、打包都可以通过统一配置完成。对于 JSP 项目来说,这种统一性很关键,因为它能减少“每个人机器环境不同”带来的偏差。
除了基础构建,这类工具还可以接入代码检查、格式化、测试报告生成等插件,把开发过程进一步规范化。Ubuntu 上安装 Maven 或 Gradle 也比较直接,使用 apt 或 sdkman 都可以完成。
CI/CD 的重点是稳定交付,而不是追求时髦
Jenkins、GitLab CI 这类工具的核心价值,在于代码提交后自动执行编译、测试、打包和部署。这样一来,每次变更都会经过同一套验证流程,能明显减少“在我机器上能跑”的环境差异问题。
如果流水线配置得当,持续部署还能缩短功能上线时间,并保留回滚能力。对于 JSP 项目来说,这意味着交付不再依赖某个熟悉环境的开发者,而是依赖一条可重复执行的标准路径。
性能优化要前置,不要等用户投诉
性能问题一旦在项目后期集中暴露,处理成本往往最高。因此,性能优化更适合在架构和实现阶段提前规划。缓存通常是性价比最高的一步,Redis 或 Memcached 都能有效减少数据库查询次数,降低响应压力。
对于文件上传、邮件发送这类耗时操作,可以使用异步处理,例如 Spring 的 @Async,让主线程更快返回,改善用户体验。除此之外,定期审查代码、清理冗余逻辑、定位性能瓶颈,也应该成为持续动作,而不是临时救火。
最后两项别忽略:文档和安全
不少团队会把文档和安全放到项目后段处理,但这两项一旦缺失,后果往往会延续很久。一个是沟通成本居高不下,一个是上线后风险持续累积。
文档会直接影响维护和协作成本
API 文档可以通过 Swagger 或 Spring REST Docs 生成,这样接口变更时能同步更新,减少口头沟通和信息偏差。对于多人协作项目,这类文档的价值非常实际:新成员接手更快,联调更顺,接口理解也更统一。
如果系统面向外部用户,用户手册同样不能忽视。一份清楚的使用说明,往往能显著降低支持和答疑压力。从工程角度看,文档不是附属物,而是交付内容的一部分。
安全防线要贯穿整个开发周期
JSP 项目中的安全工作,首先从输入验证开始。对所有用户输入做过滤,是防止 SQL 注入和 XSS 攻击的基本要求。与此同时,HTTPS 也应当强制启用,确保数据传输过程被加密保护。
安全还包括对依赖库的持续检查。定期做安全审计,扫描已知漏洞,并及时升级修复,才能避免旧依赖成为系统短板。安全不是上线前的一次检查,而是整个开发周期都要持续执行的习惯。
Ubuntu 下做好 JSP 质量治理,关键在于持续执行
提升代码质量没有捷径,真正有效的方法,是把规范、分层、测试、构建、审查、性能和安全这些动作,变成团队每天都会执行的日常流程。对 Ubuntu 下的 JSP 开发来说,只要这些基础环节逐步落实,项目就会更稳,维护压力也会明显下降。









