阿里云发布Agentic BAS智能渗透验证:模型驱动攻击链还原与持续安全验证
时间:2026-07-18 | 作者:怪兽小助手 | 阅读:0聊一个正在改变安全攻防格局的话题——Agentic BAS。
AI生成代码占比已突破40%。传统安全检测工具仍用规则匹配方式扫描漏洞。这中间的代差,比很多人想象的要大。
关键数据:Gartner 2026年调研显示,到2029年,70%的中国企业将实施AI安全测试。但现实是:传统扫描器只能识别孤立“漏洞点”,无法还原完整“漏洞链”;也无法检测AI生成代码引入的提示词注入、Agent工具滥用等新攻击面。大量业务逻辑漏洞与新型风险,就这样被遗漏了。
阿里云正式发布Agentic BAS智能渗透验证
阿里云Agentic BAS采用三段式调度多Agent协同架构——多智能体协同引擎 + 千问大模型/垂域安全大模型主导决策,覆盖多维度渗透测试场景。
它将渗透测试拆解为侦察、决策、攻击、验证、报告等多个独立智能体。通过智能调度协作机制,确保安全风险发现的准确性。
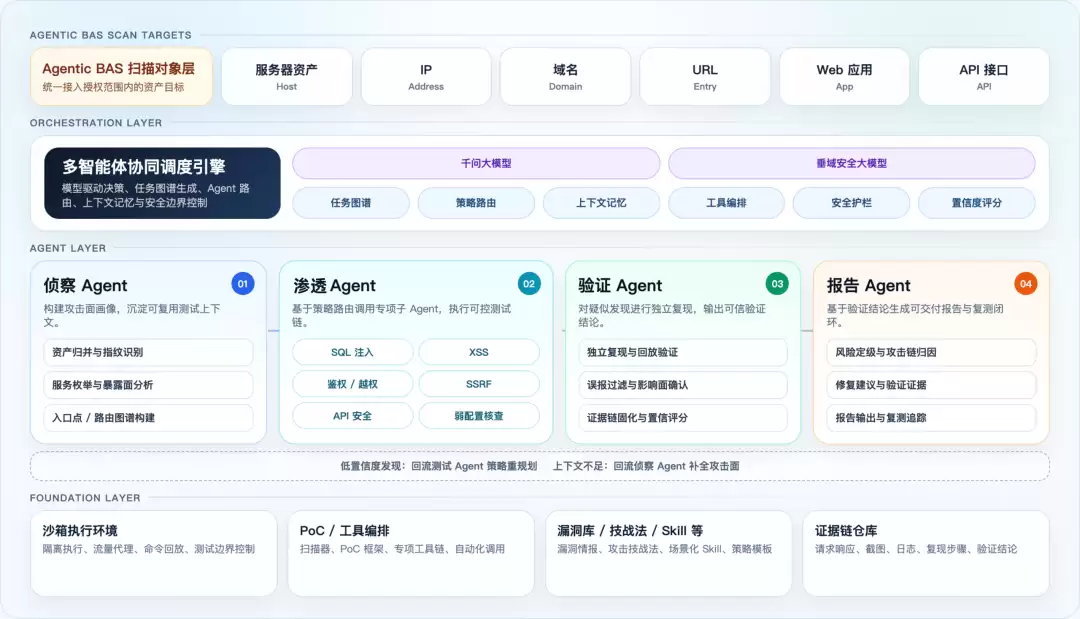
具体来说,这套系统由多个分工明确的智能体协同工作:
- 中心调度Agent:基于AI理解分析渗透目标,进行渗透策略及路径规划、渗透任务分配,以及各Agent的协同和调度。
- 侦察Agent:基于大模型语义推理,对域名、SPA路由及JS Bundle深度测绘。融合爬取、静态分析、API反查与指纹识别,输出含资产树、攻击面分级及风险初评的资产地图。
- 渗透Agent:独立执行引擎按攻击面分层下发任务,覆盖SQL注入、SSRF、越权、敏感配置等多种漏洞类型,输出可复现Payload与请求轨迹。
- 验证Agent:通过模拟攻防双向验证确认可利用性,结合业务上下文修订危害等级并过滤无效告警,输出“成因→复现→影响→修复”四位一体可信报告。
- 报告Agent:结构化沉淀完整时间线、请求原文、调用图及复测脚本,一次测试即生成可执行的安全整改方案。
Agentic BAS由AI大模型驱动。AI思考及推理嵌入至Agent协同的规划-渗透-验证-报告四个主要阶段。高危操作经“策略网关”二次确认,既发挥AI Agent的自主性,又将“高危误伤”挡在受控边界之前。
基于大模型驱动的智能渗透
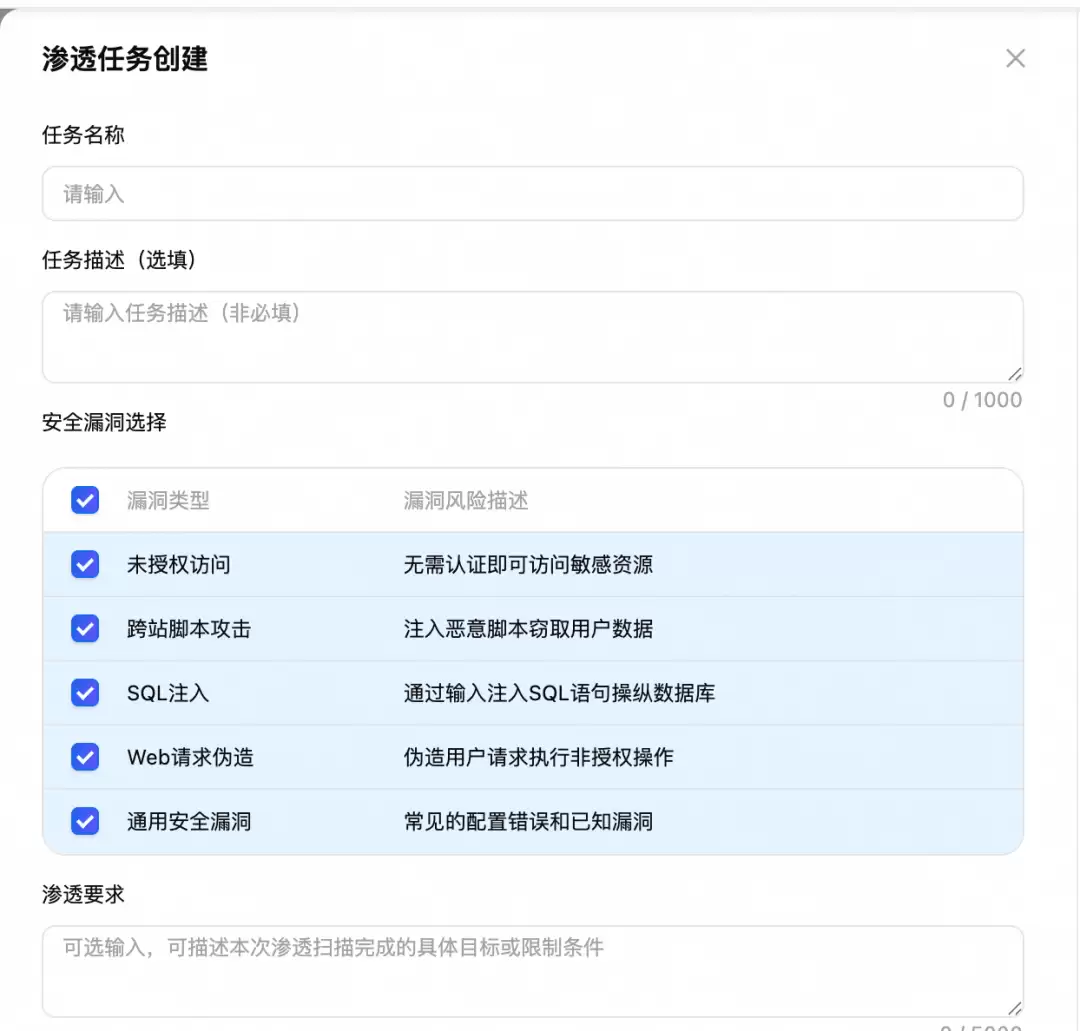
一键发起渗透测试任务
整个测试任务的发起方式,正在被重新定义。通过自然语言定义目标、范围与重点——比如“针对*.example.com测未授权访问,48小时窗口,禁止DoS攻击,结果推送钉钉”——Agentic BAS自动理解意图并生成任务。告别yaml模板与复杂参数配置,自然语言成为安全测试的新交互方式。
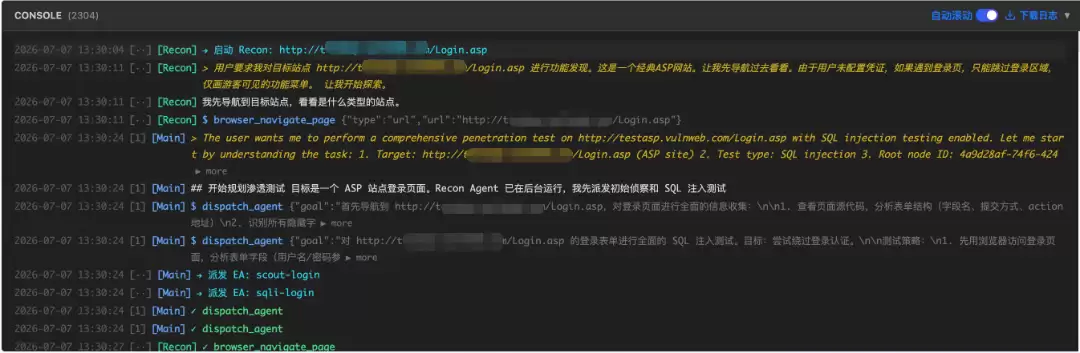
多Agent自动编排
任务下发后,系统自动拆解调度,执行资产探测→指纹识别→JS解析→接口枚举→漏洞挖掘→漏洞验证。整个流程无需人工操作nmap、sqlmap等工具。
攻击路径持续推进
这才是Agentic BAS真正区别于传统扫描器的核心所在。区别于扫描器仅识别“漏洞点”,Agentic BAS还原的是“漏洞链”。
执行结果回注大模型,由模型决策下一步动作:获低权账号则尝试越权;发现SSRF则探内网元数据;采集STS Token则审计OSS权限;actuator暴露则抓Heap Dump;嗅探MySQL明文则重组请求还原AK/SK。整个测试过程贴近真实攻击者行为,而非停留于指纹匹配与版本比对。
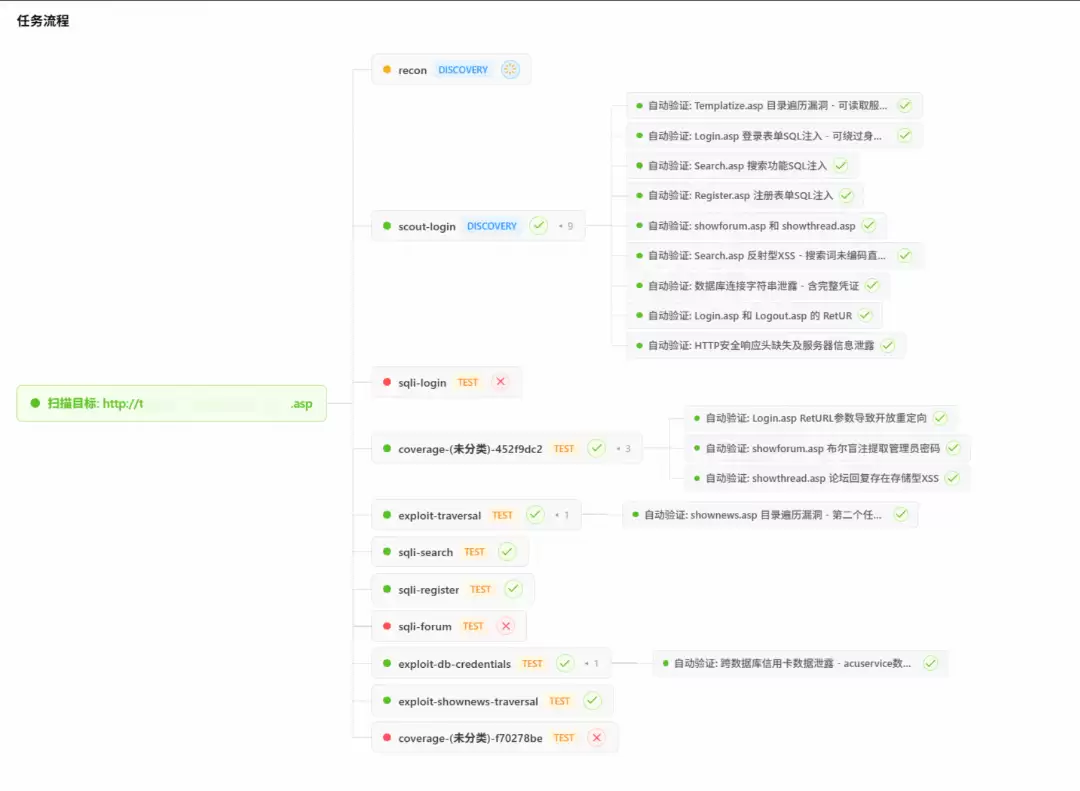
从“扫描器报告”到“真实攻击链”
从“规则匹配”到“语义理解”:AI时代的风险覆盖
全球40%以上新代码由AI辅助生成。当未做安全提示词工程时,初始漏洞密度超人工代码2倍,包含隐式提权、硬编码密钥、未校验输入等模式。传统DAST缺乏语义理解,对此类漏洞误报高、漏检深。
Agentic BAS通过大模型理解业务与Agent工具链,对Prompt注入、间接注入、工具滥用、RAG投毒等进行攻防双向验证,覆盖“AI生成代码+AI Agent运行”新攻击面。
从“项目验证”到“持续管控”:合规审计的过程留痕
《网络安全法》、《数据安全法》及GDPR等均要求供应链透明与漏洞快速响应。Agentic BAS可将渗透测试从项目制转为基础安全措施,支持每周例行自动验证,过程结构化留痕,满足合规审计与内控追溯需求。
最佳实践
多账号集团企业“周度安全体检”
集团型企业拥有数十云账号、上千公网资产,传统渗透测试每年仅能覆盖个别目标。Agentic BAS支持按周自动化渗透,AI Agent自主进化,实现从“每年两次人工渗透”到“每周自动化安检”的能力升级。
AI Coding场景下的安全验证
某头部零售客户引入AI Coding与Agent应用,传统SAST/DAST无法覆盖Prompt注入及工具滥用风险。通过Agentic代码安全的前置白盒安全检查 + Agentic BAS的协同黑盒自动化验证,实现了:
- 漏洞检出率提升30%以上
- 告警准确率提升35%以上
- 新发现12类LLM应用特有风险(间接提示词注入、Agent工具越权、RAG数据投毒等)
红队前置+蓝队闭环的安全有效性验证
Agentic BAS自动完成前置80%的侦察、分析与链路初验,让红队聚焦20%复杂业务逻辑与0day挖掘。蓝队基于可视化攻击路径反向校准WAF/NDR/EDR防护策略,实现红蓝对抗分钟级闭环。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-

- 字节跳动发布豆包工作 与飞书深度打通构建企业级Agent
- 时间:2026-08-25
-

- AI通话录音手机续航实测能用多长时间
- 时间:2026-08-23
-

- Adobe Photoshop 27.7桌面版发布 移除工具支持端侧AI运行 苹果Mac需24GB内存
- 时间:2026-08-23
-

- 育碧远哭7测试AI生成画面效果 知情者评价其表现不佳
- 时间:2026-08-23
-
- AMD锐龙9 PRO 9965X3D及锐龙AI PRO 400商用台式机2026Q3上市
- 时间:2026-08-22
-
- 思必驰冲刺上市,AI语音行业护城河为何消失
- 时间:2026-08-21
-
- 道题看懂AI商业趋势与未来发展方向
- 时间:2026-08-21
-
- AI清理500GB空间实测:Agent暂时还替代不了电脑管家
- 时间:2026-08-21
精选合集
更多大家都在玩
热门话题
大家都在看
更多-

- 广式月饼中的经典口味是什么
- 时间:2026-09-24
-

- 月光闪耀,食神驾到!《闪烁之光》中秋【宴月】专服重磅开启,万份美食免费送!
- 时间:2026-09-24
-
- 蚂蚁新村小课堂今日答案9月24日 煤提质工这一职业诞生于哪种时代背景
- 时间:2026-09-24
-
- 蚂蚁新村2026年9月24日答案最新
- 时间:2026-09-24
-
- 蚂蚁庄园答案2026年9月25日
- 时间:2026-09-24
-
- 蚂蚁庄园今天答题答案2026年9月25日
- 时间:2026-09-24
-
- 今日小鸡庄园答案2026.9.25
- 时间:2026-09-24
-
- 蚂蚁庄园今日答案2026年9月25日
- 时间:2026-09-24