ThinkPHP 项目出问题,往往不是因为某一个“致命漏洞”单独存在,而是更新滞后、输入处理松散、运行环境暴露过多等问题叠加在一起。要把风险压下去,不能只靠临时补洞,而要按开发与运维链路把关键环节逐一加固。下面从框架版本、数据入口、内置安全能力、上传与权限、生产环境到审计监控六个方面展开,方便你判断哪些配置必须立即补上,哪些工作适合纳入长期安全流程。
及时更新 ThinkPHP 与依赖库
版本更新看起来是最基础的工作,但也最容易在赶项目时被搁置。ThinkPHP 官方会持续发布安全补丁,修复 SQL 注入、远程代码执行等高危问题,因此框架版本应尽量保持在最新稳定版。
如果项目还依赖第三方组件,比如数据库驱动、缓存组件等,也要同步纳入更新计划。使用 Composer 管理依赖时,至少应定期检查一次依赖状态,避免旧版本组件长期留在生产环境中,成为已知漏洞入口。
把输入校验和输出转义放在第一道防线
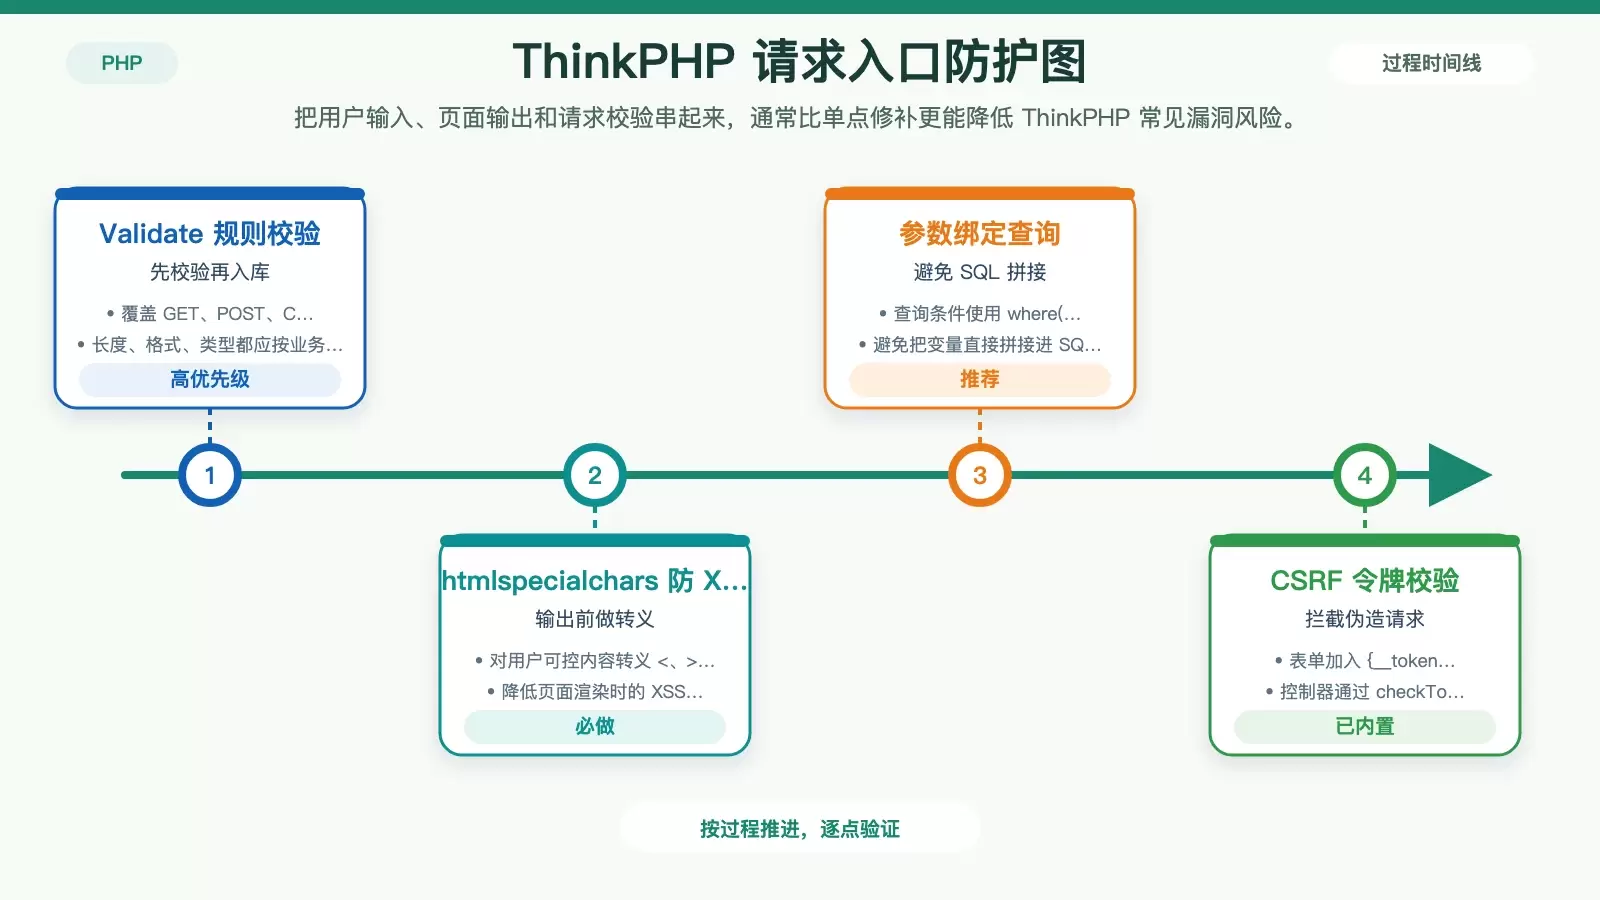
所有来自用户的数据都不应直接信任,包括 GET、POST、COOKIE、PUT 等输入。更稳妥的做法,是统一通过 ThinkPHP 的 Validate 类做规则校验,把长度、格式、类型限制在业务允许范围内。
用 Validate 规则限制数据格式
例如,邮箱可以直接使用 email 规则,手机号则可以使用如下正则:
regex:/^1[3-9]d{9}$/这类校验的重点不是“写了就行”,而是确保每一类输入都有明确规则,而不是默认放行。
输出转义与参数绑定要同时做
输入校验解决的是入口问题,输出到页面时还要做 HTML 转义。涉及用户可控内容时,使用 htmlspecialchars 转义 <、>、& 等特殊字符,可以有效降低 XSS 风险。
数据库查询则优先使用框架提供的参数绑定方式,避免把变量直接拼进 SQL。比如:
Db::name('users')->where(['username' => $username])->select()这种写法比字符串拼接更稳妥,也更适合作为团队默认规范。
启用 ThinkPHP 内置安全机制
ThinkPHP 自带的安全能力如果不启用,很多本可避免的风险就会直接暴露出来。表单、跨域和会话配置,是最值得优先检查的三项。
CSRF 防护不要省
启用 CSRF 保护后,表单中应加入 {__token__} 隐藏字段,令牌可以通过 $this->request->token() 生成;控制器中再调用 checkToken() 校验有效性。这样可以拦住一部分伪造请求,尤其适合登录、资料修改、支付类操作。
CORS 与 Session 配置要一起收紧
如果项目存在跨域访问需求,应在 config/cors.php 中明确限制允许访问的域名、请求方法和头部,而不是简单放开。涉及登录态的应用,还需要同步检查 Session 安全参数,至少包括:
session.auto_start = On
session.cookie_httponly = On
session.cookie_secure = On
这些设置有助于降低 Session Hijacking 一类问题的风险。
文件上传与访问权限是高风险区域
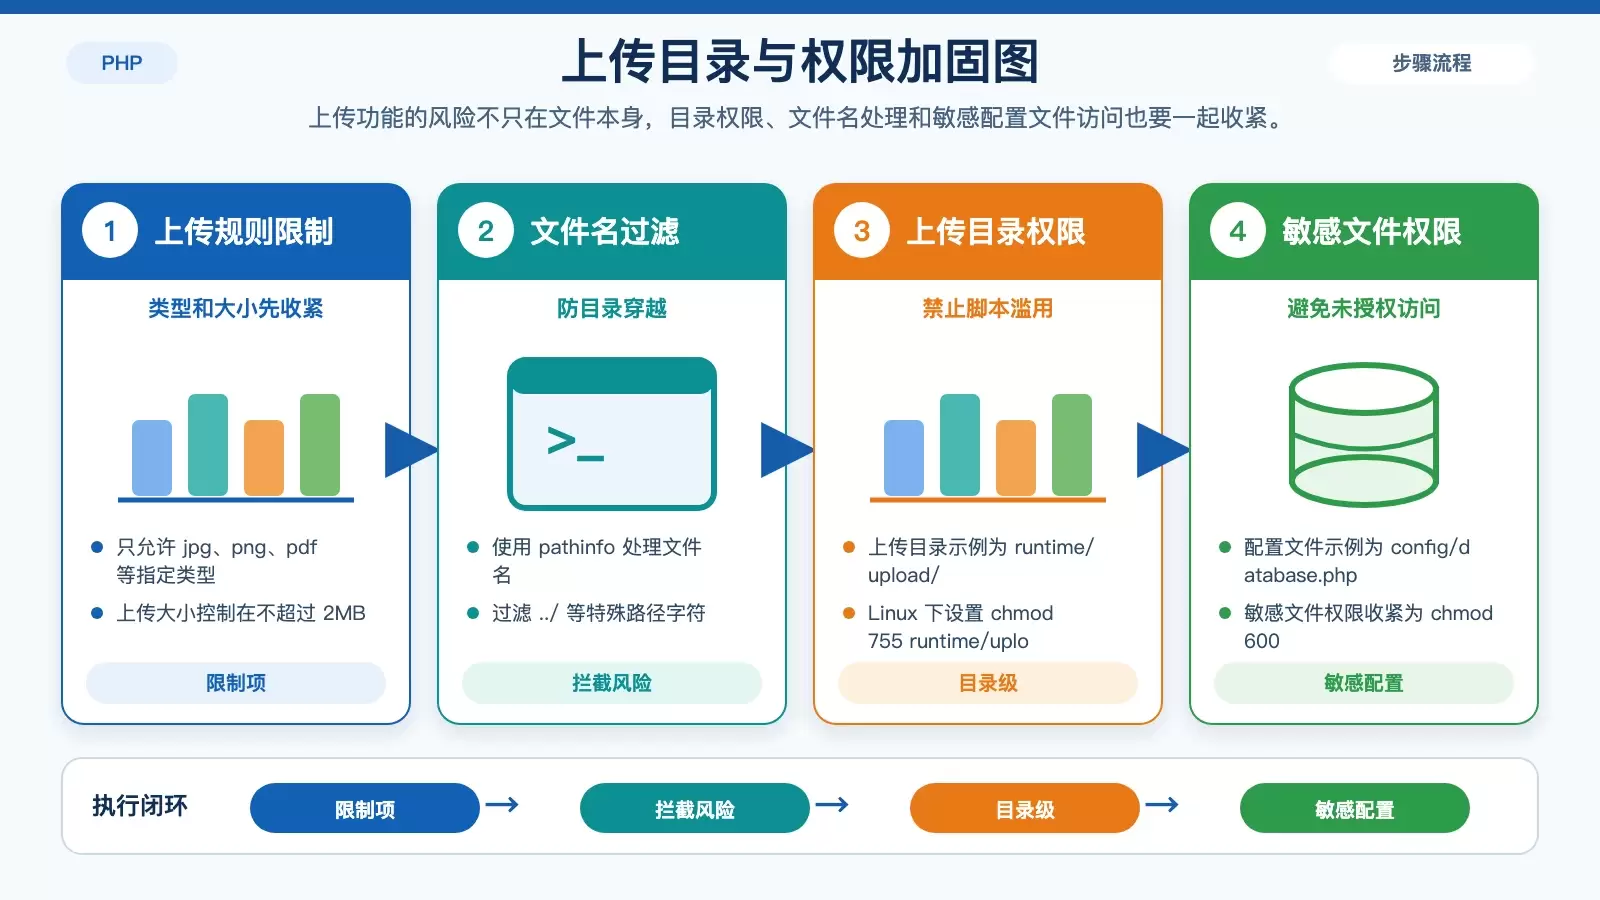
上传功能是 ThinkPHP 项目里非常常见、也非常容易被忽略的攻击面。这里需要同时控制文件类型、大小、路径和目录权限,缺一项都可能留下口子。
先限制类型、大小和文件名
上传时应明确限制允许的文件类型,例如只允许 jpg、png、pdf;文件大小限制为不超过 2MB;存储目录可以放在 runtime/upload/ 这类单独路径下。
文件名同样需要处理,尤其要通过 pathinfo 过滤特殊字符与异常路径,避免出现 ../ 这类目录穿越问题。
再处理目录执行权限和敏感文件权限
上传目录不应允许脚本直接执行。在 Linux 环境下,可以设置:
chmod 755 runtime/upload/这样做的目的,是减少恶意文件上传后被直接执行的可能。
对于配置文件等敏感内容,例如 config/database.php,权限应进一步收紧:
chmod 600把上传目录和敏感配置文件分开管理,通常比事后排查更有效。
生产环境必须单独做安全收口
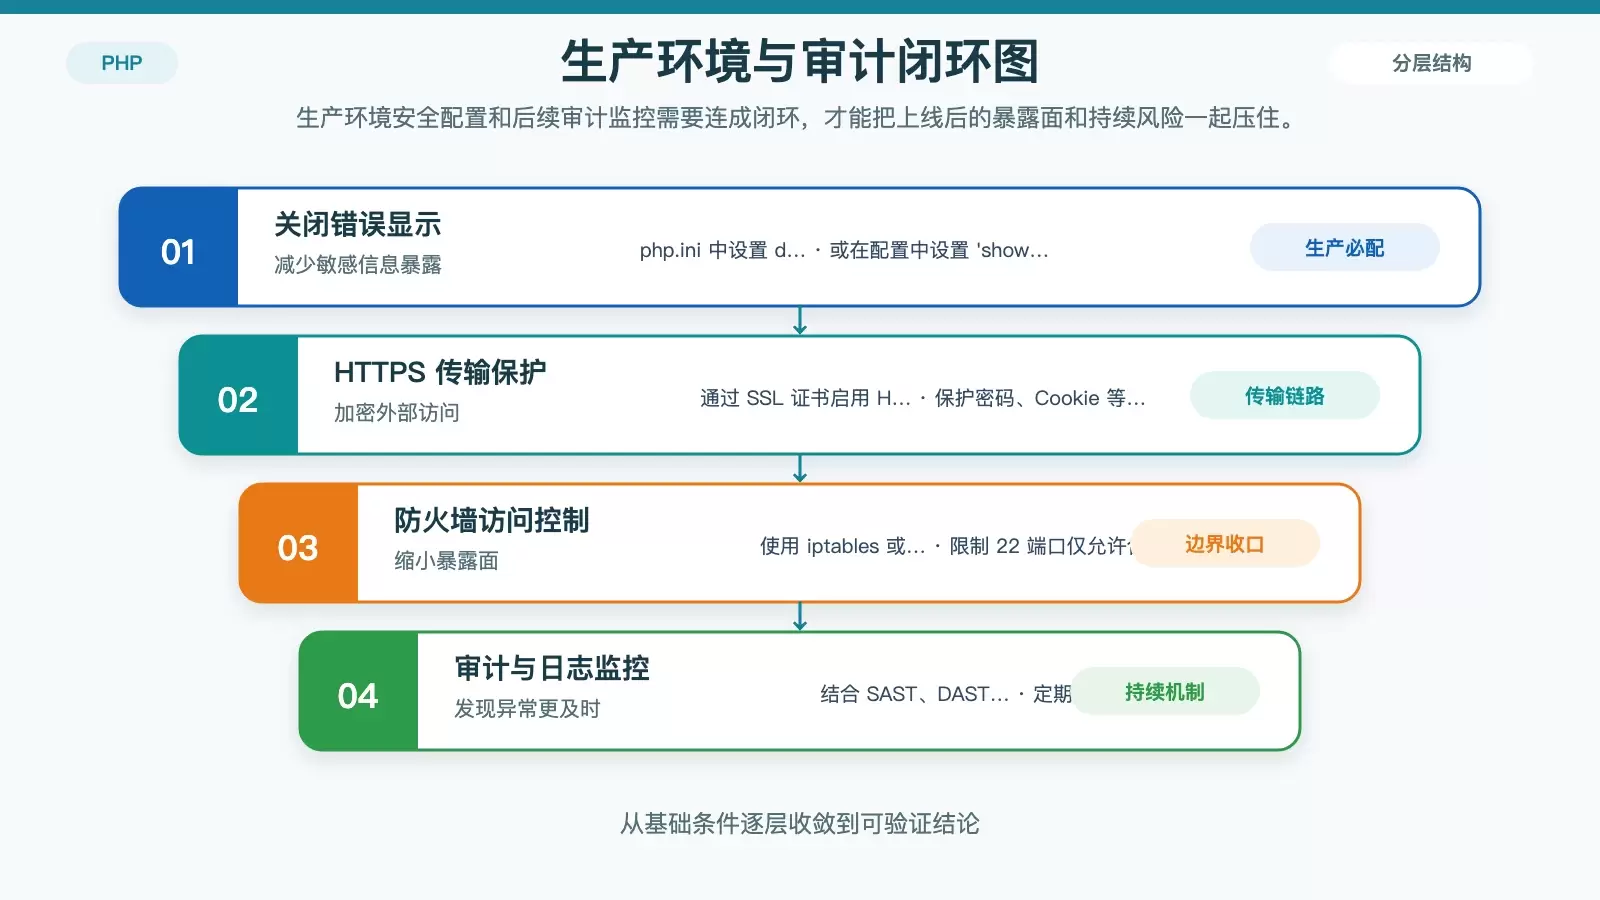
很多项目本地可用、上线也能跑,但安全问题恰恰出在“把开发环境习惯带进生产环境”。真正上线前,至少要把报错暴露、传输加密和端口开放范围检查一遍。
关闭错误详情暴露
PHP 错误信息一旦直接输出,常会把路径、数据库结构甚至配置信息暴露给外部。可以在 php.ini 中设置:
display_errors = Off也可以在 ThinkPHP 配置中关闭错误显示:
'show_error_msg' => falseHTTPS 与防火墙要同时到位
对外服务应优先启用 HTTPS,通过 SSL 证书加密传输内容,避免用户密码、Cookie 等信息在链路中被窃取。
服务器侧还要配合 Linux 防火墙策略,例如通过 iptables 或 firewalld 限制不必要端口,只对可信来源开放必要访问。文中提到的 22 端口外部访问限制,就是典型的收口方式之一。
把审计、日志和应急响应纳入日常流程
安全建设如果只在上线前做一次,后续风险仍然会不断累积。更实际的做法,是把扫描、日志检查和应急预案都纳入长期机制。
定期用工具扫描代码与应用
可以借助 SAST 静态应用安全测试工具、DAST 动态应用安全测试工具,对代码和运行中的应用进行扫描,重点发现 SQL 注入、XSS、CSRF 等常见问题。自动化扫描不能替代人工判断,但非常适合作为例行检查。
日志分析和应急预案同样重要
服务器日志和框架日志往往能更早暴露异常迹象。需要重点关注 Apache 的 access.log、error.log,以及 ThinkPHP 的 runtime/log/ 目录,排查频繁登录失败、大量 404 请求等异常行为。
除此之外,还应提前制定应急响应预案。一旦发生安全事件,团队需要能够快速隔离受影响系统、恢复数据,并尽快修复漏洞,而不是临时决定怎么处理。
一份适合 ThinkPHP 项目的落地检查清单
如果你想先做一次快速自查,可以按下面这条线梳理:
- 框架与 Composer 依赖是否保持在最新稳定版
- 所有用户输入是否经过
Validate校验 - 页面输出是否使用
htmlspecialchars转义 - 数据库操作是否采用参数绑定而非 SQL 拼接
- CSRF、CORS、Session 安全参数是否已经启用
- 上传类型、大小、路径和目录权限是否已经收紧
- 生产环境是否关闭错误显示并启用 HTTPS
- 是否定期查看
access.log、error.log和runtime/log/
这套检查未必一次就能做完,但它基本覆盖了 ThinkPHP 项目最常见的安全短板。先把高风险入口补齐,再逐步形成固定流程,通常比单独追某一个漏洞编号更有实际价值。


