在 ThinkPHP 里做 API,难点通常不在“能不能返回 JSON”,而在于接口结构是否清晰、请求是否可控、后续是否方便维护。下面按实际开发顺序,把 RESTful 路由、控制器实现、参数校验、安全处理和测试文档几部分串起来,帮助你判断一个基础接口是否已经具备上线前的基本形态。
先把接口入口理顺:按 RESTful 方式定义路由
在 ThinkPHP 中,API 通常先从路由入手。路由文件位于 application/route.php,这里负责定义 URL 与控制器方法之间的映射关系。
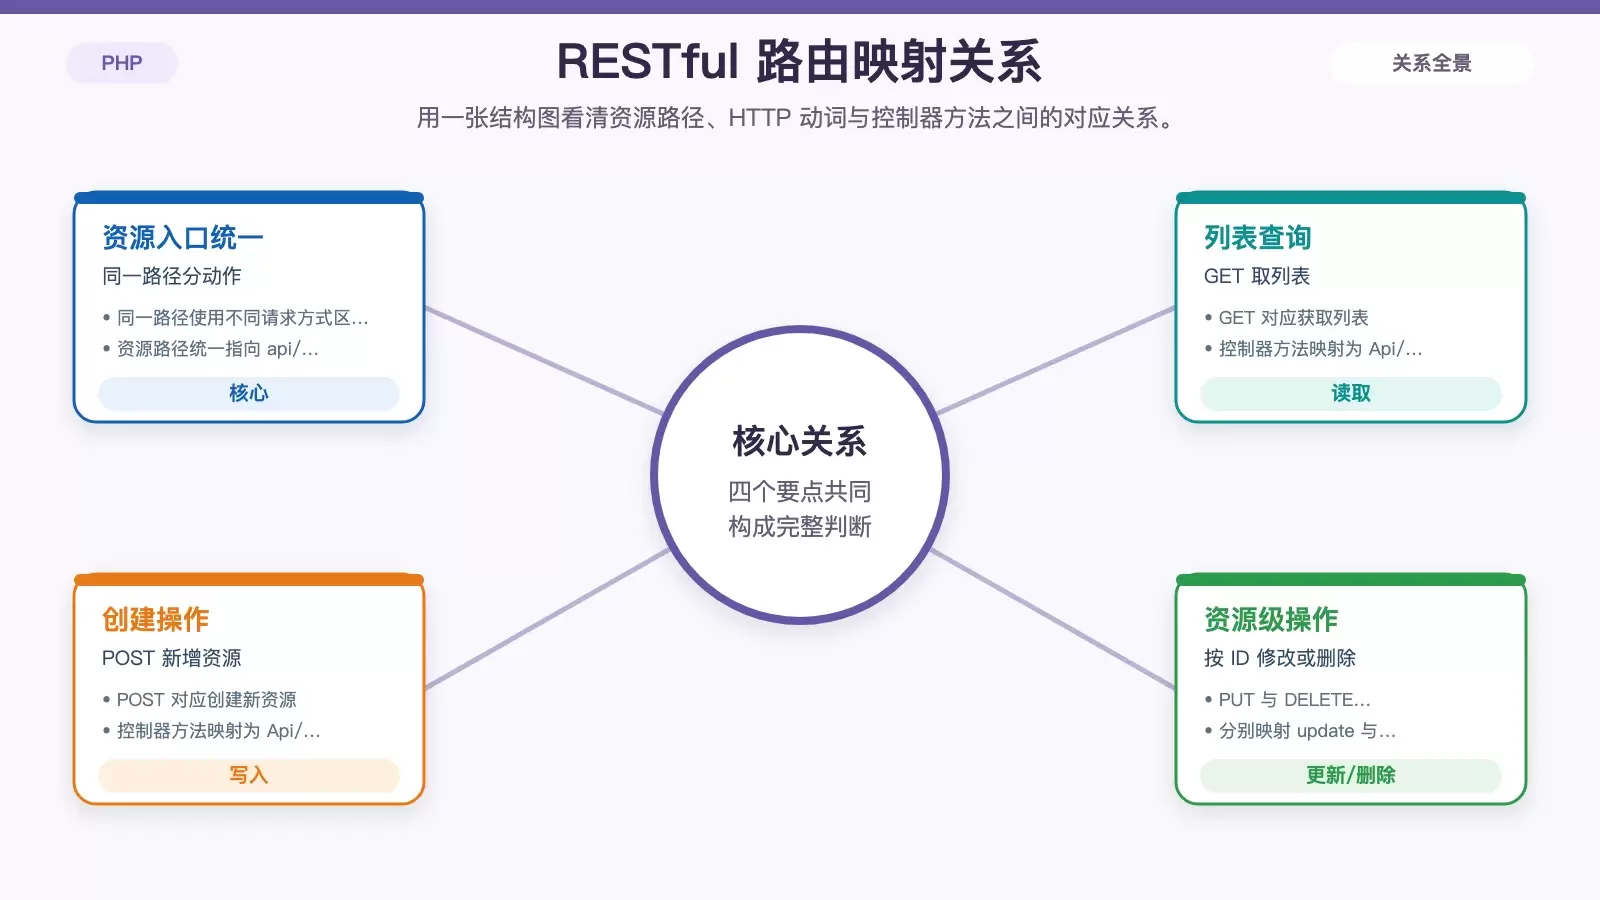
如果希望接口更容易维护,建议直接按 RESTful 风格组织:同一个资源路径,通过不同 HTTP 动词区分操作,而不是为每个动作单独设计一套杂乱的地址。
use thinkRoute;
Route::get('api/items', 'Api/Item/index');      // GET:获取列表
Route::post('api/items', 'Api/Item/create');    // POST:创建新资源
Route::put('api/items/:id', 'Api/Item/update'); // PUT:更新指定资源
Route::delete('api/items/:id', 'Api/Item/delete'); // DELETE:删除指定资源
这种写法的好处很直接:看到路由定义,就能知道接口资源是 items,也能马上分辨列表查询、创建、更新和删除分别对应什么请求方式。
控制器怎么写:接收请求、调用模型、返回 JSON
路由确定之后,就需要一个专门处理 API 请求的控制器。常见做法是创建一个继承自 thinkController 的类,把接口逻辑集中放在里面。
下面这段代码展示了一个基础的 Item 控制器:既包含列表查询,也包含新建资源的处理方式。
namespace appapicontroller;
use thinkController;
use appmodelItem as ItemModel;

class Item extends Controller
{
    public function index()
    {
        $items = ItemModel::all();
        return json($items);
    }

    public function create()
    {
        $data = request()->param();
        $item = new ItemModel($data);
        if ($item->sa ve()) {
            return json(['message' => 'success', 'id' => $item->id]);
        } else {
            return json(['message' => 'error'], 400);
        }
    }
    // 其他方法类似...
}
这里有两个 ThinkPHP API 开发里最常见的基础动作:
- 用
request()获取参数; - 用
json()统一返回 JSON 响应。
也就是说,框架已经把请求读取和响应输出这些高频工作封装好了,开发时更多是把业务逻辑填进去,而不是自己拼底层格式。
请求与响应的基本处理方式
对外提供接口时,返回结构最好尽量统一。比如成功时返回数据或资源 ID,失败时返回错误信息和明确的状态码,这样前端或调用方更容易处理异常分支。
从示例来看,创建成功时返回:
return json(['message' => 'success', 'id' => $item->id]);创建失败时返回:
return json(['message' => 'error'], 400);这种做法虽然基础,但已经体现了一个关键原则:接口不能只“有返回”,还要让调用方能区分结果类型。
参数校验和异常处理,决定接口是否可靠
很多 API 在演示阶段能跑通,但一到真实环境就开始暴露问题,原因通常不是路由没配好,而是输入数据没有管住、异常也没有接住。
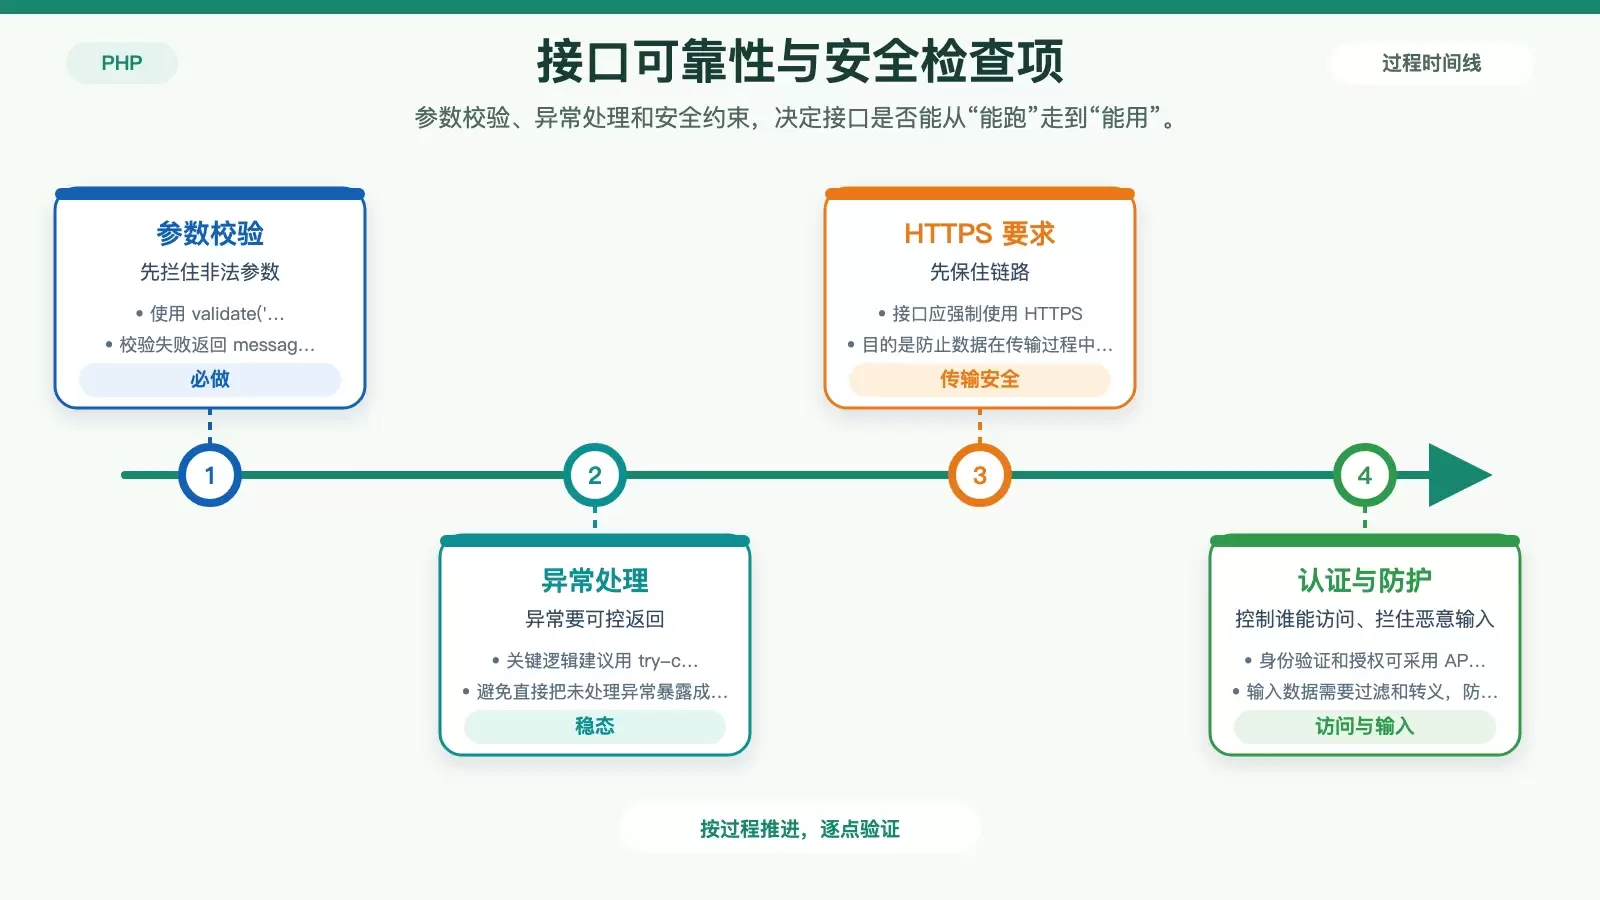
ThinkPHP 内置了验证器,可以先校验参数,再进入保存或更新逻辑。示例代码如下:
$validate = validate('Item');
if (!$validate->check($data)) {
    return json(['message' => 'Validation failed', 'errors' => $validate->getError()], 400);
}
这一步的作用很明确:把不符合规则的请求挡在业务处理之前,避免无效数据直接进入数据库。
除了校验,异常处理也不能省。原文建议用 try-catch 包裹关键逻辑,这在接口开发里非常必要。因为一旦直接抛出未处理异常,调用方拿到的往往只是通用 500 错误,既不利于定位问题,也不利于前端做提示。
接口上线前,至少补齐这几项安全措施
API 能访问,不等于 API 可上线。安全部分在基础教程里常被一笔带过,但实际上是接口开发里的硬要求。
- 强制使用 HTTPS,防止数据在传输过程中被截获。
- 实现身份验证和授权机制,常见的有 API 密钥、OAuth 2.0 或 JWT。
- 对输入数据做过滤和转义,防止 SQL 注入、XSS 等攻击。
如果把这几项放到开发优先级里看,HTTPS 解决的是传输安全,身份验证解决的是“谁能访问”,输入过滤解决的是“访问后能否恶意利用”。三者各管一层,缺一项都会留下明显短板。
测试和文档,决定接口能不能真正被用起来
开发完成后,接口还需要经过可重复的验证。原文推荐使用 Postman、cURL 这类工具模拟请求,这一步的重点不是简单点一次“通了”,而是覆盖不同情况,包括正常参数、缺失参数、错误参数以及异常路径。
文档同样不能放到最后随意补。一个能被团队持续使用的 API 文档,至少应该写清这些信息:
- 请求地址;
- 参数说明;
- 响应格式;
- 错误码定义。
很多项目在最初阶段忽略文档,短期看似省事,后期一旦需要联调、交接或维护,成本会迅速抬高。对 API 来说,文档本身也是接口可用性的一部分。
基础接口跑通后,还可以继续扩展什么
一个基础 API 通常只是起点。实际项目里,列表接口很快就会增加分页、过滤、排序等能力。
这也是 ThinkPHP 的优势所在:框架本身已经提供了比较丰富的扩展组件,比如分页查询、查询条件构建器等。也就是说,前面把路由、控制器、校验、安全和测试文档这套基本骨架搭好之后,后续再往上叠加业务能力,会顺畅得多。
如果你现在要判断一个 ThinkPHP API 是否已经具备“基础可用”条件,可以直接对照本文这几项检查:路由是否按 RESTful 组织、控制器是否统一返回 JSON、校验和异常是否补齐、安全措施是否落实、测试和文档是否同步跟上。把这些环节理顺,接口开发就不容易在后期反复返工。


