在 Linux 世界里,很多安全问题并不是“功能写错了”,而是内存访问、并发共享和错误处理这些底层细节出了问题。Rust 的意义就在于,它把大量原本要靠经验、代码审查和线上事故兜底的问题,提前放到了编译阶段解决。
如果你想判断 Rust 为什么会被越来越多地用于 Linux 服务、系统工具乃至内核模块,可以重点看三件事:它怎样减少典型漏洞来源,怎样约束多线程共享状态,以及这些约束在 rust-for-linux 和实际系统服务中是怎么落地的。下面按场景拆开来看。
内存安全:先把最常见的漏洞源头堵住
Linux 应用和内核代码里最棘手的一类问题,往往都和内存管理有关,例如缓冲区溢出、双重释放、悬垂指针。Rust 的做法不是靠运行时补救,而是在编译阶段尽量让这类问题无法进入程序。

所有权模型如何减少释放错误
Rust 的所有权模型规定,每个值只有一个所有者,超出作用域后资源会自动回收。对开发者来说,这意味着很多原本需要手动管理的释放逻辑不再依赖人为保证。
一个常见例子是 String 替代 C 风格字符串后,不需要再手动调用 free。这直接减少了重复释放、释放遗漏等问题出现的空间,也让围绕字符串缓冲区的老问题更难发生。
借用检查器如何拦住非法访问
借用检查器会在编译时检查内存访问是否合法,重点防止悬垂指针和不安全的共享访问。尤其是在多线程环境中,这一点非常关键。
例如共享数据时,Rust 会要求通过 Mutex 或 RwLock 这类同步原语进行保护。未受约束的并发访问通常在编译阶段就会被拒绝,而不是等到运行时才暴露出崩溃或数据损坏。
生命周期为什么对内核代码尤其重要
生命周期用于确保引用始终指向有效数据,这对 Linux 内核模块尤其重要。因为内核里一旦出现访问已释放对象的问题,后果往往比普通用户态程序更严重。
比如在设备驱动场景中,Rust 可以通过生命周期标注,确保设备结构体的引用不会超过对象本身的有效期,降低野指针和越界访问的风险。
并发安全:把竞态条件拦在编译阶段
无论是 Linux 内核的多线程执行环境,还是高并发服务程序,竞态条件一直都是高频风险点。Rust 的核心思路是:不用等到压测或线上才发现并发问题,而是通过类型系统和所有权规则在编译时做限制。
线程安全原语怎样规范共享数据
Rust 提供了 Arc、Mutex、RwLock 等线程安全类型,用来规范多个线程之间如何共享同一份状态。
例如在 Linux 服务器上编写异步服务时,可以通过 tokio 库的 Mutex 保护共享状态,避免多个任务并发修改同一份数据而导致结果不一致。
无数据竞争保证意味着什么
Rust 的所有权与借用规则,直接把“谁能读、谁能写、何时共享”这些问题纳入语言约束。只要代码能通过编译,就已经排除了很大一类数据竞争。
这对高并发 Linux 组件尤其有价值。即便是在驱动程序这类对并发敏感的内核模块中,Rust 也能帮助开发者更稳定地控制线程安全边界。
类型安全与编译时检查:把运行时错误前移
除了内存和并发,Rust 的强类型系统也是它在 Linux 环境中提升安全性的关键。很多 C 代码里要等到运行时才暴露的问题,在 Rust 中会更早被编译器指出。
严格区分 String 和 &str 有什么用
Rust 会严格区分 String 和 &str:前者通常表示堆分配、可拥有的数据,后者则是字符串切片引用。这样的区分减少了 C 风格字符串操作中常见的误用。
例如在内核模块中处理设备名称时,使用 &str 可以避免一些不必要的缓冲区操作,从而降低缓冲区溢出的可能性。
为什么 Result 和 Option 更适合系统代码
Result 与 Option 的意义,在于它们要求开发者显式处理错误和空值,而不是把异常路径藏在默认返回值或约定里。
例如 Rust 的 read_exact 返回 Result,调用方必须决定如何处理读取失败;而在 C 里,返回值被忽略后继续执行,往往会把问题拖到后续逻辑甚至线上环境才暴露。
内核模块开发:Rust 如何进入 Linux 内核
Linux 内核长期以 C 为主,这也意味着传统内核模块天然面临内存安全和并发控制压力。rust-for-linux 的意义,并不只是“支持一种新语言”,而是把 Rust 的安全模型正式引入内核开发。
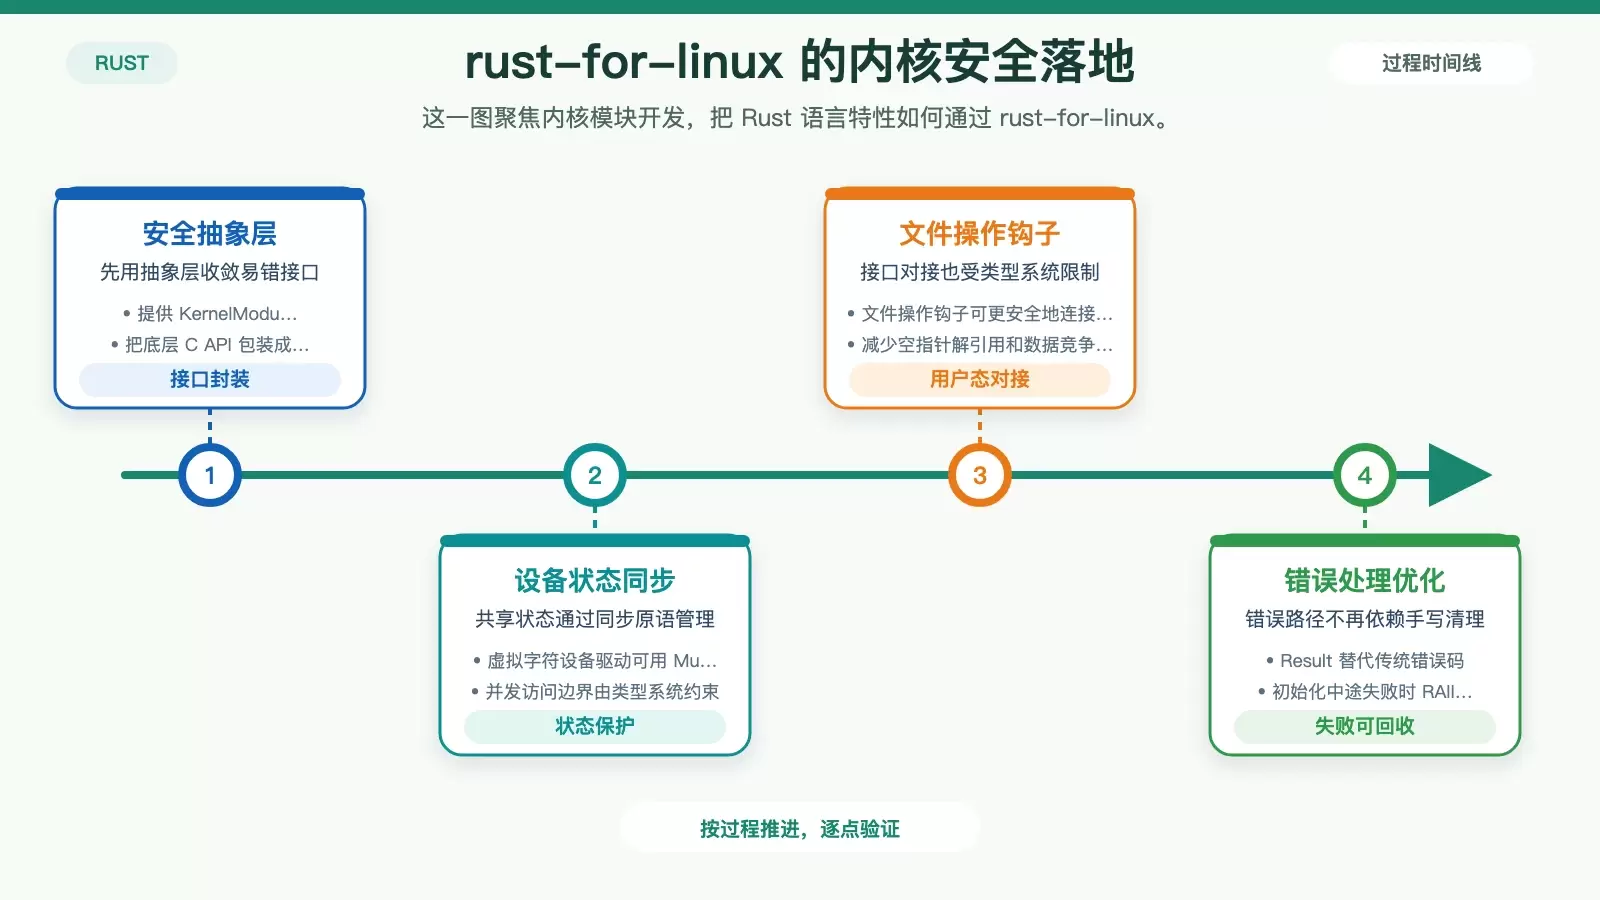
安全抽象层替代直接操作底层 C API
rust-for-linux 提供了 KernelModule trait、KernelObject 抽象,以及针对锁和内存分配器的 RAII 封装。这些能力把原本容易出错的内核接口包装成更符合 Rust 习惯的形式。
例如虚拟字符设备驱动如果用 Rust 重写,可以通过 Mutex 保护设备状态,并借助类型系统把文件操作钩子更安全地对接到用户空间,减少空指针解引用和数据竞争这类传统问题。
错误处理和资源回收更可控
在内核模块初始化或资源申请过程中,半途失败一直是容易留下隐患的环节。Rust 用 Result 替代传统错误码,再结合 RAII 自动释放资源,可以把清理逻辑组织得更稳妥。
比如模块初始化执行到某一步失败时,已经完成封装的资源会自动回收,避免出现“初始化了一半却没有正确清理”的泄露问题。
系统工具与服务:Rust 适合哪些 Linux 基础组件
Rust 的价值并不只体现在内核侧。对 Linux 发行版、服务器环境和基础设施团队来说,用 Rust 编写系统工具与常驻服务,同样能换来更低的故障率和更清晰的安全边界。
系统服务为什么更稳定
用 Rust 编写日志服务、配置管理服务等基础组件时,内存泄漏和数据竞争通常会明显减少,服务稳定性也更容易维持。
例如 log 库可用于记录服务器运行状态,config 库负责解析和验证配置文件。这类组合的价值在于:既能减少记录敏感信息的风险,也能降低错误配置直接引入安全漏洞的概率。
网络与安全工具能得到什么好处
在网络服务场景中,Rust 的生态也已经比较完整。像 tokio、actix-web 这样的库可以用来开发高并发网络应用,而 hyper 则适合构建高效的 HTTP 服务。
这类工具链的优势在于,开发者可以在保持性能的同时,更系统地规避缓冲区溢出等老问题,并通过 TLS 加密保护数据传输,降低 DoS 攻击和传输链路暴露带来的风险。
安全最佳实践:Rust 不是万能药,仍然要配合运维约束
Rust 能显著减少漏洞来源,但它并不会自动替代安全设计、权限控制和依赖治理。想把 Rust 在 Linux 中的安全收益真正落地,还需要在工程和运维层面配合执行。
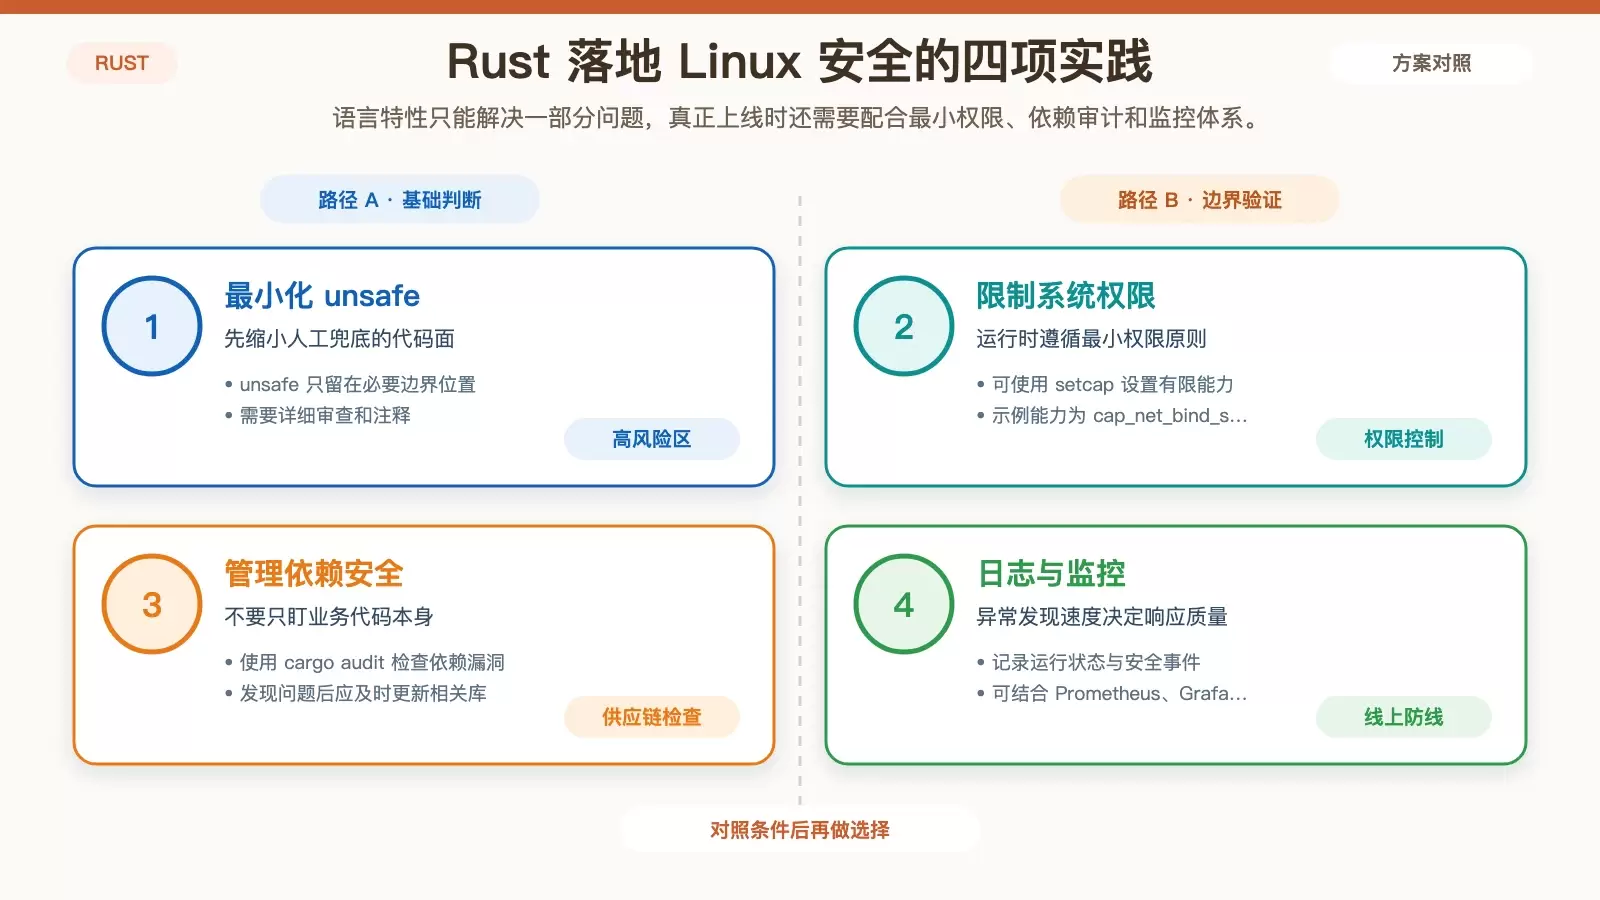
把 unsafe 压到最小并做重点审查
unsafe 并非不能用,但应该只出现在确有必要的地方,比如调用底层 C API、实现无锁算法等边界区域。只要进入 unsafe,开发团队就需要把这部分视为重点审查对象。
最小权限运行服务
Linux 本身提供了成熟的权限控制能力,Rust 程序也应该遵守最小权限原则。比如可以使用 setcap 为程序授予有限能力,而不是直接使用过高权限运行。
setcap cap_net_bind_service=+ep /path/to/your-binary上面的能力设置允许程序绑定低端口,同时避免把整体权限抬得过高。
依赖安全不能只看主程序代码
Rust 项目同样依赖第三方库,安全边界并不止于业务代码本身。实际维护中,应定期检查依赖项是否存在已知漏洞,并及时更新。
cargo audit这一步对于长期运行的 Linux 服务尤其重要,因为很多风险来自供应链,而不是你自己写的那几百行代码。
日志与监控仍然是最后一道防线
即便 Rust 已经帮你减少了不少编程层面的错误,线上系统仍然需要可观测性。记录运行状态、采集安全事件、设置异常告警,依旧是不可缺少的环节。
在实践中,可以结合 Rust 日志库与 Prometheus、Grafana 等工具建立监控链路,这样在出现异常行为时,团队才能更快定位并响应。
结语:Rust 在 Linux 安全上的优势,核心是“把错误提前”
把这些能力合在一起看,Rust 在 Linux 里的价值并不只是“更现代”或“更快”,而是它把很多传统上依赖开发经验和测试兜底的问题,尽可能提前到了编译阶段。
从内存安全、并发控制,到 rust-for-linux 的内核抽象,再到最小权限、依赖审计和监控治理,Rust 真正发挥作用的前提,是语言特性和 Linux 既有安全机制一起配合。对于要做系统工具、服务程序和内核扩展的团队来说,这种组合已经足够值得认真评估。


