Golang 应用在 CentOS 上出问题时,日志通常是最快的切入口,但前提是先搞清楚日志到底写到了哪里、该用什么方式看、以及怎样把有价值的信息尽快筛出来。下面按定位常见流程梳理一遍:先定位日志来源,再选择合适命令查看,最后结合关键词过滤和日志库能力做进一步分析。
先确认日志输出位置
分析日志前,第一步不是直接跑命令,而是先确认应用当前是否正常运行,以及它把日志输出到了什么地方。

大多数 Golang 应用通常有三种常见输出方式:
- 输出到标准输出
stdout - 输出到标准异常
stderr - 直接写入指定日志文件
这一步最好直接查看应用代码或配置。只要找到日志初始化的位置,通常就能判断日志是跟着进程输出,还是落盘到具体文件。如果应用采用文件方式记录日志,常见路径可能类似 /var/log/myapp.log,但实际位置仍以项目配置为准。
按场景选择查看日志的命令
找到日志文件后,再根据当前目标选择工具,不同命令适合的场景并不一样。
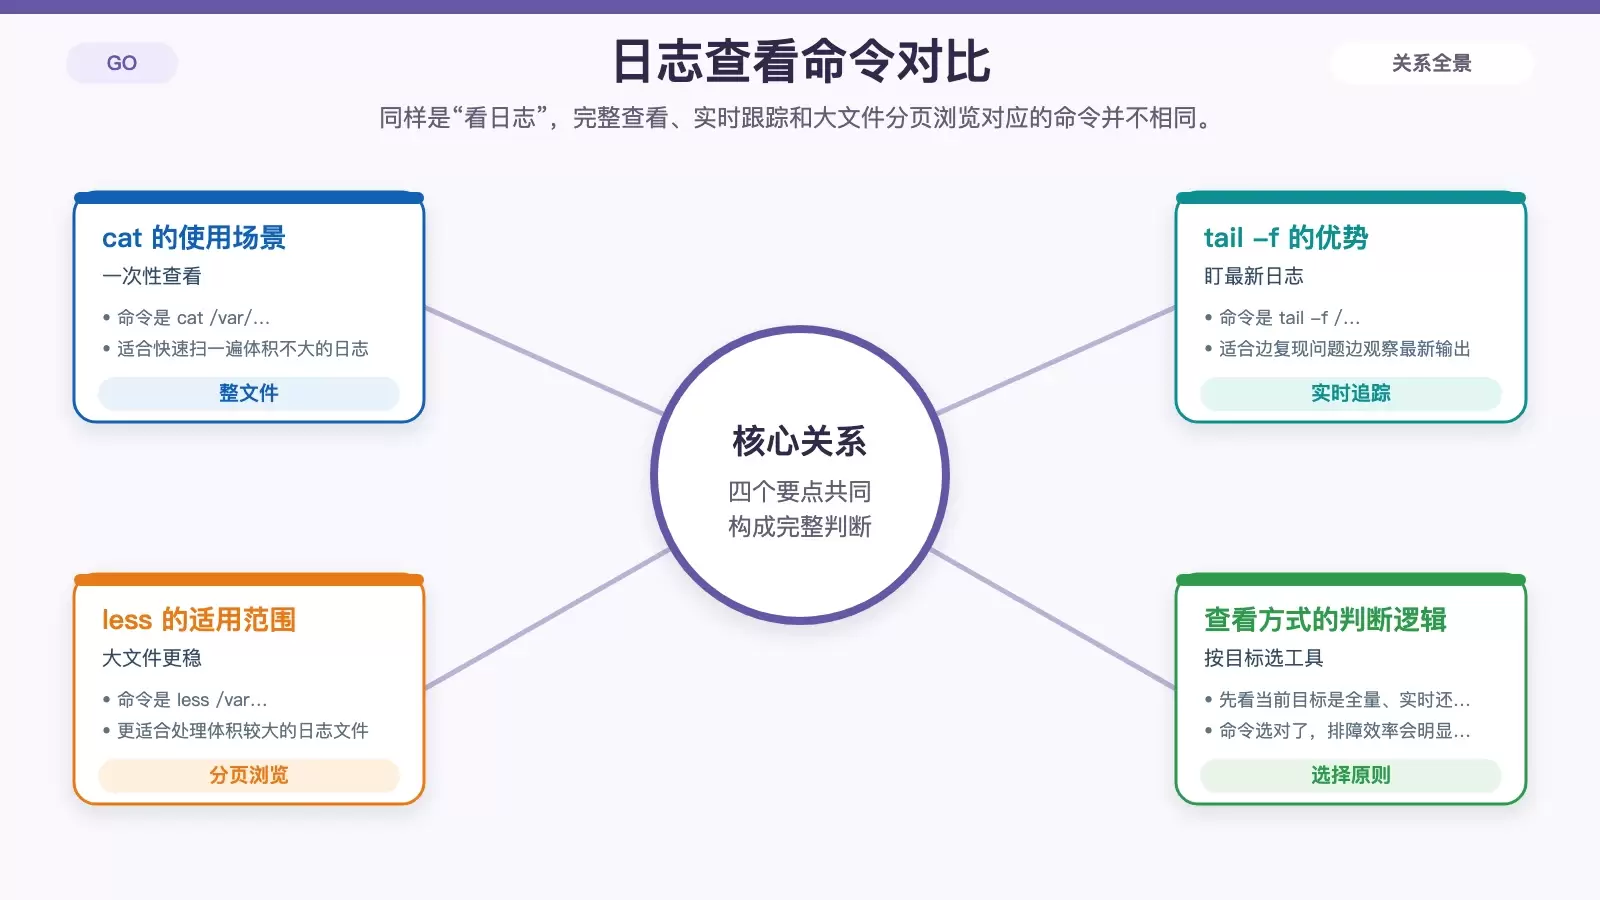
快速查看完整内容:cat
如果日志文件不大,只是想快速扫一遍内容,可以直接使用:
cat /var/log/myapp.log这种方式适合一次性查看,但面对大文件时可读性会明显下降。
实时追踪最新输出:tail -f
当你正在复现问题,或者需要边操作边观察程序输出时,最常用的是:
tail -f /var/log/myapp.logtail -f 的优势是可以持续盯住最新日志,特别适合排查偶发报误、接口调用异常或服务启动失败这类动态问题。
大文件分页浏览:less
如果日志体积较大,更适合用分页方式浏览:
less /var/log/myapp.log相比一次性输出全部内容,less 在查找上下文、前后翻阅日志片段时会更灵活,也更适合线上环境中常见的长日志文件。
用 grep、awk、sed 缩小问题范围
日志能不能真正帮你定位问题,关键在于筛选,而不是机械地“从头看到尾”。最常见的做法是先按关键词过滤。

例如,想找出所有包含 error 的日志行,可以直接执行:
grep 'error' /var/log/myapp.log这类命令适合第一轮快速排查,先把异常相关信息捞出来,再判断问题集中在哪个时间段、哪个模块或哪类请求。
如果日志格式更结构化,或者你需要提取特定字段、处理固定列、做简单文本变换,还可以继续借助 awk 或 sed。它们更适合处理格式相对稳定的日志输出,例如截取某一列、按模式替换内容、筛掉无关字段等。
用了 logrus、zap 时可以进一步提升效率
如果项目使用的是 logrus、zap 这类常见日志库,日志分析通常会比纯文本输出更高效。
原因很直接:这些库往往能让日志格式更统一,也更便于做查询、过滤和聚合。对于定位来说,统一字段和稳定格式意味着你可以更快按级别、模块或上下文信息定位异常,而不是在大量自由文本里人工找线索。
原文提到,这些日志库还内置了日志分析工具,能够简化查询、过滤和聚合过程,从而减少手动处理成本。实际使用时,重点就是充分利用它们已经提供的结构化能力,而不是把所有日志都当成普通文本硬查。
根据结果修复问题,同时注意敏感信息
完成筛选后,下一步就是把日志结果和应用行为对应起来,确认真正的问题点,再进行优化或修复。日志分析的价值,不只是看到报误,更重要的是帮助你缩小范围,找到代码、配置或运行环境中的具体异常位置。
另外,日志分析过程中还要注意安全和私密要求。无论是共享日志、导出日志,还是复制片段给团队排查,都应避免泄露敏感信息,例如用户凭据、个人身份信息等。



