Rust 进入 Linux 生态,最受关注的不只是性能,而是它能否在系统级场景里减少那些长期反复出现的安全问题。判断这件事,不能只看“更安全”这类结论,而要看 Rust 到底靠什么机制把风险挡在编译期,以及这些机制在内核、守护进程和基础工具里有没有实际验证。
下面按几个最关键的层面展开:先看 Rust 怎样处理内存和并发,再看它如何通过类型系统、错误处理和工具链降低运行时风险,最后结合 Linux 内核与统信 UOS 的落地案例,判断这些安全能力是否真的经得起工程实践。
内存安全:把经典内存错误挡在编译阶段
在 Linux 系统开发里,最难缠的问题往往不是功能写不出来,而是程序上线后暴露出的内存错误,比如内存泄漏、空指针解引用、缓冲区溢出和重复释放。Rust 的优势在于,它不是依赖开发者小心避免这些问题,而是通过语言规则直接限制危险写法。
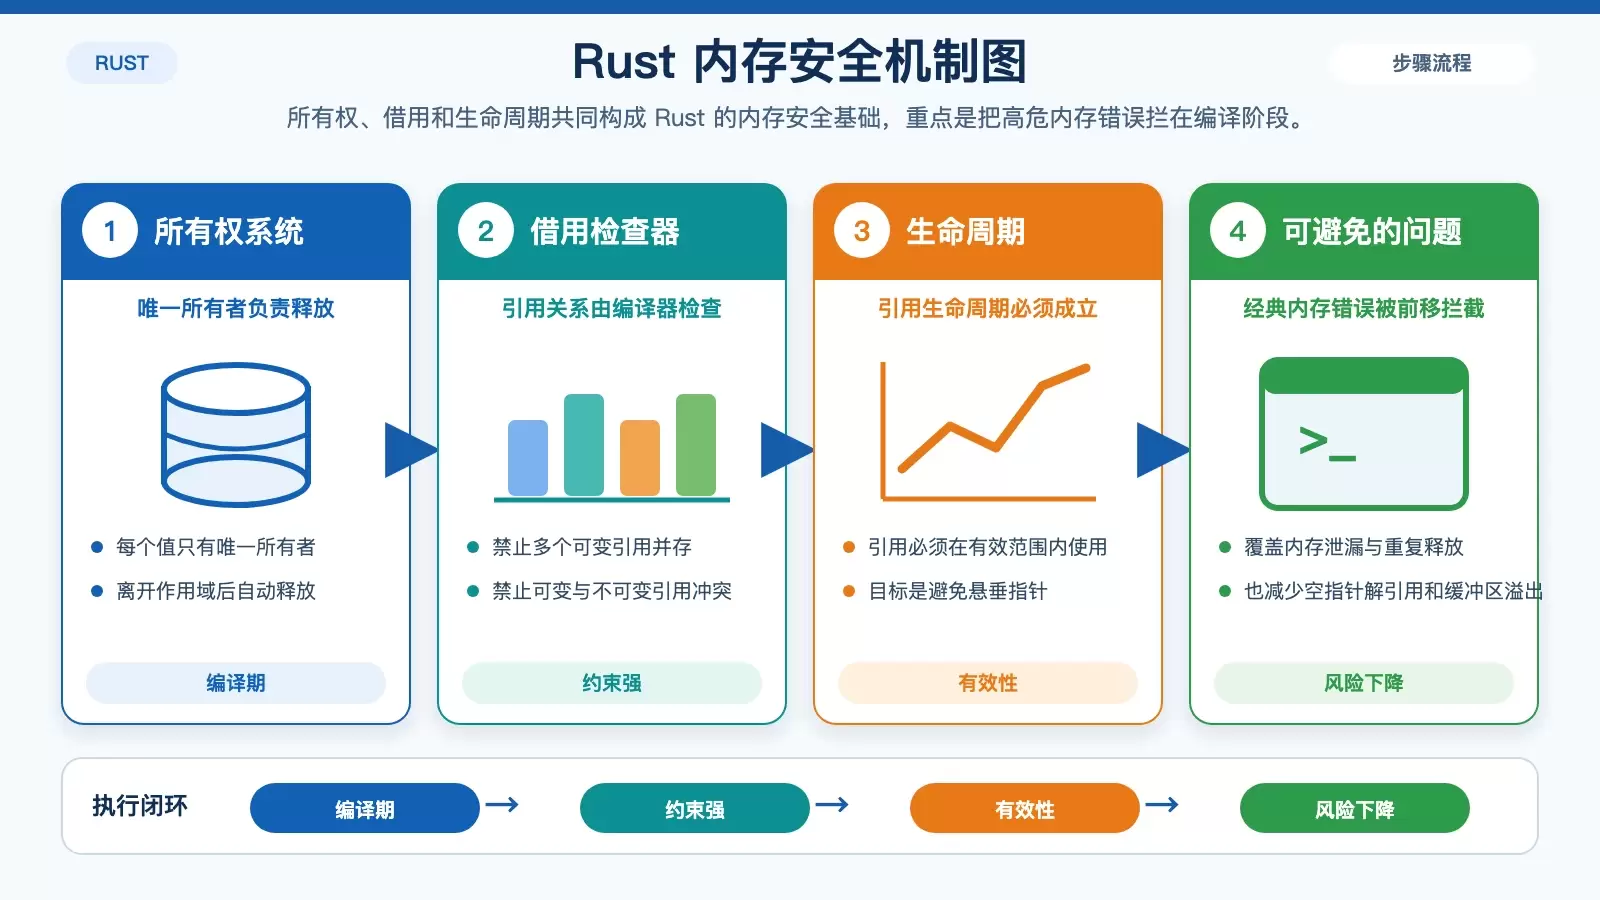
所有权、借用与生命周期如何协同工作
Rust 的内存安全主要建立在三套机制上:
- 所有权系统:每个值只有唯一所有者,离开作用域后自动释放。
- 借用检查器:禁止同时存在多个可变引用,或可变引用与不可变引用并存。
- 生命周期:确保引用在使用期间始终有效,避免悬垂指针。
这意味着很多在 C 或 C++ 里需要靠经验和审查规避的问题,会在 Rust 的编译阶段直接报错。无论是用户态应用,还是更敏感的内核模块,只要遵守这套规则,内存访问的安全边界就会清晰得多。
并发安全:在写代码时就限制数据竞争
多线程程序的常见风险,不只是逻辑复杂,更在于数据竞争往往隐藏很深,出问题时也难以稳定复现。Rust 的并发安全并不是后补的库特性,而是和所有权模型一起设计出来的。
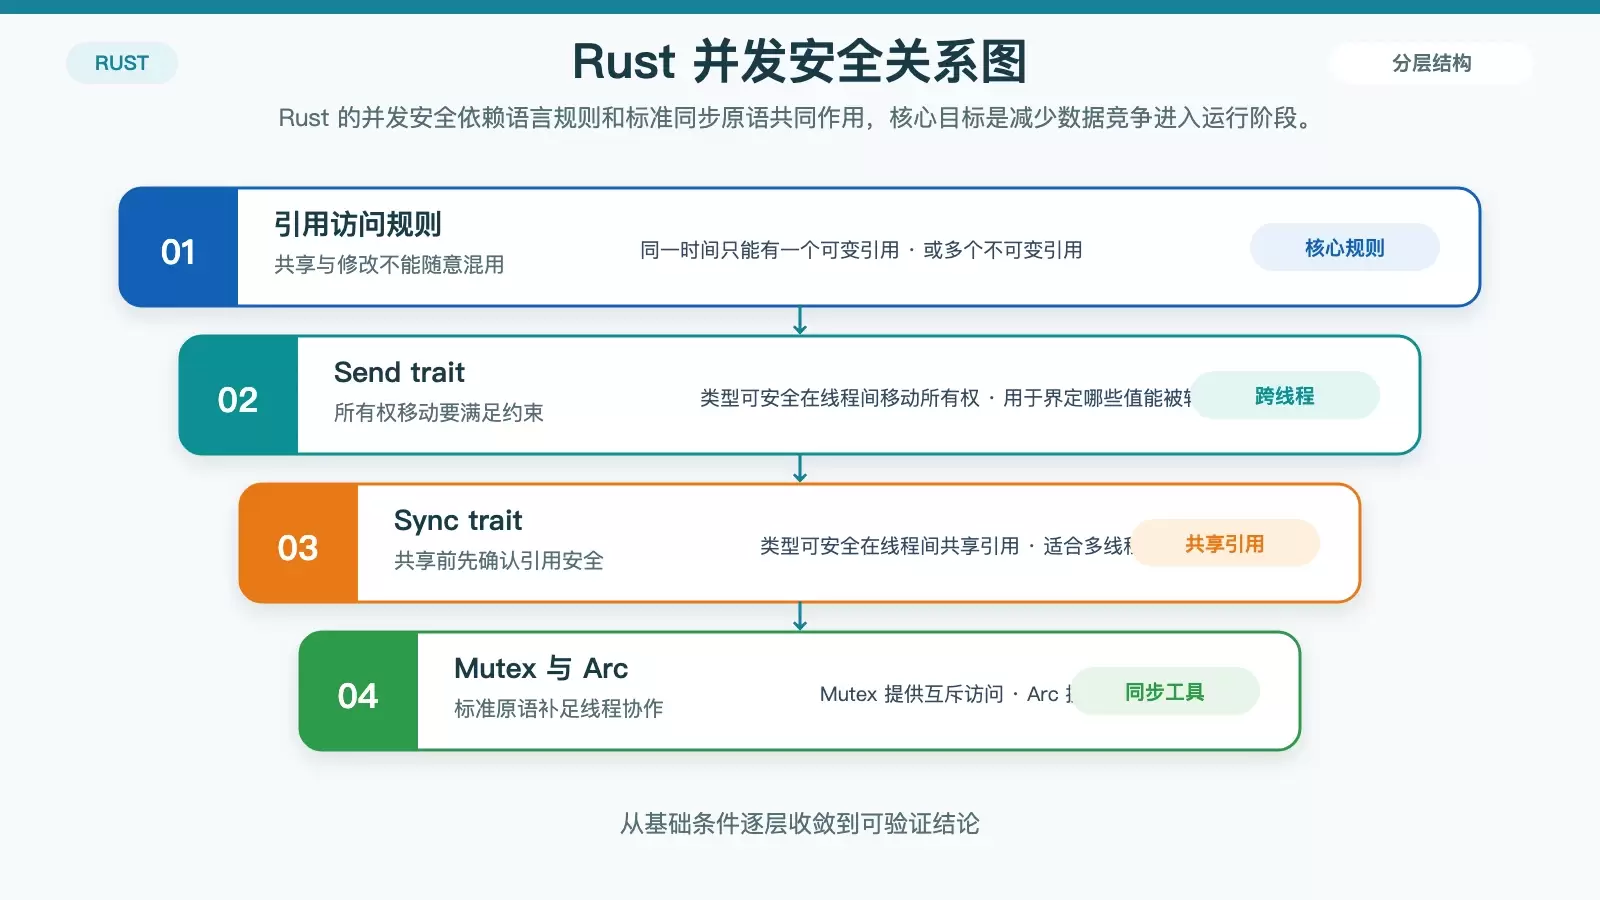
为什么所有权规则天然适合并发
Rust 规定同一时间只能有一个可变引用,或者多个不可变引用。这个限制看起来严格,但对并发场景非常关键,因为它直接减少了多个执行路径同时改写同一份数据的可能性。编译器会在代码进入运行阶段之前,挡住明显存在数据竞争风险的实现方式。
Send、Sync 与同步原语分别解决什么问题
在更具体的线程协作场景里,Rust 还通过 trait 和标准并发工具进一步补上边界:
Send:表示类型可以安全地在线程之间转移所有权。Sync:表示类型可以安全地在线程之间共享引用。Mutex:提供互斥访问控制。Arc:提供原子引用计数,用于多线程共享所有权。
这些机制组合起来,适合 Linux 里的网络服务、后台守护进程等多线程程序。原文提到 Rust 能把“数据竞争和死锁问题提前收拾干净”,更准确地说,它能显著提前暴露高风险并发写法,降低并发错误进入生产环境的概率。
类型安全:用强类型系统减少运行时出错空间
很多系统程序的问题,并不是崩在底层内存,而是崩在“值本来就不该这么用”。Rust 的强类型系统加上类型推断,核心价值就在于尽早发现这类不匹配和误用。
Option、泛型与 trait 约束的安全意义
一个典型例子是 Option。它要求开发者显式处理“有值”或“无值”两种状态,通常通过 match 或 if let 完成。这样做的直接收益,是把很多过去依赖空指针判断的逻辑,变成编译器可以检查的显式分支。
配合泛型和 trait 约束,Rust 还能确保某些操作只发生在合法类型上。这种设计并不能消灭所有逻辑错误,但确实减少了运行时才暴露的类型问题,尤其适合需要长期维护的系统工具和基础组件。
错误处理:不鼓励“先跑起来再说”
在系统开发里,真正危险的通常不是报错本身,而是错误被忽略。Rust 在这件事上的态度非常明确:错误要被显式处理,而不是默认吞掉。
Result、Option 与生产环境中的处理方式
Rust 没有沿用传统异常机制,而是主要依赖 Result 和 Option:
Result:表示可恢复错误。Option:表示值可能不存在。
例如读取文件时,开发者必须处理 Result。这会迫使调用方在代码里明确写出成功路径和失败路径,而不是把失败留到运行时碰运气。
unwrap() 在调试阶段确实高效,但在生产环境里,通常更适合使用 expect() 或自定义错误处理逻辑。前者至少能提供更明确的上下文,后者则便于日志记录、错误上报和服务降级,这些都直接关系到 Linux 服务程序的可维护性与稳定性。
工具链与标准库:把安全约束延伸到工程实践
Rust 的安全性不只体现在语言设计本身,还体现在工具链对工程过程的约束上。对系统项目来说,这一点很重要,因为很多风险并不是出在语法,而是出在依赖管理、代码质量和运行时边界处理。
Cargo、Clippy 和标准库分别提供哪些保障
- Cargo:负责包管理和构建,自动处理依赖、编译选项,并集成测试框架,有助于保证项目构建过程的一致性。
- Clippy:作为官方 linter,可提示未使用变量、不必要克隆等潜在问题,帮助开发者在提交前修正隐患。
- 标准库安全特性:例如
Vec的边界检查可以防止数组越界,String的 UTF-8 编码验证可以过滤无效字符。
这些工具和库能力的价值在于,它们把“安全”从单纯的语言承诺,延伸到了日常开发、测试和运行时行为里。对于 Linux 基础软件来说,这种一致性通常比单点优化更重要。
Linux 生态中的落地验证:安全收益是否经得起实际项目检验
判断一门语言是否适合系统开发,最后还是要看落地结果。Rust 在 Linux 生态里已经不只是实验性质的尝试,而是开始进入更靠近底层、也更讲究稳定性的项目。
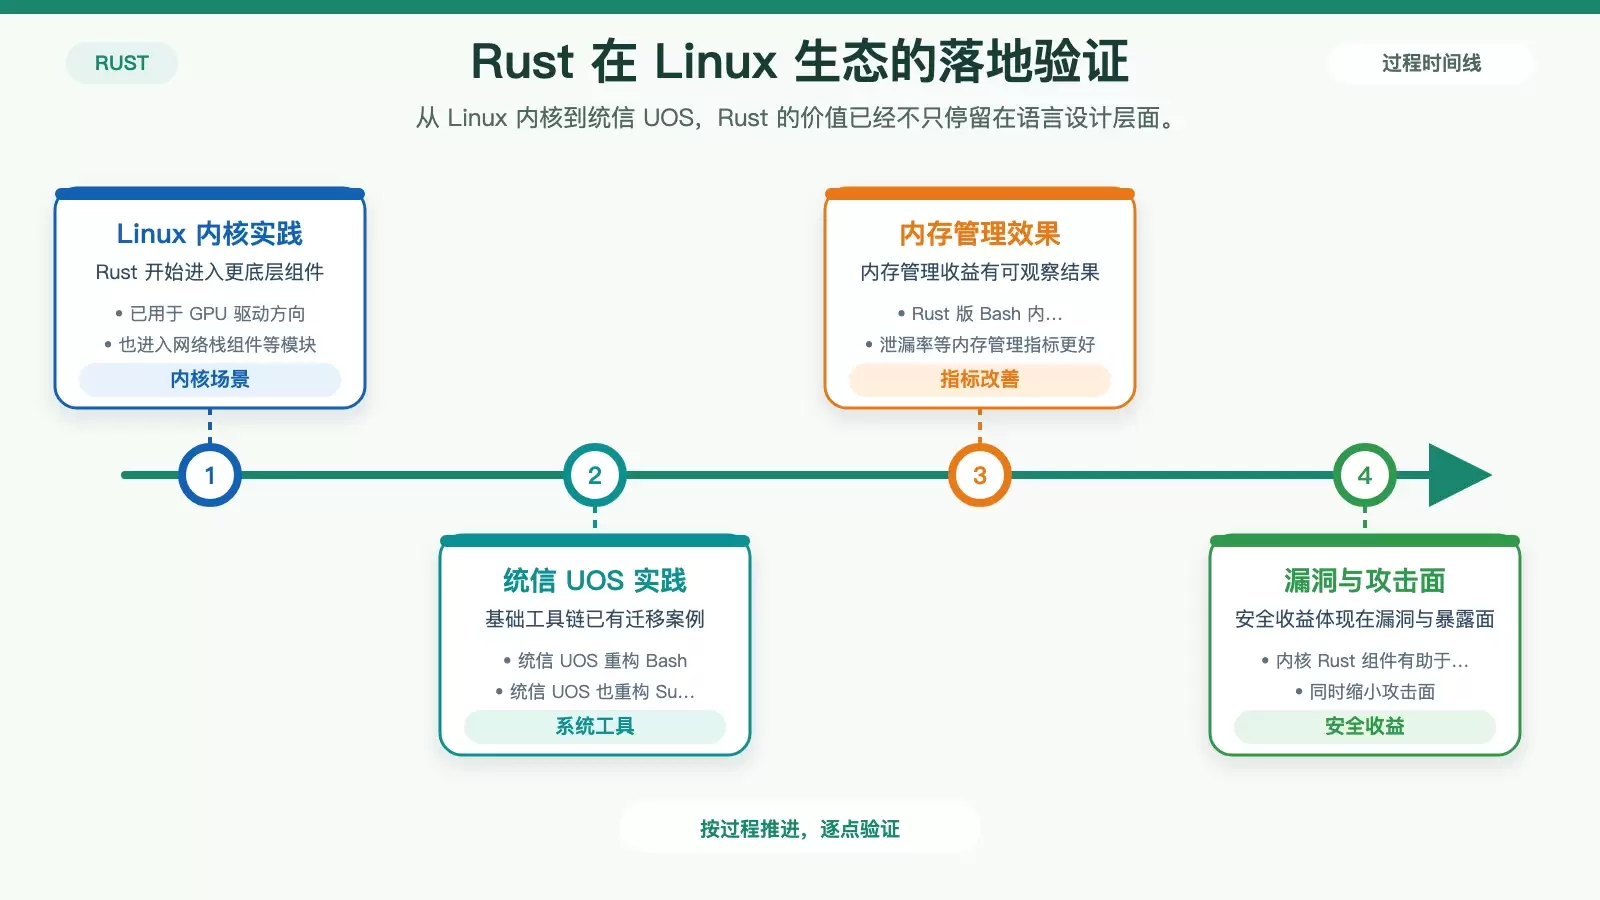
Linux 内核与统信 UOS 给出了哪些信号
原文列举了两类具有代表性的实践:
- Linux 内核:Rust 已用于 GPU 驱动、网络栈组件等方向。
- 统信 UOS:以 Rust 重构 Bash、Sudo 工具。
从结果看,统信 UOS 的 Rust 版 Bash 在内存管理指标上有所改善,包括内存占用和泄漏率;Linux 内核中的 Rust 组件,则被认为有助于减少 CVE 漏洞数量并缩小攻击面。
这类案例至少说明两点:第一,Rust 的安全机制并非只适合教学示例,而是能进入真实的 Linux 基础设施;第二,它的价值主要体现在降低高危错误密度,而不是替代一切工程治理手段。对于关注系统安全的人来说,这比单纯讨论语法新旧更有判断意义。
结语:Rust 在 Linux 中的安全价值,核心是把风险前移
综合来看,Rust 在 Linux 系统中的安全特性,重点并不是“运行时自动修复错误”,而是通过所有权、借用、生命周期、强类型、显式错误处理和工具链约束,把大量问题提前暴露在编译期和开发期。
对于系统工具、后台服务、驱动和内核组件这类对稳定性要求极高的场景,这种能力的意义非常直接:经典内存错误更少了,并发代码更可控了,错误处理更难被忽略,工程过程也更容易形成统一规范。这也是 Rust 能在 Linux 生态中持续扩张的重要原因。


