在 Linux 环境里写 Rust,很多开发者最先想问的不是“怎么申请内存”,而是“为什么几乎不用自己管释放”。这背后并不是 Rust 把内存问题藏了起来,而是把规则前移到编译阶段:所有权负责回收时机,借用和生命周期负责限制引用范围,智能指针再补上堆分配和共享所有权等常见需求。看完这篇,你可以快速判断哪些场景完全交给语言机制,哪些场景才需要接触 alloc、unsafe 或 FFI 的底层规则。
所有权为什么是 Rust 内存管理的基础
Rust 在 Linux 下的内存管理,核心不是垃圾回收器,而是所有权系统。它规定每个值在同一时刻都有且只有一个所有者;当这个所有者离开作用域,对应的值就会被自动回收。
这套机制直接把“谁负责释放内存”写进了语言规则里,因此开发者通常不需要像 C/C++ 那样手动调用 malloc 和 free。更重要的是,编译器会据此阻止一批经典问题,包括悬垂指针、重复释放以及部分未定义行为。
它实际解决了什么问题
如果按传统手动管理思路写系统程序,最容易出错的往往不是分配,而是释放时机。释放早了会出现悬垂引用,释放晚了会泄漏,释放两次则可能直接触发崩溃。Rust 的做法是让变量作用域和资源生命周期绑定,减少这类人为失误。
借用与生命周期如何防止悬垂引用
只有所有权还不够,因为程序总要临时访问别处持有的数据。Rust 为此提供了借用机制,让你可以通过引用使用一个值,而不必转移它的所有权。

但借用不是无限制的。Rust 会结合生命周期规则检查:引用存在的时间,不能长于它指向的数据本身。也就是说,原始数据已经失效时,引用不能继续活着。编译器会在编译阶段完成这层校验,把悬垂引用挡在运行前。
为什么这套检查对 Linux 开发特别有价值
Linux 下的程序常常会接触文件描述符、缓冲区、并发任务和跨模块数据传递,这些地方都很容易出现“引用还在,用的数据已经没了”的问题。Rust 的借用检查虽然严格,但它能把这类问题提前暴露,而不是等到线上才靠崩溃日志回溯。
智能指针在什么场景下更实用
当数据需要放在堆上,或者需要共享所有权时,Rust 标准库提供的智能指针就会派上用场。常见的几种包括:
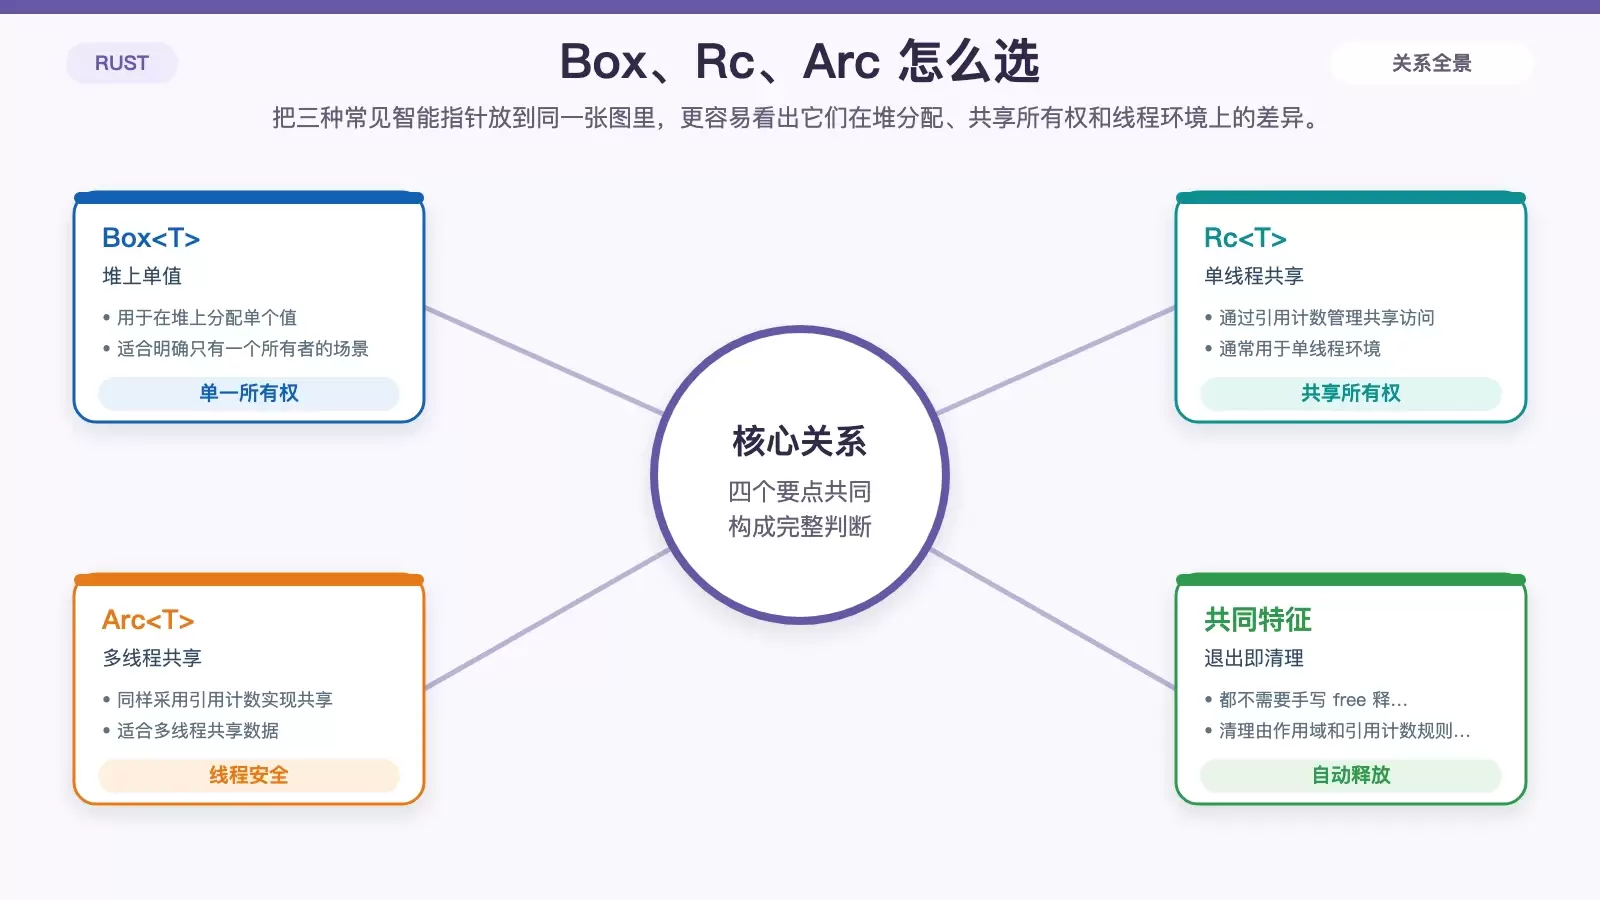
Box:在堆上分配单个值,适合明确单一所有者的场景。Rc:通过引用计数实现共享所有权,通常用于单线程环境。Arc:提供线程安全的引用计数,适合多线程共享数据。
它们的共同点是:离开作用域后会按规则自动清理资源,不需要手工释放;不同点在于所有权模型和适用环境并不相同,因此选型时要先看是否涉及共享、是否跨线程。
一个最简单的 Box 示例
下面这段代码展示了如何用 Box 在堆上分配一个整数。代码结束后,变量 b 离开作用域,堆上的内存会自动释放。
fn main() {
    // 在堆上分配一个整数
    let b = Box::new(5);
    // 打印堆上整数的值
    println!("b = {}", b);
    // 当`b`离开作用域时,堆上的内存会被自动释放
}
Rust 也能手动分配内存,但通常不推荐
如果你确实需要更底层的控制,Rust 也没有把这条路堵死。标准库中的 alloc 模块提供了 alloc、dealloc、realloc 等底层能力,理论上可以像 C 那样直接管理堆内存。
但在绝大多数业务和系统开发场景里,这并不是首选方案。原因很直接:Rust 的所有权系统已经覆盖了大部分日常需求,手动分配反而会把你重新带回“自己保证正确释放和边界安全”的老问题里。通常只有在实现自定义分配器,或者处理非常特殊的底层场景时,才值得考虑这一层接口。
碰到 FFI 和 unsafe 时,内存责任会回到开发者身上
Rust 的自动安全边界并不是无条件覆盖全部代码。只要程序开始调用 C 语言库或其他外部接口,FFI 场景下的内存管理规则就必须重新确认。这个时候,unsafe 往往不可避免。
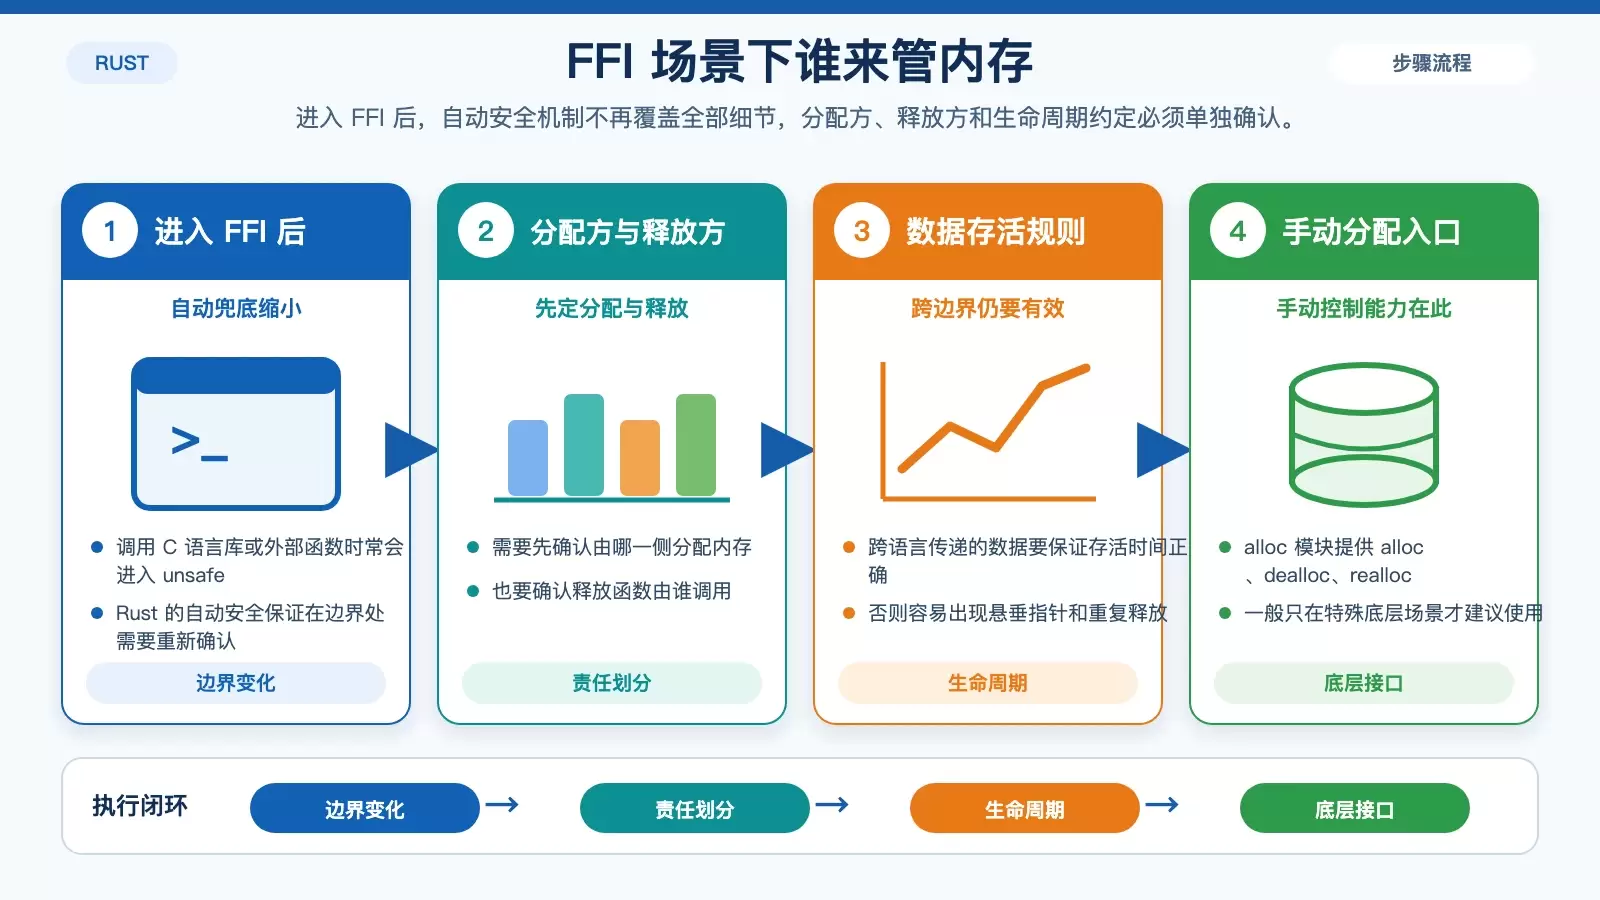
问题的关键不只是“能不能调用”,而是跨语言边界之后,谁负责分配、谁负责释放、数据在哪一侧拥有所有权,以及生命周期是否还能保持一致。只要这些规则没对齐,就可能出现释放错位、悬垂指针或重复释放。
这里最该优先确认的三件事
- 内存由 Rust 分配,还是由外部库分配。
- 释放函数应该由哪一侧调用,调用时机是什么。
- 传入或返回的数据在跨语言后还能存活多久。
可以把它理解为:Rust 在自己掌控的代码区域里尽量替你兜底,但进入 FFI 后,边界契约需要你自己写清楚、守清楚。
为什么 Rust 能兼顾安全和性能
很多人第一次接触 Rust 时会担心:规则这么多,运行时会不会很重?Rust 给出的答案是“零成本抽象”。所有权检查、借用检查和大部分安全约束主要发生在编译阶段,而不是在运行时靠额外机制持续追踪。
这意味着编译后的机器码可以保持接近手写 C 的效率,同时又减少常见内存错误。对 Linux 下追求性能和稳定性的程序来说,这种设计非常有吸引力:既不依赖垃圾回收暂停,也尽量避免手工内存管理带来的不确定风险。
怎么理解 Rust 在 Linux 下的内存管理思路
如果把整套机制压缩成一句话,Rust 并不是取消了内存管理,而是把内存管理从“运行时手工补救”改成了“编译期强约束”。所有权决定资源归属,借用和生命周期限制引用范围,智能指针补齐常见堆分配和共享场景。
因此,日常开发里你通常不需要手写释放逻辑;真正需要特别小心的,主要集中在手动分配、定制分配器以及 FFI + unsafe 这些越过安全边界的地方。理解这一点后,再看 Rust 的规则,就更容易判断哪些限制是在增加负担,哪些限制其实是在提前替你排雷。


