文件传输方案常常不是“能用就行”,而是要看默认是否安全、配置是否容易出错,以及后续运维成本高不高。把 VSFTP 和 SFTP 放在一起比较,关键不在名字相似,而在它们分别建立在 FTP 和 SSH 两套完全不同的安全模型之上。看完这篇,你可以据此判断:哪些场景该优先选 SFTP,哪些情况下继续使用 VSFTP 也成立,但必须补上哪些安全措施。
协议基础差异:为什么两者起点就不同
先看最底层。VSFTP(Very Secure FTP Daemon)本质上是传统 FTP 协议的服务器软件,控制连接依赖 TCP 21 端口,数据连接则使用动态端口,通常会涉及 20 端口。也正因为它继承的是 FTP 体系,所以控制通道和数据通道分离、端口使用更复杂,安全能力也不是默认内建的。

SFTP(SSH File Transfer Protocol)则完全不同。它是 SSH 协议的一部分,所有文件操作和数据传输都走 SSH 隧道,通常统一使用 22 端口。这个差异看似只是端口不同,实际上决定了两者的安全基线:FTP 协议本身没有原生加密机制,而 SSH 从设计上就把加密通信作为基础能力。
换句话说,VSFTP 需要“额外加固后才能更安全”,SFTP 则是“默认就运行在加密通道里”。这也是为什么两者一旦进入公网、跨机房、远程办公或云环境,对风险的承受能力会迅速拉开差距。
加密机制与认证方式:谁更适合直接上生产
VSFTP 默认传输风险更高
VSFTP 默认情况下采用明文传输,数据内容、登录口令以及控制信息都可能直接暴露在网络中。这意味着一旦链路被监听,就可能出现密码泄露、文件内容被窃取,甚至被中间人攻击利用的问题。
它并不是不能加密,而是要靠额外配置 SSL/TLS 来实现。例如可以在 vsftpd.conf 中设置:
ssl_enable=YES但现实问题在于,开启加密只是第一步,后面还涉及证书部署、有效期维护、信任链校验,以及客户端兼容性等一系列工作。如果团队本身对证书管理不熟,配置失误反而会带来新的风险。
SFTP 内置端到端加密
SFTP 的优势在于,它不需要再单独补一层传输加密。文件内容、执行命令和认证信息都会通过 SSH 加密隧道传输,通常结合对称加密算法(如 AES)和非对称加密算法(如 RSA)来保护通信过程。
这意味着只要 SSH 服务本身配置合理,SFTP 就能直接具备较高的安全等级,不需要再另外部署一套证书体系。对于多数运维团队来说,这一点非常关键:它不仅更安全,也更省配置成本。
认证方式差异同样关键
VSFTP 支持本地系统用户、虚拟用户、PAM 认证等方式,灵活性不差,但如果仍然依赖密码认证,而又没有正确启用 SSL/TLS,那么认证信息就存在明文暴露风险。即便使用虚拟用户隔离权限,也仍然需要面对密码猜测和暴力破解问题。
SFTP 则天然支持更强的 SSH 认证体系,尤其是公钥认证。通过密钥对校验身份,不再依赖单纯密码,安全性明显更高,也更适合自动化任务、远程备份和多人协作环境。密码认证虽然也能保留,但生产环境里通常更推荐直接禁用密码登录。
配置复杂度:安全能力强不强,也看是否容易配错
很多时候,系统是否安全,不只取决于协议设计,还取决于管理员是否容易把它正确配置出来。
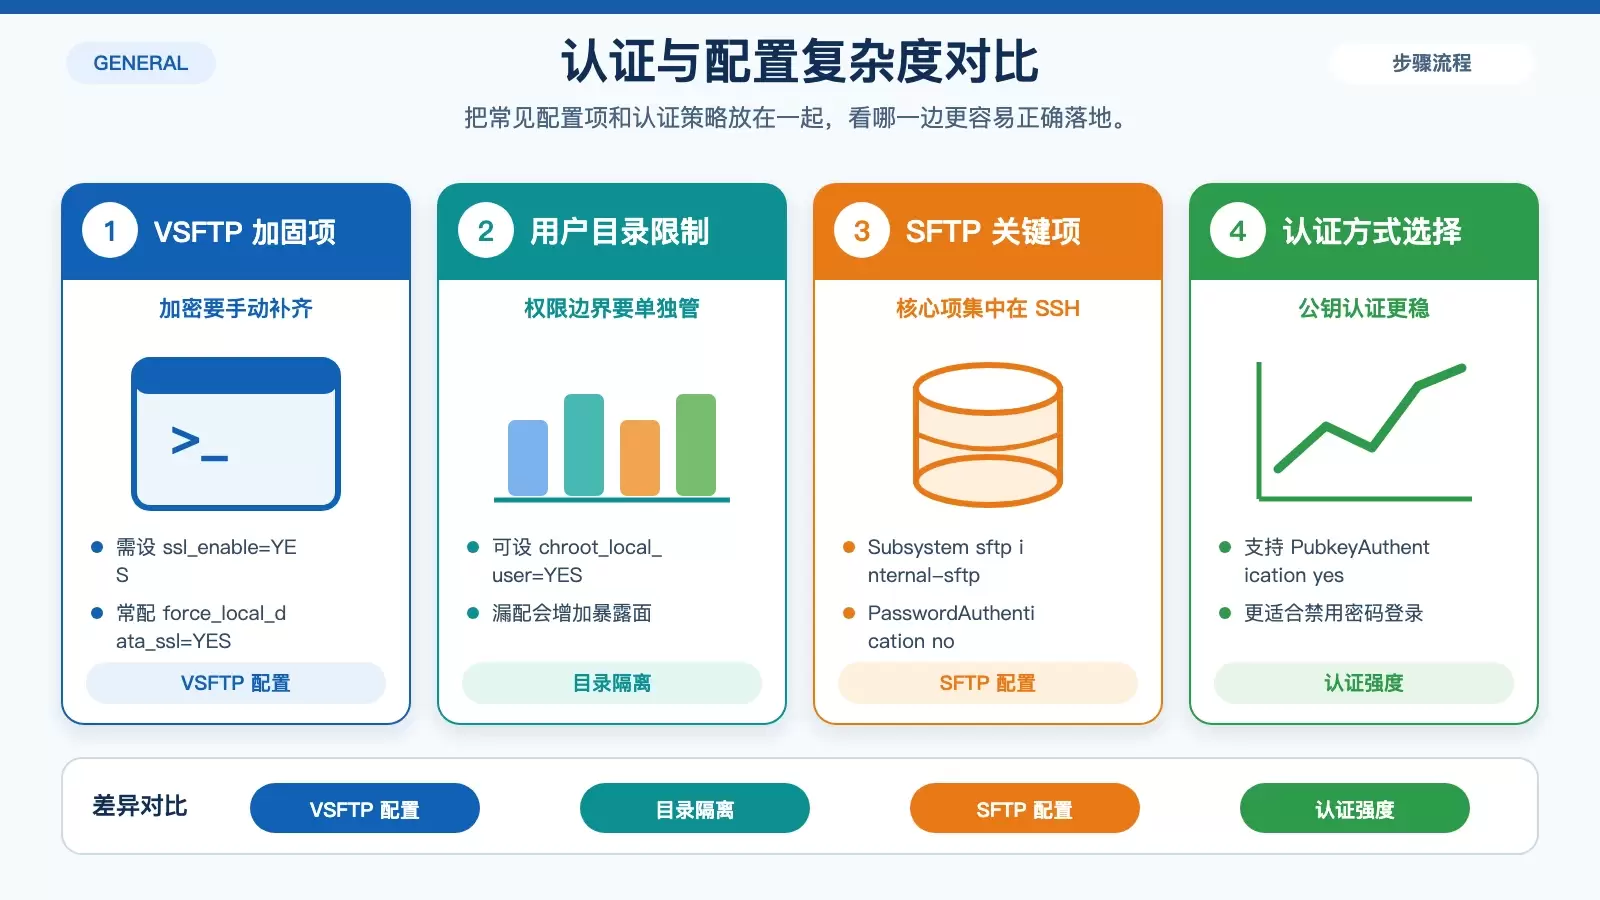
VSFTP 在加固时通常要处理不少细节。例如:
ssl_enable=YES
force_local_data_ssl=YES
chroot_local_user=YES
这几项分别对应开启 SSL、强制数据连接加密、限制用户活动目录。除此之外,往往还要继续检查匿名登录是否关闭、密码策略是否足够强、权限边界是否隔离清楚。只要漏掉其中某一项,就可能留下可被利用的入口。
SFTP 的配置路径相对集中,核心通常放在 /etc/ssh/sshd_config 中。常见设置包括:
Subsystem sftp internal-sftp
PasswordAuthentication no
PubkeyAuthentication yes
这组配置的含义比较直接:启用 SFTP 子系统、禁用密码认证、启用公钥认证。由于 SSH 本身已经内置密钥交换、完整性校验等安全机制,管理员需要手工拼装的部件更少,整体上也就更不容易因为疏漏而出现问题。
从运维视角看,这一点很实际:SFTP 并不是绝对“零配置”,但它把安全功能集中在 SSH 一套体系里,学习和审计成本通常都低于 VSFTP + SSL/TLS 的组合。
抗攻击能力:面对公网环境时差距会更明显
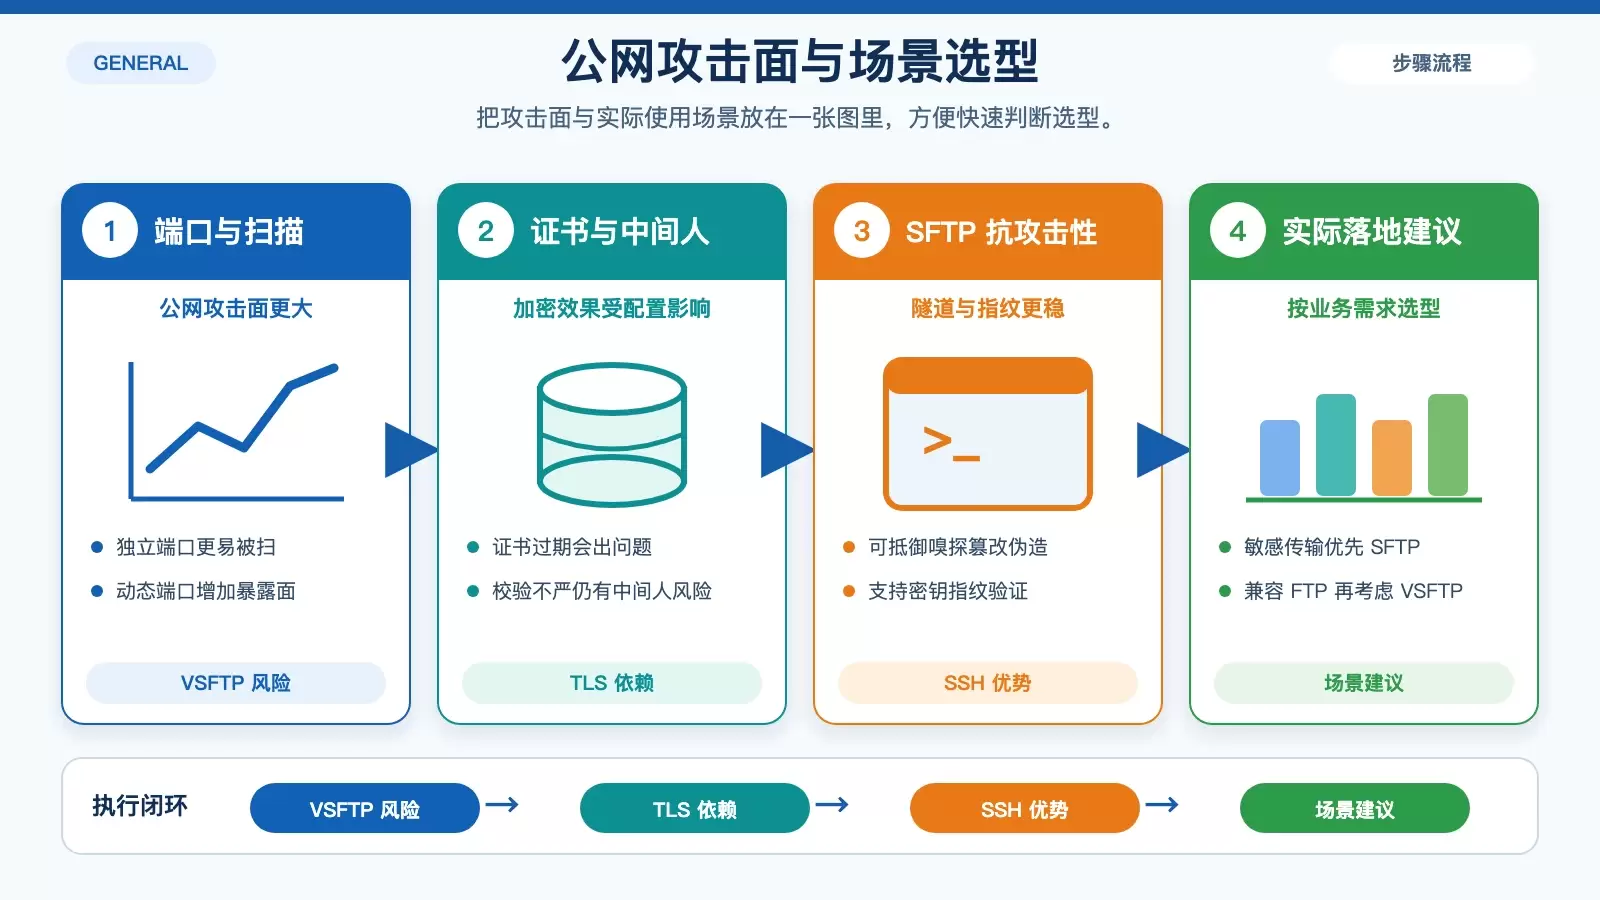
如果服务需要暴露在公网,VSFTP 面临的攻击面通常更大。传统 FTP 使用独立的 21 和 20 端口,并伴随数据连接的动态端口使用,这会让端口扫描、协议探测和历史兼容性问题更容易出现。常见风险包括 FTP 反弹攻击、端口探测,以及在配置不严时被利用的匿名访问或弱口令问题。
即便开启了 SSL/TLS,也不能简单理解为“已经安全”。如果证书过期、信任链异常,或者客户端没有正确校验证书,仍然可能给中间人攻击留下机会。
SFTP 则依托 SSH 加密隧道,能够更有效地抵御嗅探、篡改和伪造。SSH 的密钥指纹验证机制还能帮助识别伪装服务器,降低 IP 欺骗带来的风险。再加上 SSH 服务通常更容易与操作系统防火墙、入侵检测系统(IDS)以及统一的安全审计流程结合,整体防护能力会更完整。
这也是为什么在远程运维、跨区域同步、敏感文件交换等场景里,SFTP 往往被视为更稳妥的默认选项。
怎么选:兼容性看 VSFTP,默认安全看 SFTP
如果只回答“哪个更安全”,结论其实很明确:SFTP 在默认安全性上明显优于 VSFTP。它的优势不只体现在加密更强,还体现在认证方式更可靠、配置路径更集中、误配概率更低,以及面对公网攻击时更容易建立完整防线。
但这并不代表 VSFTP 没有使用价值。若业务仍然需要兼容传统 FTP 客户端,或者已有成熟 FTP 工作流,VSFTP 仍可继续使用,只是前提必须非常明确:不能停留在默认配置,必须严格启用 SSL/TLS,并同步做好目录隔离、匿名访问关闭、密码策略强化和证书维护。
可以简单理解为:
- 对保密性、完整性要求高的传输任务,优先选择 SFTP。
- 对历史系统兼容性要求高、又必须继续使用 FTP 生态时,可以选择 VSFTP,但要把安全加固当成前提条件,而不是可选项。
用于敏感数据传输、远程备份、云服务文件共享等现代场景时,SFTP 通常是更省心也更稳妥的方案。


