IDA Pro如何分析硬件固件 IDA Pro怎么做硬件逆向工程
时间:2026-11-02 | 作者:多维游侠 | 阅读:0如何使用IDA Pro分析硬件固件并进行逆向工程?相信不少朋友对此充满疑惑。接下来,小编将为大家详细解答,并一同深入探讨这一技术方向。
一、IDA Pro如何分析硬件固件
处理原始固件时,切勿直接将其拖入IDA Pro。由于固件缺乏通用可执行文件(如PE或ELF)的标准头部与段结构,工具在缺乏附加信息时难以自动识别其内部布局。为此,需按以下步骤提前铺垫,以便IDA Pro顺利展开分析工作。
1. 获取固件镜像并确认目标架构
① 固件通常通过官方OTA包、SPI Flash读取、ROM提取或JTAG端口Dump等方式获得。取得文件后,首要工作是核实其处理器架构,例如适用于物联网设备的ARM Cortex-M系列。
② MIPS架构(广泛见于家用路由器)
③ x86架构(常见于部分工控主机)
④ PowerPC架构(多用于早期嵌入式设备)
确认架构的途径涵盖Binwalk扫描、熵值分析、头部魔数匹配以及查阅厂商技术文档等。
2. 将固件导入IDA Pro并调整参数
① 鉴于多数固件属于裸数据流,IDA Pro难以自动辨识格式,需人工指定处理器类型(Processor Type)及基址加载地址(Load Address)。以典型场景为例,MIPS固件基址通常设为0x80000000,而ARM Cortex-M系列则多在0x08000000附近。
② 载入数据后,选择“Manual Load”模式,并借助“Edit Segment”功能手动规划代码区、数据区等内存布局。
3. 初步梳理固件整体结构
① 借助ARM复位向量表、关键字符串或函数指针分布等特征锁定程序入口。实操时可调用“Strings”面板扫描可显示文本,快速捕捉系统日志、API名称或指令集。

② 运行“Search for function prologues”指令,集中预处理疑似子程序入口。
③ 针对明确存储文本的区域,利用“Create ASCII string”进行标识。
若集成Hex-Rays反编译器,还可借助类C伪代码视图更直观地掌握函数运行机理。
二、基于IDA Pro开展硬件逆向工程的方法
待基础结构梳理完毕,后续重心将转向核心功能模块的复原,涵盖Bootloader引导链路、底层驱动适配、网络通信规约及安全加解密机制等。依托交叉引用分析、符号重命名、结构体映射及流程图渲染等特性,IDA Pro能为全流程逆向提供坚实支撑。
1. 剖析引导代码与底层初始化逻辑
① 固件多由复位中断或主入口函数接管控制权。定位入口地址后,需着重审查初始化链路:考察是否已完成晶振校准、GPIO复用及UART波特率等外设配置;
② 检查堆栈指针(SP)是否完成正确赋值(例如ARM架构依赖MSP初始化);
③ 评估外部存储器(如SPI Flash、SDRAM或NAND)是否已就绪。
上述底层的初始化动作直接框定了程序的运行基石,进而深刻左右着加解密运算、链路交互等上层模块的实际效能。
2. 定位并拆解外设交互逻辑
① 以摄像头上位机固件为例,常可见到通过MMIO向0x40000000这类基址写入数值来操纵硬件寄存器的操作;
② 高频轮询ADC采样值或通过SPI/I2C总线查询从机状态;
③ 搭建FIFO队列配合DMA引擎搬运视频帧缓存。
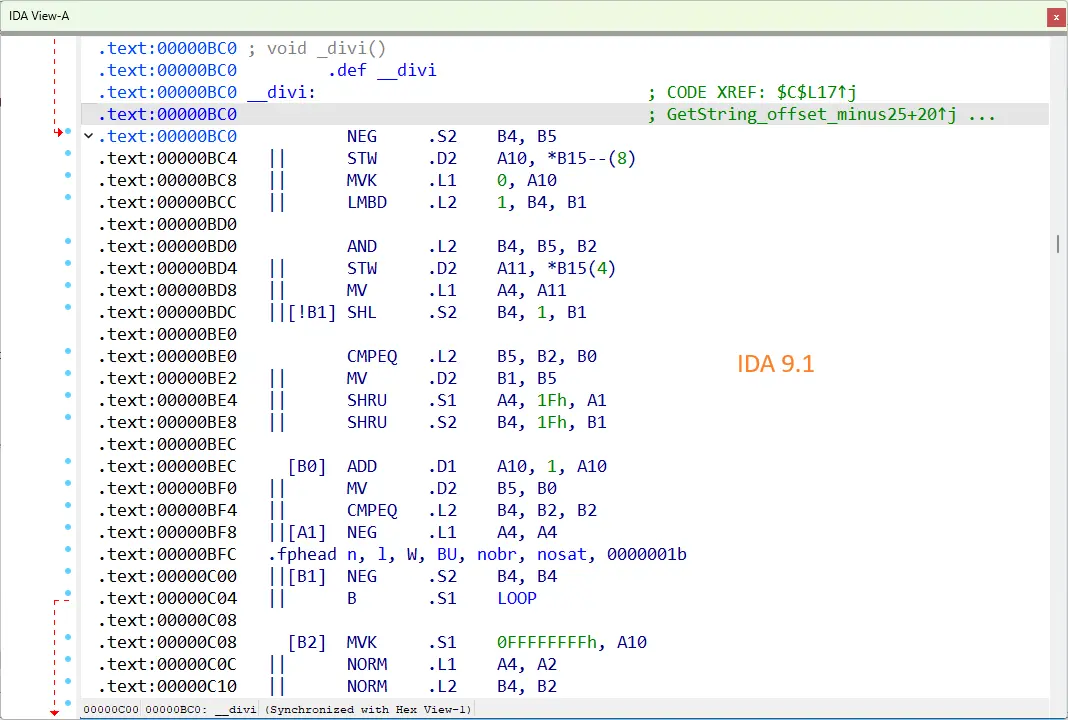
借助IDA的Enum工具能把散乱地址转化为具名常量,大幅降低阅读门槛;辅以Structs面板构建寄存器映射模板,可使变量指代更加清晰规范。
3. 拆解通信规约与控制指令
① 多数嵌入式终端依赖UART、USB、BLE或Wi-Fi接收上位机指令。借助IDA可逆向解析指令分发路径,优先定位串口或总线初始化例程。
② 顺藤摸瓜追踪字节流读取后的分支判断(Switch或If-Else结构)。
③ 提炼指令编码规则(例如0x01触发拍摄,0x02执行复位)。
④ 梳理应答报文框架与CRC/Checksum校验逻辑。
联动交叉引用图谱锁定特征字串或魔法值分布,再结合Call Graph梳理协议机的状态迁移过程。
4. 破解加密保护与反调试策略
为保障数据安全,部分固件内置了加壳或防篡改机制,比如采用非标RC4变体混淆参数表,或借由非法访问异常捕获调试会话。结合IDA的远程调试桥接能力(如GDB Server),能够精准卡点加密算法边界、推算解密密钥,必要时亦可注入NOP指令屏蔽检测断言。
5. 借助脚本赋能自动化逆向
IDA Pro原生兼容Python接口(IDAPython),开发者可定制脚本实现符号批量清洗、报文格式抽取、地址拓扑核对等重复性工作。典型应用示例如下:

此类批量化处理方案在应对跨版本固件迭代或同品牌多型号设备对比时,能显著释放人力成本。
三、硬件逆向实战中的IDA进阶技巧与生态拓展
即便IDA Pro在二进制剖析领域堪称标杆,单兵作战仍有局限。引入多元化工具链协同作业,持续打磨标准化的逆向流水线,已成为行业演进的必然方向。
1. 联合Binwalk剥离容器分区
针对无线路由器等典型产品,完整固件常包裹多层文件系统(诸如squashfs根目录或uImage内核头)。运用Binwalk抽离各分片子镜像,随后将剥离出的动态链接库(例如libuClibc.so)移送IDA进行深度反汇编。
2. 携手Ghidra交叉互补
面对非主流指令集或高度混淆的代码片段,当IDA的恢复精度遭遇瓶颈时,可借助Ghidra优秀的中间表示层进行二次分析。双方项目文件支持互导,例如将IDA符号树同步至Ghidra深化挖掘,亦或将Ghidra生成的注解回迁至IDA统一排版。
3. 联动硬件调试器验证猜想
针对具备物理访问权限的样机,可借助JTAG探针或串口控制台挂载远程调试代理。在IDA界面直接连线目标,动态追踪寄存器跳动、断点命中轨迹及内存驻留态,从而高置信度地印证静态反编译得出的推论。
4. 部署符号重建与类识别插件
引入FLIRT签名库快速回填标准库函数原型,或令Hex-Rays反编译器联动ClassInformer自动归纳C++对象模型。此举可大幅净化反汇编视图,显著提升源码级注释的准确程度。
以上就是小编为大家整理的关于使用IDA Pro剖析硬件固件及落地逆向工程的完整指南,希望能切实协助各位攻克难关。若需获取更多前沿技术资料,敬请持续关注本网站。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-
- IDA Pro插件加载失败怎么办 IDA Pro插件加载失败有哪些常见原因
- 时间:2026-11-02
-
- 动态调试是什么意思 IDA怎么进行动态调试
- 时间:2026-11-02
-
- IDA Pro删除桌面(Delete desktop)
- 时间:2026-11-02
-

- 二进制文件是什么意思 IDA如何修改二进制文件
- 时间:2026-11-02
-
- IDA Pro编辑结构(Edit a structure)
- 时间:2026-11-02
-

- IDA Pro怎么做动态分析 如何实时监控IDA Pro的程序执行
- 时间:2026-11-02
-
- 2.4.1. IDA pro 权限管理(2.4.1. Managing permissions)
- 时间:2026-11-02
-
- IDA重定位表怎么看 IDA重定位表缺失时怎么判断模块类型
- 时间:2026-11-02

精选合集
更多大家都在玩
热门话题
大家都在看
更多-

- 条形码怎样批量打印?标签批量打印如何设置变量?
- 时间:2026-11-02
-

- Affinity Photo手机版下载哪里有 Affinity Photo汉化版下载靠谱吗
- 时间:2026-11-02
-

- 亿赛通数据加密算法有哪些?亿赛通数据加密怎么设置
- 时间:2026-11-02
-

- 怎么用Guitar Pro写特殊调弦 如何将五线谱转化为吉他谱
- 时间:2026-11-02
-

- idm视频嗅探不出怎么办 idm嗅探功能怎么打开
- 时间:2026-11-02
-

- 剪映怎么给视频设置封面图
- 时间:2026-11-02
-

- PS怎么用色阶和曲线调色
- 时间:2026-11-02
-

- Word怎么批量对齐选择题的ABCD选项
- 时间:2026-11-02