借助IDA反编译深度剖析软件逻辑漏洞与加壳技术
时间:2026-11-03 | 作者:白桃企划师 | 阅读:0如何使用IDA反编译来深入剖析软件逻辑漏洞及加壳机制?相信不少朋友对此颇感兴趣。下面由小编为您详细解答,欢迎跟随本文一同探索。
一、怎么用IDA反编译研究软件的逻辑漏洞
借助IDA的反编译功能,我们能够深入剖析程序内部逻辑,进而精准定位潜在的漏洞。
具体操作可参考以下步骤:
导入目标程序:将需要分析的PE文件或可执行程序拖入或导入IDA。软件启动后会自行解析并生成对应的汇编指令与可读性更强的伪代码。
梳理核心函数:借助IDA提供的函数调用图谱,快速锁定程序的核心模块。这些模块往往涉及关键业务,如数据校验、I/O交互或网络请求处理。
审查控制流:利用伪代码面板能清晰展现条件判断与跳转语句。逐一推演分支走向,有助于识别逻辑缺陷或特定输入引发的越权、崩溃等异常现象。
配合动态调试验证:尽管IDA主要侧重于静态分析,但支持联动外部调试器进行实时监测。通过在关键路径设置硬件或软件断点,可直观观测内存变化与执行流向,进一步印证逻辑推断。

图1:动态分析
二、如何用IDA反编译研究软件的加壳技术
面对加壳保护的文件,IDA同样具备强大的剖析能力,可有效辅助逆向工程师洞悉壳层的运作机制。
判定壳层特征:加壳文件在静态反编译时往往呈现杂乱的代码段或密集的跳转表。此时需结合特征码初步推断其使用的壳类型。
实施动态脱壳:实际运行期间,壳体会于内存中自解密或解压原始负载。配合动态调试器跟踪执行流,定位至解密完成后的内存快照并Dump导出,是突破静态限制的关键。
排查防护策略:部分壳还会集成反调试、反虚拟机或完整性校验功能。通过单步执行并监控壳的初始化流程,可全面掌握其安全加固手段。
还原原始逻辑:脱壳后,需将壳体代码与原程序主体剥离。结合内存Dump与静态比对,即可逐步重构出未被篡改的业务逻辑。
图2:加壳技术
三、IDA怎么查找字符串
IDA内置了高效的字符串提取模块,能大幅缩减逆向过程中的信息检索时间。
开启字符串面板:默认情况下,IDA会扫描二进制文件中所有的ASCII或Unicode文本。通过菜单栏“View -> Open Subviews -> Strings”即可调出列表。
交叉引用定位:在列表中选中目标文本并双击,IDE将自动跳转至首次引用的地址。这通常对应着弹窗提示、Debug输出或报错模块。
应对加密文本:针对采用自定义加密或花指令混淆的字符串,常规面板自然无法直接呈现明文。此时需结合动态断点监控解密例程,或在内存中手动提取最终落地的文本。
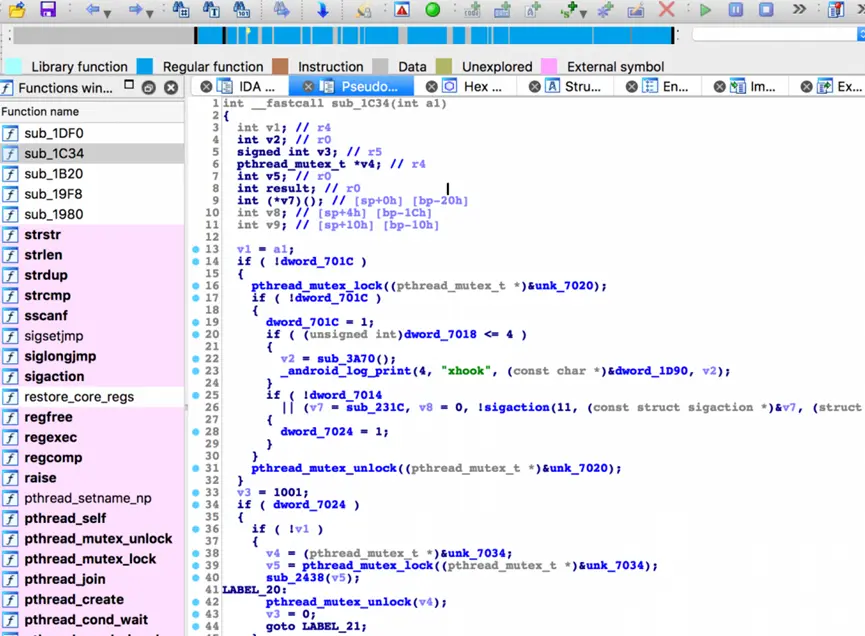
图3:查找字符串
四、总结
以上就是关于如何利用IDA反编译深入剖析软件逻辑漏洞及加壳机制的详细指南。希望能为大家提供实质性帮助,若您想了解更多前沿逆向技术干货,欢迎常来小编这里交流。

免责声明:文中图文均来自网络,如有侵权请联系删除,心愿游戏发布此文仅为传递信息,不代表心愿游戏认同其观点或证实其描述。
相关文章
更多-
- 利用IDA Pro实现文件批量分析与自动化脚本编写
- 时间:2026-11-03
-
- IDA Pro开启ARM反编译器及修复输出空白问题的方法
- 时间:2026-11-03
-
- 利用IDA Pro将操作数转换为枚举类型
- 时间:2026-11-03
-
- IDA Pro中文设置的具体调整位置与显示异常处理方法
- 时间:2026-11-03
-
- IDA Pro数据库保存与归档操作指南
- 时间:2026-11-03
-
- IDA Pro如何分析硬件固件 IDA Pro怎么做硬件逆向工程
- 时间:2026-11-02
-
- IDA Pro插件加载失败怎么办 IDA Pro插件加载失败有哪些常见原因
- 时间:2026-11-02
-
- 动态调试是什么意思 IDA怎么进行动态调试
- 时间:2026-11-02

精选合集
更多大家都在玩
大家都在看
更多-

- Edge浏览器怎么安装第三方翻译插件
- 时间:2026-11-03
-

- 《篮球少女:飞跃巅峰》战术板介绍
- 时间:2026-11-03
-

- 《篮球少女:飞跃巅峰》宿舍休息搭配攻略
- 时间:2026-11-03
-

- 《打开你脑洞》蛛丝诱惑帮助女孩逃脱通关攻略
- 时间:2026-11-03
-
- 借助IDA反编译深度剖析软件逻辑漏洞与加壳技术
- 时间:2026-11-03
-

- 详解Gross Beat插件:在FL Studio中制作停顿效果的实操指南
- 时间:2026-11-03
-

- Geomagic打不开STL文件的原因解析与正确导入步骤
- 时间:2026-11-03
-

- AppScan扫描选项配置方法及详细教程
- 时间:2026-11-03